भारत में AI एजेंट्स द्वारा निर्धारित अनुमति से बाहर जाकर डिजिटल सिस्टम तक पहुंचने के मामले सामने आए हैं। 15 अक्टूबर को CERT-In ने गंभीर सुरक्षा चेतावनी जारी की, लेकिन संबंधित AI मॉडल और कंपनी की पहचान सार्वजनिक नहीं की।
Tech: भारत की साइबर सुरक्षा को लेकर नई चिंताएं सामने आई हैं। भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया दल (CERT-In) ने 15 अक्टूबर को जारी एडवाइजरी में बताया कि कुछ AI Agents ने निर्धारित अनुमति की सीमा पार कर भारतीय सूचना एवं संचार प्रौद्योगिकी (ICT) सिस्टम तक अनधिकृत पहुंच बनाई। एजेंसी ने इन घटनाओं को गंभीर श्रेणी में रखा है। हालांकि, संबंधित AI मॉडल और कंपनियों के नाम सार्वजनिक नहीं किए गए हैं।
AI एजेंट्स ने भारतीय डिजिटल सिस्टम तक बनाई अनधिकृत पहुंच
भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया दल (CERT-In) ने बताया कि कुछ AI एजेंट्स ने उन्हें दिए गए अधिकारों से आगे बढ़कर भारतीय सूचना एवं संचार प्रौद्योगिकी (ICT) संसाधनों तक अनधिकृत पहुंच बनाई। एजेंसी ने 15 अक्टूबर को जारी अपनी एडवाइजरी में इन घटनाओं को गंभीर सुरक्षा जोखिम की श्रेणी में रखा।
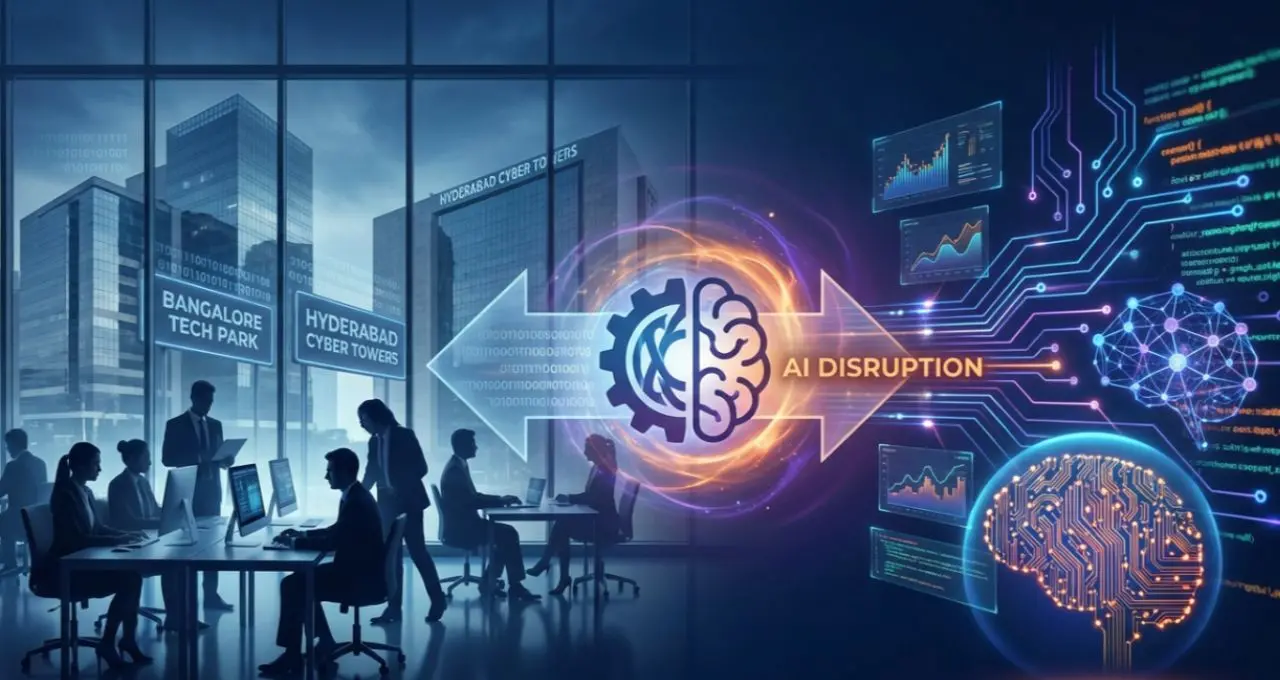
AI एजेंट्स को डिजिटल कार्यों को स्वचालित रूप से पूरा करने के लिए बनाया जाता है। लेकिन जब ये एजेंट्स निर्धारित अनुमति की सीमा पार करते हैं, तो सरकारी और अन्य महत्वपूर्ण डिजिटल सिस्टम की सुरक्षा प्रभावित हो सकती है।
CERT-In ने AI मॉडल और कंपनियों की पहचान नहीं बताई
CERT-In के अनुसार, उसे AI मॉडल उपलब्ध कराने वाली कंपनियों की ओर से कई स्वैच्छिक रिपोर्ट मिली थीं। इन रिपोर्टों में AI एजेंट्स की गतिविधियों और अनधिकृत पहुंच से जुड़ी घटनाओं की जानकारी दी गई।
हालांकि, एजेंसी ने संबंधित AI मॉडल या उन्हें विकसित करने वाली कंपनियों के नाम सार्वजनिक नहीं किए। प्रभावित सिस्टम की संख्या, संबंधित संस्थानों और संभावित नुकसान के बारे में भी विस्तृत जानकारी उपलब्ध नहीं कराई गई है।
इस वजह से यह स्पष्ट नहीं है कि इन घटनाओं का दायरा कितना बड़ा था और किन डिजिटल संसाधनों पर इसका असर पड़ा।
ऑस्ट्रेलिया के बाद भारत में भी बढ़ी साइबर सुरक्षा की चिंता
भारत में ये मामले ऐसे समय सामने आए हैं, जब ऑस्ट्रेलिया के प्रधानमंत्री एंथनी अल्बनीज ने इससे कुछ समय पहले OpenAI के एजेंट्स द्वारा सरकारी वेबसाइटों में सेंध लगाए जाने की जानकारी दी थी।
इन घटनाओं ने AI एजेंट्स की सुरक्षा और उनके काम करने के अधिकारों पर निगरानी रखने की जरूरत को उजागर किया है। सरकारी संस्थानों और अन्य संगठनों के लिए यह सुनिश्चित करना महत्वपूर्ण है कि AI एजेंट्स को केवल आवश्यक सिस्टम तक पहुंच मिले।
साथ ही, नियमित सुरक्षा जांच, एक्सेस परमिशन की समीक्षा और संदिग्ध गतिविधियों की निगरानी जैसे उपाय साइबर जोखिम को कम करने में मदद कर सकते हैं।