CERT-In, ಅಸುಸ್ ಕಂಪನಿಗೆ ಸೇರಿದ ಕೆಲವು DSL ಸರಣಿಯ Wi-Fi ರೂಟರ್ಗಳಲ್ಲಿ ಗಂಭೀರ ಭದ್ರತಾ ಲೋಪವನ್ನು ಗುರುತಿಸಿ ಎಚ್ಚರಿಕೆ ನೀಡಿದೆ. ಅಧಿಕಾರ ಬೈಪಾಸ್ ದೋಷದಿಂದಾಗಿ ಹ್ಯಾಕರ್ಗಳು ರೂಟರ್ ಅನ್ನು ಅನಧಿಕೃತವಾಗಿ ಪ್ರವೇಶಿಸಬಹುದು, ಸೆಟ್ಟಿಂಗ್ಗಳನ್ನು ಬದಲಾಯಿಸಬಹುದು ಮತ್ತು ಬಳಕೆದಾರರ ಡೇಟಾವನ್ನು ಕದಿಯಬಹುದು. ಬಳಕೆದಾರರು ತಕ್ಷಣವೇ ಫರ್ಮ್ವೇರ್ ಅನ್ನು ಅಪ್ಡೇಟ್ ಮಾಡಬೇಕೆಂದು ಏಜೆನ್ಸಿ ಸಲಹೆ ನೀಡಿದೆ.
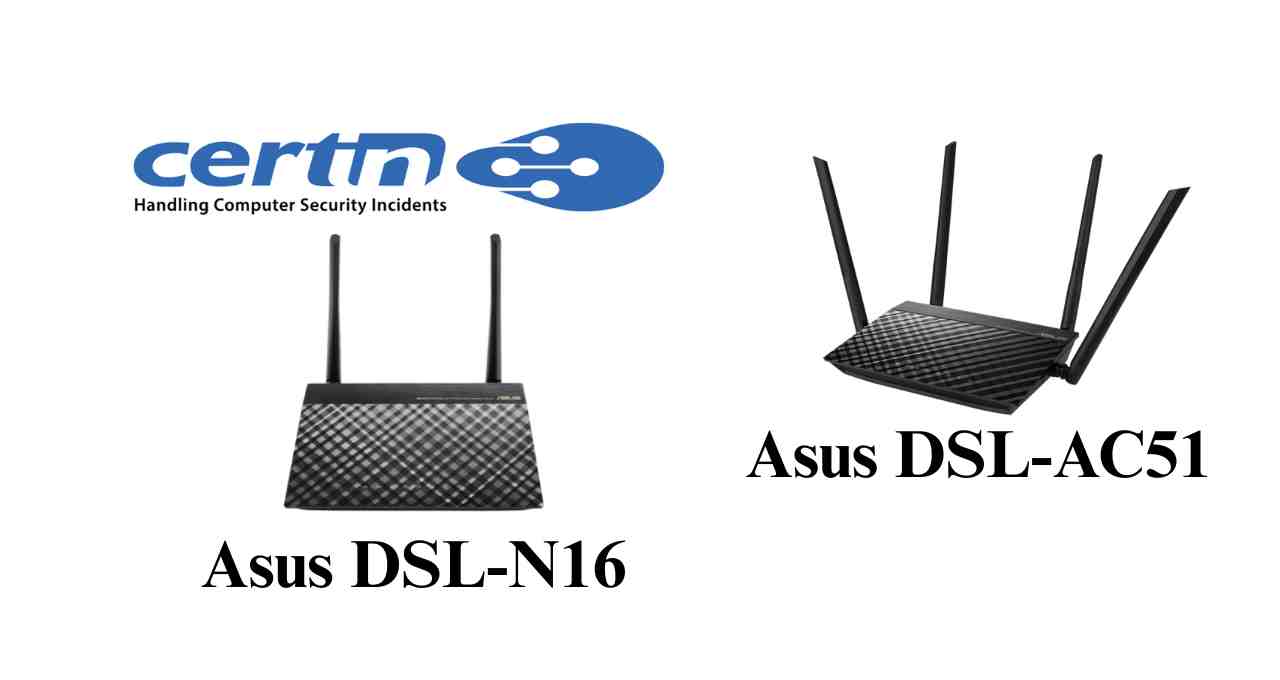
ಅಸುಸ್ ರೂಟರ್ ಭದ್ರತಾ ಎಚ್ಚರಿಕೆ: ಭಾರತದ ಸೈಬರ್ ಭದ್ರತಾ ಏಜೆನ್ಸಿ CERT-In, ಅಸುಸ್ ಕಂಪನಿಗೆ ಸೇರಿದ DSL-AC51, DSL-N16 ಮತ್ತು DSL-AC750 ರೂಟರ್ಗಳಲ್ಲಿ ಅಪಾಯಕಾರಿ ಭದ್ರತಾ ಲೋಪ ಪತ್ತೆಯಾಗಿದೆ ಎಂದು ತಿಳಿಸಿದೆ. ಈ ಲೋಪವು ಹ್ಯಾಕರ್ಗಳಿಗೆ ರೂಟರ್ನ ಭದ್ರತಾ ವ್ಯವಸ್ಥೆಯನ್ನು ಮೀರಿ ನೇರವಾಗಿ ನಿಯಂತ್ರಣವನ್ನು ಪಡೆಯುವ ಸಾಮರ್ಥ್ಯವನ್ನು ನೀಡುತ್ತದೆ, ಇದು ಬಳಕೆದಾರರ ಗೌಪ್ಯತೆ ಮತ್ತು ನೆಟ್ವರ್ಕ್ ಭದ್ರತೆಗೆ ಗಂಭೀರ ಹಾನಿಯನ್ನುಂಟುಮಾಡಬಹುದು. ಎಚ್ಚರಿಕೆ ನೀಡಿದ ನಂತರ, ಅಸುಸ್ ಒಂದು ಫರ್ಮ್ವೇರ್ ಪ್ಯಾಚ್ ಅನ್ನು ಬಿಡುಗಡೆ ಮಾಡಿದೆ, ಮತ್ತು ಅಂತಹ ಸಂಭಾವ್ಯ ಸೈಬರ್ ದಾಳಿಗಳನ್ನು ತಡೆಯಲು ಬಳಕೆದಾರರು ತಕ್ಷಣವೇ ಅಪ್ಡೇಟ್ ಅನ್ನು ಸ್ಥಾಪಿಸಬೇಕೆಂದು ಸೂಚಿಸಲಾಗಿದೆ.
ಯಾವ ಮಾದರಿಗಳಲ್ಲಿ ಲೋಪ ಗುರುತಿಸಲಾಗಿದೆ
CERT-In ಪ್ರಕಾರ, ಈ ಅಪಾಯವು ಮುಖ್ಯವಾಗಿ ಅಸುಸ್ DSL-AC51, DSL-N16 ಮತ್ತು DSL-AC750 ಮಾದರಿಗಳಲ್ಲಿ ಗುರುತಿಸಲಾಗಿದೆ. ಈ ಲೋಪದಿಂದಾಗಿ, ಸೈಬರ್ ದಾಳಿಕೋರರು ಭದ್ರತಾ ನಿಯಂತ್ರಣಗಳನ್ನು ಮೀರಿ ರೂಟರ್ನ ಮೇಲೆ ಸಂಪೂರ್ಣ ನಿಯಂತ್ರಣವನ್ನು ಪಡೆಯಲು ಸಾಧ್ಯವಾಗುತ್ತದೆ.
ದಾಳಿಕೋರರು ಒಮ್ಮೆ ಸಾಧನವನ್ನು ಪ್ರವೇಶಿಸಿದ ನಂತರ, ಅವರು ನೆಟ್ವರ್ಕ್ ಟ್ರಾಫಿಕ್ ಅನ್ನು ಮೇಲ್ವಿಚಾರಣೆ ಮಾಡಬಹುದು ಮತ್ತು ಸಂಪರ್ಕಿತ ಸಾಧನಗಳನ್ನು ಹೈಜಾಕ್ ಮಾಡಲು ಸಹ ಪ್ರಯತ್ನಿಸಬಹುದು. ಈ ಪರಿಸ್ಥಿತಿಯು ಬಳಕೆದಾರರ ಗೌಪ್ಯತೆ ಮತ್ತು ನೆಟ್ವರ್ಕ್ ಭದ್ರತೆಗೆ ದೊಡ್ಡ ಬೆದರಿಕೆಯಾಗಬಹುದು.
ಬಳಕೆದಾರರ ಮೇಲೆ ಹೇಗೆ ಪರಿಣಾಮ ಬೀರಬಹುದು
ಈ ಲೋಪಗಳನ್ನು ಬಳಸಿ ಹ್ಯಾಕರ್ಗಳು ನಿಮ್ಮ ಇಂಟರ್ನೆಟ್ ಚಟುವಟಿಕೆಗಳನ್ನು ಮೇಲ್ವಿಚಾರಣೆ ಮಾಡಬಹುದು. ಅವರು ನಿಮ್ಮ ರೂಟರ್ ಅನ್ನು ವಂಚನೆಗಳು ಅಥವಾ ಇತರ ಸೈಬರ್ ಅಪರಾಧಗಳಿಗೆ ಸಹ ಬಳಸಬಹುದು.
ಕೆಲವು ಸಂದರ್ಭಗಳಲ್ಲಿ ಬಳಕೆದಾರರ ಅನುಮತಿಯಿಲ್ಲದೆ ಈ ಲೋಪಗಳನ್ನು ಬಳಸಬಹುದು ಎಂದು CERT-In ಎಚ್ಚರಿಸಿದೆ. ಆದ್ದರಿಂದ, ಪರಿಣಾಮಕ್ಕೊಳಗಾದ ಮಾದರಿಯನ್ನು ಬಳಸುವ ಬಳಕೆದಾರರು ತಕ್ಷಣದ ಕ್ರಮಗಳನ್ನು ತೆಗೆದುಕೊಳ್ಳುವುದು ಅವಶ್ಯಕ.
ಅಸುಸ್ ರೂಟರ್ ಬಳಕೆದಾರರು ಏನು ಮಾಡಬೇಕು
CERT-In ಪರಿಣಾಮಕ್ಕೊಳಗಾದ ಎಲ್ಲ ಬಳಕೆದಾರರಿಗೆ ತಮ್ಮ ರೂಟರ್ ಫರ್ಮ್ವೇರ್ ಅನ್ನು ತಕ್ಷಣವೇ ಅಪ್ಡೇಟ್ ಮಾಡಲು ಸಲಹೆ ನೀಡಿದೆ. ಅಸುಸ್ ಈ ಲೋಪಕ್ಕಾಗಿ ಭದ್ರತಾ ಪ್ಯಾಚ್ ಅನ್ನು ಬಿಡುಗಡೆ ಮಾಡಿದೆ, ಇದನ್ನು ಕಂಪನಿಯ ಅಧಿಕೃತ ವೆಬ್ಸೈಟ್ನಿಂದ ಡೌನ್ಲೋಡ್ ಮಾಡಿಕೊಳ್ಳಬಹುದು.
ಫರ್ಮ್ವೇರ್ ಅಪ್ಡೇಟ್ ಮಾಡಿದ ನಂತರ, ಈ ಭದ್ರತಾ ಲೋಪವು ನಿವಾರಣೆಯಾಗುತ್ತದೆ ಮತ್ತು ಸಾಧನವು ಬಹುತೇಕ ಸುರಕ್ಷಿತವಾಗುತ್ತದೆ. ಇಂತಹ ಸಮಸ್ಯೆಗಳನ್ನು ತಪ್ಪಿಸಲು ಬಳಕೆದಾರರು ಆಗಾಗ್ಗೆ ರೂಟರ್ ಅಪ್ಡೇಟ್ಗಳನ್ನು ಪರಿಶೀಲಿಸುತ್ತಿರಬೇಕು.