ಡಿಜಿಟಲ್ ತಂತ್ರಜ್ಞಾನದ ಬಳಕೆ ಹೆಚ್ಚಾಗುತ್ತಿರುವಂತೆ ಸೈಬರ್ ಅಪರಾಧಿಗಳು ಬಳಸುವ ವಿಧಾನಗಳೂ ನಿರಂತರವಾಗಿ ಮುಂದುವರಿದ ರೂಪ ಪಡೆಯುತ್ತಿವೆ. Google Threat Intelligence Group ಇತ್ತೀಚೆಗೆ ಇಂತಹ ಸೈಬರ್ ಅಭಿಯಾನಗಳ ಕುರಿತು ಎಚ್ಚರಿಕೆ ನೀಡಿದ್ದು, ದಾಳಿಕೋರರು ಮಾನ್ಯವಾದ Login ಮತ್ತು Account Linking ವೈಶಿಷ್ಟ್ಯಗಳನ್ನು ದುರುಪಯೋಗಪಡಿಸಿಕೊಂಡು ಬಳಕೆದಾರರ ಖಾತೆಗಳಿಗೆ ಪ್ರವೇಶ ಪಡೆಯಲು ಪ್ರಯತ್ನಿಸುತ್ತಿದ್ದಾರೆ ಎಂದು ತಿಳಿಸಿದೆ.
ಸ್ಮಾರ್ಟ್ಫೋನ್, ಲ್ಯಾಪ್ಟಾಪ್ ಮತ್ತು ಕ್ಲೌಡ್ ಸೇವೆಗಳ ಬಳಕೆ ಹೆಚ್ಚಾಗಿರುವ ಹಿನ್ನೆಲೆಯಲ್ಲಿ ಸೈಬರ್ ಅಪರಾಧಿಗಳು ಬಳಕೆದಾರರನ್ನು ಗುರಿಯಾಗಿಸಲು ಹೊಸ ಮಾರ್ಗಗಳನ್ನು ಕಂಡುಕೊಂಡಿದ್ದಾರೆ. ಹ್ಯಾಕರ್ಗಳು ನೇರವಾಗಿ Password ಕದಿಯುವ ಬದಲು Fake Login ಅಥವಾ Authentication Request ಮೂಲಕ ಬಳಕೆದಾರರಿಂದಲೇ ಖಾತೆಗೆ ಪ್ರವೇಶದ ದಾರಿ ತೆರೆಯಿಸುವ ಸೈಬರ್ ದಾಳಿಗಳ ಬಗ್ಗೆ ಈಗ ಎಚ್ಚರಿಕೆ ನೀಡಲಾಗಿದೆ.
Microsoft Account ಮತ್ತು WhatsAppನಂತಹ ಜನಪ್ರಿಯ ಪ್ಲಾಟ್ಫಾರ್ಮ್ಗಳನ್ನು ಬಳಸುವ ಬಳಕೆದಾರರಿಗೆ ಇಂತಹ ದಾಳಿಗಳು ಕಳವಳಕಾರಿ ವಿಷಯವಾಗಬಹುದು. ಸೈಬರ್ ಅಪರಾಧಿಗಳು Social Engineering ಬಳಸಿಕೊಂಡು ಬಳಕೆದಾರರ ಖಾತೆಯಲ್ಲಿ ಸಾಮಾನ್ಯ Login ಅಥವಾ Security Check ನಡೆಯುತ್ತಿದೆ ಎಂದು ನಂಬಿಸಲು ಪ್ರಯತ್ನಿಸುತ್ತಾರೆ. ಆತುರದಲ್ಲಿ ತೆಗೆದುಕೊಳ್ಳುವ ಒಂದು ತಪ್ಪು ನಿರ್ಧಾರ ಖಾತೆಯ ಭದ್ರತೆಯನ್ನು ಅಪಾಯಕ್ಕೆ ಸಿಲುಕಿಸಬಹುದು.
Fake Login Request ಮೂಲಕ ಖಾತೆಗೆ ಪ್ರವೇಶದ ಪ್ರಯತ್ನ
Fake Login Request ಆಧಾರಿತ ಸೈಬರ್ ದಾಳಿಯಲ್ಲಿ ಅಪರಾಧಿಗಳು ಮೊದಲು ಬಳಕೆದಾರರ ಖಾತೆಗೆ Login ಅಥವಾ Authenticationಗೆ ಸಂಬಂಧಿಸಿದ Request ಕಳುಹಿಸಲು ಪ್ರಯತ್ನಿಸುತ್ತಾರೆ. ಈ Request ಕೆಲವೊಮ್ಮೆ ಸಾಮಾನ್ಯ Security Alertನಂತೆ ಕಾಣಿಸಬಹುದು. ಬಳಕೆದಾರರು ತಾವು ಮತ್ತೊಂದು ಸಾಧನದಲ್ಲಿ Login ಪ್ರಾರಂಭಿಸಿರುವುದಾಗಿ ಭಾವಿಸಬಹುದು. ಮಾಹಿತಿಯನ್ನು ಪರಿಶೀಲಿಸದೆ ಆ Request ಅನ್ನು Approve ಮಾಡಿದರೆ ದಾಳಿಕೋರರಿಗೆ ಖಾತೆಯೊಳಗೆ ಪ್ರವೇಶಿಸುವ ಮಾರ್ಗ ಸಿಗಬಹುದು.
ಹೀಗಾಗಿ ಯಾವುದೇ Login Request ಅಥವಾ Authentication Prompt ಅಧಿಕೃತ ಅಥವಾ ಸಾಮಾನ್ಯವಾಗಿ ಕಾಣುತ್ತದೆ ಎಂಬ ಕಾರಣಕ್ಕೆ ಮಾತ್ರ ಅದನ್ನು ಸ್ವೀಕರಿಸಬಾರದು. ಮೊದಲು ಆ Login ಅನ್ನು ಬಳಕೆದಾರರೇ ಪ್ರಾರಂಭಿಸಿದ್ದಾರೆಯೇ ಎಂಬುದನ್ನು ಪರಿಶೀಲಿಸಬೇಕು.
Microsoft Account ಬಳಕೆದಾರರು ಎಚ್ಚರಿಕೆಯಿಂದಿರಬೇಕು
Microsoft Account ಹಲವು ಬಳಕೆದಾರರಿಗೆ ಕೇವಲ Emailಗೆ ಸೀಮಿತವಾಗಿರುವುದಿಲ್ಲ. OneDriveನಂತಹ Cloud Storage Services, ದಾಖಲೆಗಳು ಮತ್ತು ಇತರ ಡಿಜಿಟಲ್ ಸೇವೆಗಳ ಪ್ರವೇಶವೂ ಇದರೊಂದಿಗೆ ಸಂಪರ್ಕ ಹೊಂದಿರಬಹುದು. ಖಾತೆಯ ನಿಯಂತ್ರಣ ಕಳೆದುಕೊಂಡ ಸಂದರ್ಭದಲ್ಲಿ ವೈಯಕ್ತಿಕ ಮಾಹಿತಿ ಮತ್ತು ಪ್ರಮುಖ ಫೈಲ್ಗಳು ಕೂಡ ಅಪಾಯಕ್ಕೆ ಒಳಗಾಗಬಹುದು.
ಸೈಬರ್ ಅಪರಾಧಿಗಳು ಬಳಕೆದಾರರನ್ನು ಗೊಂದಲಕ್ಕೀಡು ಮಾಡಲು ಪದೇಪದೇ Authentication Requestಗಳನ್ನು ಕಳುಹಿಸಬಹುದು. ಬಳಕೆದಾರರು ಸ್ವತಃ ಯಾವುದೇ Login ಪ್ರಾರಂಭಿಸದಿದ್ದರೂ ನಿರೀಕ್ಷೆಯಿಲ್ಲದ Security Requestಗಳು ನಿರಂತರವಾಗಿ ಬರುತ್ತಿದ್ದರೆ, ಅವುಗಳನ್ನು ನಿರ್ಲಕ್ಷಿಸುವ ಬದಲು ಖಾತೆಯ Security Activityಯನ್ನು ಪರಿಶೀಲಿಸಬೇಕು.
ಯಾವುದೇ ಅನುಮಾನಾಸ್ಪದ ಚಟುವಟಿಕೆ ಕಂಡುಬಂದಲ್ಲಿ Password ಬದಲಾಯಿಸುವುದು, ಪರಿಚಯವಿಲ್ಲದ ಸಾಧನಗಳಿಂದ Sign-out ಮಾಡುವುದು ಮತ್ತು ಲಭ್ಯವಿರುವ Security Optionsಗಳನ್ನು ಪರಿಶೀಲಿಸುವುದು ಉಪಯುಕ್ತ ಕ್ರಮಗಳಾಗಬಹುದು.
WhatsApp ಖಾತೆಯೂ ಗುರಿಯಾಗಬಹುದು
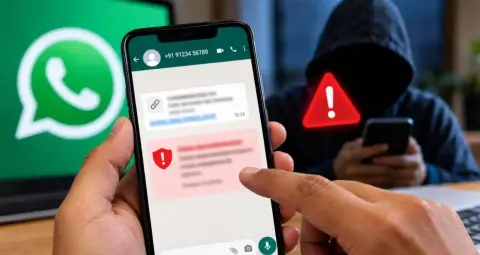
WhatsApp ಬಳಕೆದಾರರು ಕೂಡ Social Engineering ಆಧಾರಿತ ದಾಳಿಗಳನ್ನು ಎದುರಿಸಬಹುದು. ಸೈಬರ್ ಅಪರಾಧಿಗಳು ಬಳಕೆದಾರರ ಸಂಖ್ಯೆ ಅಥವಾ ಖಾತೆಯ Verification ನಡೆಯುತ್ತಿದೆ ಎಂದು ನಂಬಿಸಲು ಪ್ರಯತ್ನಿಸುತ್ತಾರೆ. ಈ ಸಂದರ್ಭದಲ್ಲಿ ದಾಳಿಕೋರರು OTP, Verification Code ಅಥವಾ ಯಾವುದೇ Authentication Request ಅನ್ನು ಸ್ವೀಕರಿಸುವಂತೆ ಕೇಳಬಹುದು.
ಬಳಕೆದಾರರು ಸೂಕ್ಷ್ಮ Code ಅನ್ನು ಮತ್ತೊಬ್ಬ ವ್ಯಕ್ತಿಯೊಂದಿಗೆ ಹಂಚಿಕೊಂಡರೆ ಅಥವಾ ಪರಿಚಯವಿಲ್ಲದ Verification Processಗೆ ಅನುಮತಿ ನೀಡಿದರೆ ಖಾತೆಯ ಮೇಲಿನ ನಿಯಂತ್ರಣ ಕಳೆದುಕೊಳ್ಳುವ ಅಪಾಯ ಹೆಚ್ಚಾಗಬಹುದು.
ಇಂತಹ ಸಂದರ್ಭಗಳಲ್ಲಿ ಅತ್ಯಂತ ಮುಖ್ಯವಾದ ನಿಯಮವೆಂದರೆ OTP ಅಥವಾ Verification Code ಅನ್ನು ಯಾರೊಂದಿಗೂ ಹಂಚಿಕೊಳ್ಳಬಾರದು. ಎದುರಿನ ವ್ಯಕ್ತಿ ತನ್ನನ್ನು ಕಂಪನಿಯ ಉದ್ಯೋಗಿ, Support Agent ಅಥವಾ ಪರಿಚಿತ ವ್ಯಕ್ತಿ ಎಂದು ಹೇಳಿಕೊಂಡರೂ Code ಹಂಚಿಕೊಳ್ಳಬಾರದು.
ಬಲವಾದ Password ಇದ್ದರೂ ಅಪಾಯ ಹೇಗೆ ಉಂಟಾಗಬಹುದು?
Fake Login Request ಆಧಾರಿತ ದಾಳಿಗಳ ವಿಶೇಷತೆಯೆಂದರೆ, ಇದರಲ್ಲಿ ಪ್ರತಿಬಾರಿಯೂ Password ಕದಿಯುವ ಅಗತ್ಯವಿರುವುದಿಲ್ಲ. ಕೆಲವೊಮ್ಮೆ ಅಪರಾಧಿಗಳು ಬಳಕೆದಾರರ ಆತುರ, ಭಯ ಅಥವಾ ನಂಬಿಕೆಯ ಲಾಭ ಪಡೆದು ಅವರಿಂದಲೇ Authentication Process ಪೂರ್ಣಗೊಳಿಸಬಹುದು.
ಅಂದರೆ ಬಲವಾದ Password ಇದ್ದರೂ ಯಾರಾದರೂ ಅನುಮಾನಾಸ್ಪದ Login Request ಅನ್ನು Approve ಮಾಡಿದರೆ ಖಾತೆಯ ಭದ್ರತೆ ಪರಿಣಾಮಕ್ಕೊಳಗಾಗಬಹುದು. ಇದನ್ನು Social Engineeringನ ಒಂದು ಉದಾಹರಣೆಯಾಗಿ ಪರಿಗಣಿಸಲಾಗುತ್ತದೆ. ಇಲ್ಲಿ ತಾಂತ್ರಿಕ ದೌರ್ಬಲ್ಯದ ಬದಲು ಮಾನವೀಯ ತಪ್ಪನ್ನು ಗುರಿಯಾಗಿಸಲಾಗುತ್ತದೆ.
Google Threat Intelligence Groupನ ಎಚ್ಚರಿಕೆ
Google ಬಹುಕಾಲದಿಂದ Phishing ಮತ್ತು Social Engineeringನಂತಹ ಸೈಬರ್ ಅಪಾಯಗಳ ಕುರಿತು ಬಳಕೆದಾರರಿಗೆ ಜಾಗೃತಿ ಮೂಡಿಸುತ್ತಿದೆ. ಆಧುನಿಕ ಸೈಬರ್ ದಾಳಿಗಳಲ್ಲಿ ಅಪರಾಧಿಗಳು ಸಾಮಾನ್ಯವಾಗಿ Fake Alert, ನಕಲಿ Message ಮತ್ತು ವಿಶ್ವಾಸಾರ್ಹವಾಗಿ ಕಾಣುವ Notificationಗಳನ್ನು ಬಳಸುತ್ತಾರೆ.
ಆದ್ದರಿಂದ ಯಾವುದೇ Security Alertಗೆ ತಕ್ಷಣ ಪ್ರತಿಕ್ರಿಯಿಸುವ ಬದಲು ಅದರ ನೈಜತೆಯನ್ನು ಪರಿಶೀಲಿಸಬೇಕು. ಬಳಕೆದಾರರು ಸ್ವತಃ ಯಾವುದೇ Login ಪ್ರಾರಂಭಿಸದಿದ್ದರೆ, ಅಪರಿಚಿತ Authentication Request ಅನ್ನು Approve ಮಾಡಬಾರದು.