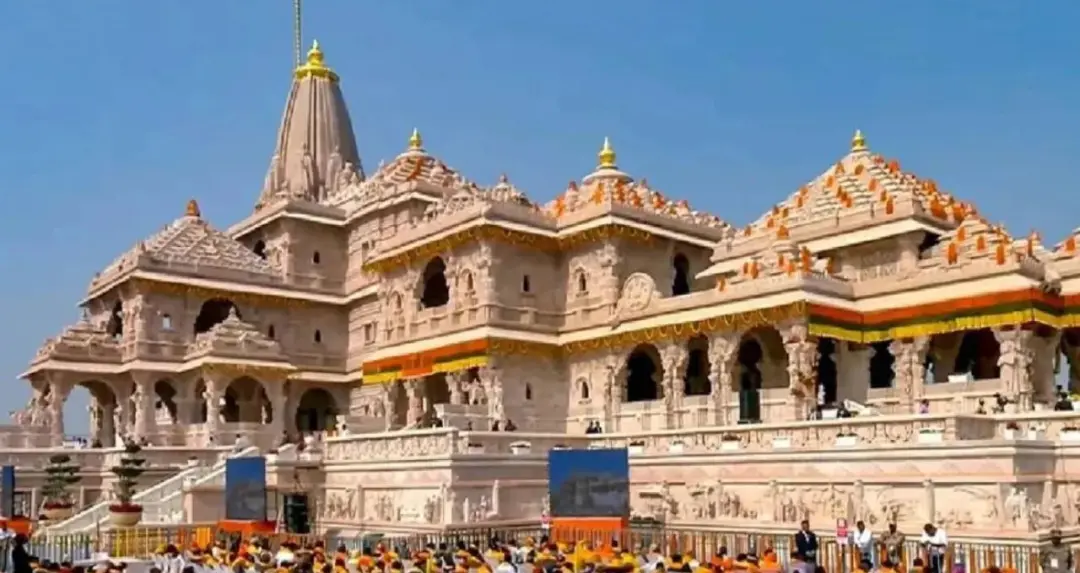
अयोध्या राम मंदिर ट्रस्टच्या वेबसाइटवर कर्मचाऱ्यांसाठी लॉगिनची सुरक्षा व्यवस्था वाढवण्यात आली आहे. आता पासवर्डनंतर टू-फॅक्टर ऑथेंटिकेशन अॅपवर प्राप्त होणारा OTP टाकणे अनिवार्य करण्यात आले आहे. OTP चे सत्यापन झाल्यानंतरच पोर्टल खुले होईल. याच प्रणालीद्वारे रामलला दर्शन पास तयार करण्यासह ऑनलाइन देणगीशी संबंधित प्रक्रिया चालवल्या जातील.
राम मंदिर ट्रस्टच्या वेबसाइटवर यापूर्वी केवळ पासवर्डच्या माध्यमातून लॉगिन केले जात होते. आता त्यामध्ये सुरक्षेची अतिरिक्त पातळी जोडण्यात आली आहे. कर्मचाऱ्यांना पासवर्ड टाकल्यानंतर टू-फॅक्टर ऑथेंटिकेशन अॅपवर मिळालेला OTP टाकावा लागेल. OTP चे सत्यापन झाल्यानंतरच वेबसाइटचे पोर्टल खुले होईल.
नवीन व्यवस्थेनुसार रामलला दर्शन पास तयार करण्यासाठीही याच प्रक्रियेचे पालन करावे लागणार आहे. पास काउंटरवरील कर्मचाऱ्यांनी या व्यवस्थेची चाचणी सुरू केली असून, याच प्रणालीद्वारे पास तयार केले जात आहेत.
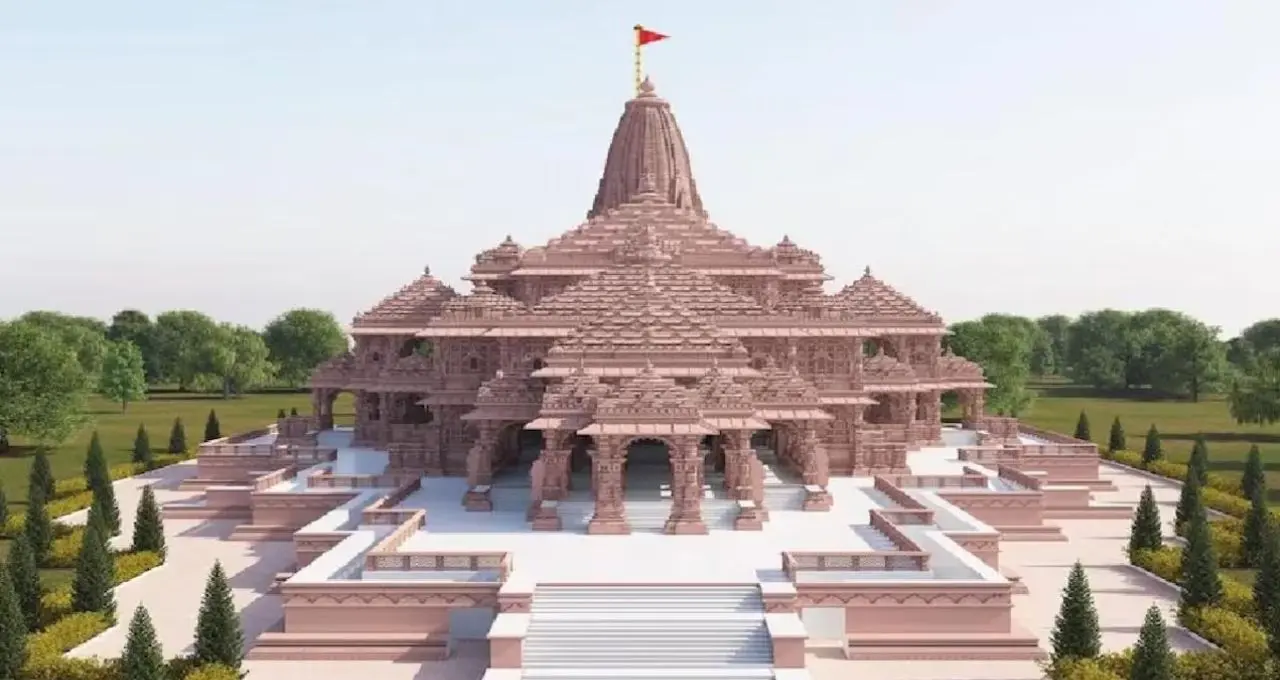
अलीकडे राम मंदिराची वेबसाइट हॅक झाल्याचे प्रकरण समोर आले होते. त्यानंतर चोरीच्या पद्धतीने दर्शन पास तयार करून त्यांची विक्री केल्याच्या प्रकरणावरूनही चर्चा सुरू झाली होती. यानंतर ट्रस्टने वेबसाइटच्या सुरक्षा व्यवस्थेत बदल करण्यास सुरुवात केली.
ट्रस्टच्या अभियांत्रिकी विभागातील अधिकाऱ्यांनी वेबसाइट हॅक झाल्याची माहिती ट्रस्टच्या विश्वस्तांना दिली. त्यानंतर सुरक्षा फीचर्स वाढवण्याची प्रक्रिया सुरू करण्यात आली. हा बदल सुमारे चार ते पाच दिवसांच्या आत करण्यात आला आहे.
सॉफ्टवेअर तज्ज्ञ गौरव सक्सेना यांच्या मते, लॉगिनमध्ये टू-फॅक्टर ऑथेंटिकेशनसारखी अतिरिक्त सुरक्षा व्यवस्था सायबर घुसखोरी रोखण्यास मदत करते. राम मंदिराच्या वेबसाइटशी संबंधित तांत्रिक कामाची जबाबदारी TCS कंपनीकडे आहे.
याच सॉफ्टवेअरच्या माध्यमातून नित्य दर्शन पास आणि आरती दर्शन पास तयार केले जातात. याशिवाय सुमारे डझनभर ठिकाणी असलेल्या देणगी काउंटरवरील ऑनलाइन देणगीची प्रक्रियाही याच प्रणालीद्वारे चालवली जाते. ट्रस्टशी संबंधित एका अधिकाऱ्याने सुरक्षा व्यवस्थेतील बदलाला दुजोरा देताना सांगितले की, भाविकांच्या सुविधेसाठी आणखी सुधारणा करण्यात येणार आहेत.