Google Threat Intelligence Group ने वैध लॉगिन और अकाउंट लिंकिंग फीचर्स के दुरुपयोग से जुड़े साइबर अभियानों को लेकर चेतावनी दी है। ऐसे हमलों में साइबर अपराधी फर्जी लॉगिन या ऑथेंटिकेशन रिक्वेस्ट के जरिए यूजर्स से ही अकाउंट तक पहुंच का रास्ता खुलवाने की कोशिश करते हैं।
फर्जी लॉगिन रिक्वेस्ट आधारित साइबर हमले में अपराधी यूजर के अकाउंट पर लॉगिन या ऑथेंटिकेशन से जुड़ा अनुरोध भेजने की कोशिश करते हैं। यह रिक्वेस्ट कई बार सामान्य सुरक्षा अलर्ट जैसी दिखाई दे सकती है और यूजर को लग सकता है कि उसने किसी दूसरे डिवाइस पर लॉगिन शुरू किया है।
यदि यूजर बिना पुष्टि किए ऐसी रिक्वेस्ट को मंजूरी देता है, तो हमलावर को अकाउंट में प्रवेश का रास्ता मिल सकता है। इसलिए किसी भी Login Request या Authentication Prompt को स्वीकार करने से पहले यह जांचना जरूरी है कि लॉगिन वास्तव में यूजर ने ही शुरू किया है या नहीं।
Microsoft Account कई यूजर्स के लिए ईमेल के अलावा OneDrive जैसी क्लाउड स्टोरेज सेवाओं, दस्तावेजों और अन्य डिजिटल सेवाओं से जुड़ा होता है। अकाउंट पर कब्जा होने की स्थिति में व्यक्तिगत जानकारी और महत्वपूर्ण फाइलें जोखिम में पड़ सकती हैं।
साइबर अपराधी यूजर को बार-बार Authentication Request भेजकर भ्रमित कर सकते हैं। यदि यूजर ने खुद कोई लॉगिन शुरू नहीं किया है और फिर भी लगातार अप्रत्याशित सुरक्षा अनुरोध मिल रहे हैं, तो अकाउंट की सुरक्षा गतिविधि की जांच करनी चाहिए।
संदिग्ध गतिविधि की स्थिति में पासवर्ड बदलना, अनजान डिवाइस से साइन-आउट करना और उपलब्ध सुरक्षा विकल्पों की समीक्षा करना उपयोगी कदम हो सकता है।
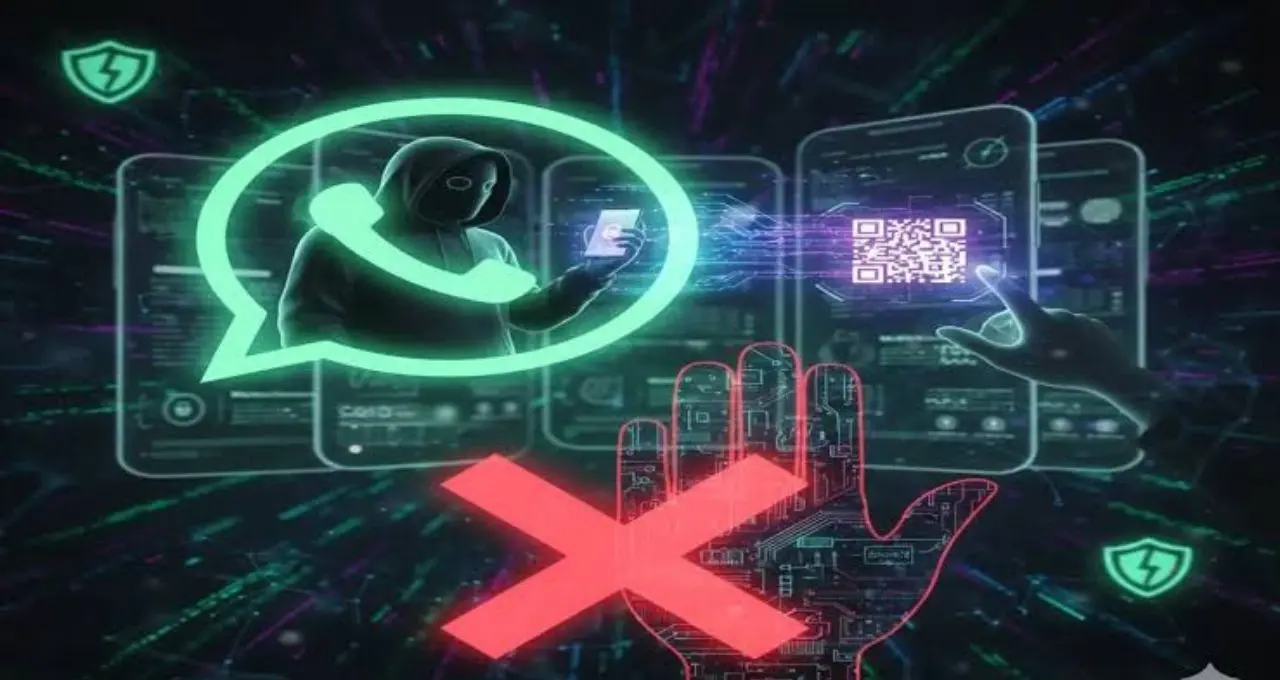
WhatsApp यूजर्स भी Social Engineering आधारित हमलों का सामना कर सकते हैं। साइबर अपराधी यूजर को यह विश्वास दिलाने की कोशिश कर सकते हैं कि उसके नंबर या अकाउंट का वेरिफिकेशन किया जा रहा है।
इस दौरान हमलावर OTP, Verification Code या किसी Authentication Request को स्वीकार करने के लिए कह सकता है। यदि यूजर संवेदनशील कोड किसी दूसरे व्यक्ति के साथ साझा करता है या अनजान वेरिफिकेशन प्रक्रिया को मंजूरी देता है, तो अकाउंट पर नियंत्रण खोने का खतरा बढ़ सकता है।
OTP या Verification Code किसी के साथ साझा नहीं करना चाहिए, भले ही सामने वाला व्यक्ति खुद को कंपनी का कर्मचारी, सपोर्ट एजेंट या परिचित बताए।
फर्जी लॉगिन रिक्वेस्ट वाले हमलों में हमेशा पासवर्ड चुराना जरूरी नहीं होता। साइबर अपराधी यूजर की जल्दबाजी, डर या भरोसे का फायदा उठाकर उससे खुद Authentication प्रक्रिया पूरी करवा सकते हैं।
इस तरह मजबूत पासवर्ड होने के बावजूद संदिग्ध लॉगिन रिक्वेस्ट को मंजूरी देने पर अकाउंट की सुरक्षा प्रभावित हो सकती है। यह Social Engineering का एक उदाहरण है, जिसमें तकनीकी कमजोरी के बजाय इंसानी गलती को निशाना बनाया जाता है।
Google लंबे समय से यूजर्स को Phishing और Social Engineering जैसे साइबर खतरों के प्रति जागरूक करता रहा है। आधुनिक साइबर हमलों में नकली अलर्ट, फर्जी संदेश और भरोसेमंद दिखने वाले नोटिफिकेशन का इस्तेमाल किया जाता है।
किसी भी सुरक्षा अलर्ट पर तुरंत कार्रवाई करने के बजाय उसकी वास्तविकता जांचना जरूरी है। यदि यूजर ने खुद कोई लॉगिन शुरू नहीं किया है, तो अनजान Authentication Request को मंजूरी नहीं देनी चाहिए।