ਡਿਜੀਟਲ ਤਕਨਾਲੋਜੀ ਦੀ ਵਧਦੀ ਵਰਤੋਂ ਦੇ ਨਾਲ ਸਾਈਬਰ ਅਪਰਾਧੀਆਂ ਵੱਲੋਂ ਵਰਤੇ ਜਾਣ ਵਾਲੇ ਤਰੀਕੇ ਵੀ ਲਗਾਤਾਰ ਉੱਨਤ ਹੋ ਰਹੇ ਹਨ। Google Threat Intelligence Group ਨੇ ਹਾਲ ਹੀ ਵਿੱਚ ਅਜਿਹੀਆਂ ਸਾਈਬਰ ਮੁਹਿੰਮਾਂ ਬਾਰੇ ਚੇਤਾਵਨੀ ਦਿੱਤੀ ਹੈ, ਜਿਨ੍ਹਾਂ ਵਿੱਚ ਹਮਲਾਵਰ ਵੈਧ ਲੌਗਇਨ ਅਤੇ ਅਕਾਊਂਟ ਲਿੰਕਿੰਗ ਫੀਚਰਾਂ ਦੀ ਦੁਰਵਰਤੋਂ ਕਰਕੇ ਯੂਜ਼ਰਾਂ ਦੇ ਅਕਾਊਂਟ ਤੱਕ ਪਹੁੰਚ ਬਣਾਉਣ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰ ਰਹੇ ਹਨ।
ਸਮਾਰਟਫੋਨ, ਲੈਪਟਾਪ ਅਤੇ ਕਲਾਊਡ ਸੇਵਾਵਾਂ ਦੀ ਵਧਦੀ ਵਰਤੋਂ ਦੇ ਨਾਲ ਸਾਈਬਰ ਅਪਰਾਧੀਆਂ ਨੇ ਯੂਜ਼ਰਾਂ ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾਉਣ ਦੇ ਨਵੇਂ ਤਰੀਕੇ ਅਪਣਾਏ ਹਨ। ਹੁਣ ਯੂਜ਼ਰਾਂ ਨੂੰ ਅਜਿਹੇ ਸਾਈਬਰ ਹਮਲਿਆਂ ਤੋਂ ਸਾਵਧਾਨ ਰਹਿਣ ਲਈ ਕਿਹਾ ਜਾ ਰਿਹਾ ਹੈ, ਜਿਨ੍ਹਾਂ ਵਿੱਚ ਹੈਕਰ ਸਿੱਧੇ ਪਾਸਵਰਡ ਚੋਰੀ ਕਰਨ ਦੀ ਬਜਾਏ ਫਰਜ਼ੀ ਲੌਗਇਨ ਜਾਂ Authentication Request ਰਾਹੀਂ ਯੂਜ਼ਰ ਤੋਂ ਹੀ ਅਕਾਊਂਟ ਤੱਕ ਪਹੁੰਚ ਦਾ ਰਸਤਾ ਖੁਲ੍ਹਵਾ ਲੈਂਦੇ ਹਨ।
ਇਸ ਤਰ੍ਹਾਂ ਦੇ ਹਮਲੇ Microsoft Account ਅਤੇ WhatsApp ਵਰਗੇ ਲੋਕਪ੍ਰਿਯ ਪਲੇਟਫਾਰਮ ਵਰਤਣ ਵਾਲੇ ਯੂਜ਼ਰਾਂ ਲਈ ਚਿੰਤਾ ਦਾ ਵਿਸ਼ਾ ਹੋ ਸਕਦੇ ਹਨ। ਸਾਈਬਰ ਅਪਰਾਧੀ Social Engineering ਦਾ ਸਹਾਰਾ ਲੈ ਕੇ ਯੂਜ਼ਰ ਨੂੰ ਇਹ ਵਿਸ਼ਵਾਸ ਦਿਵਾਉਣ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰਦੇ ਹਨ ਕਿ ਉਸਦੇ ਅਕਾਊਂਟ ’ਤੇ ਕੋਈ ਆਮ ਲੌਗਇਨ ਜਾਂ ਸੁਰੱਖਿਆ ਜਾਂਚ ਚੱਲ ਰਹੀ ਹੈ। ਜਲਦਬਾਜ਼ੀ ਵਿੱਚ ਲਿਆ ਗਿਆ ਇੱਕ ਗਲਤ ਫੈਸਲਾ ਅਕਾਊਂਟ ਦੀ ਸੁਰੱਖਿਆ ਨੂੰ ਖਤਰੇ ਵਿੱਚ ਪਾ ਸਕਦਾ ਹੈ।
Fake Login Request ਰਾਹੀਂ ਅਕਾਊਂਟ ਤੱਕ ਪਹੁੰਚ ਦੀ ਕੋਸ਼ਿਸ਼
ਫਰਜ਼ੀ ਲੌਗਇਨ ਰਿਕਵੈਸਟ ਆਧਾਰਿਤ ਸਾਈਬਰ ਹਮਲੇ ਵਿੱਚ ਅਪਰਾਧੀ ਸਭ ਤੋਂ ਪਹਿਲਾਂ ਯੂਜ਼ਰ ਦੇ ਅਕਾਊਂਟ ’ਤੇ ਲੌਗਇਨ ਜਾਂ Authentication ਨਾਲ ਜੁੜੀ Request ਭੇਜਣ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰਦੇ ਹਨ। ਇਹ Request ਕਈ ਵਾਰ ਬਿਲਕੁਲ ਆਮ Security Alert ਵਰਗੀ ਦਿਖਾਈ ਦੇ ਸਕਦੀ ਹੈ। ਯੂਜ਼ਰ ਨੂੰ ਲੱਗ ਸਕਦਾ ਹੈ ਕਿ ਉਸਨੇ ਖੁਦ ਕਿਸੇ ਹੋਰ ਡਿਵਾਈਸ ’ਤੇ ਲੌਗਇਨ ਸ਼ੁਰੂ ਕੀਤਾ ਹੈ। ਜੇਕਰ ਉਹ ਜਾਣਕਾਰੀ ਦੀ ਪੁਸ਼ਟੀ ਕੀਤੇ ਬਿਨਾਂ ਇਸ Request ਨੂੰ Approve ਕਰ ਦਿੰਦਾ ਹੈ, ਤਾਂ ਹਮਲਾਵਰ ਨੂੰ ਅਕਾਊਂਟ ਵਿੱਚ ਦਾਖਲ ਹੋਣ ਦਾ ਰਸਤਾ ਮਿਲ ਸਕਦਾ ਹੈ।
ਇਸੇ ਕਾਰਨ ਕਿਸੇ ਵੀ Login Request ਜਾਂ Authentication Prompt ਨੂੰ ਸਿਰਫ਼ ਇਸ ਲਈ ਸਵੀਕਾਰ ਨਹੀਂ ਕਰਨਾ ਚਾਹੀਦਾ ਕਿਉਂਕਿ ਉਹ ਅਧਿਕਾਰਤ ਜਾਂ ਆਮ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ। ਪਹਿਲਾਂ ਇਹ ਜਾਂਚਣਾ ਜ਼ਰੂਰੀ ਹੈ ਕਿ ਲੌਗਇਨ ਅਸਲ ਵਿੱਚ ਯੂਜ਼ਰ ਨੇ ਹੀ ਸ਼ੁਰੂ ਕੀਤਾ ਹੈ ਜਾਂ ਨਹੀਂ।
Microsoft Account ਯੂਜ਼ਰ ਰਹਿਣ ਸਾਵਧਾਨ
Microsoft Account ਕਈ ਯੂਜ਼ਰਾਂ ਲਈ ਸਿਰਫ਼ ਈਮੇਲ ਤੱਕ ਸੀਮਿਤ ਨਹੀਂ ਹੁੰਦਾ। ਇਸ ਨਾਲ OneDrive ਵਰਗੀਆਂ Cloud Storage Services, ਦਸਤਾਵੇਜ਼ਾਂ ਅਤੇ ਹੋਰ ਡਿਜੀਟਲ ਸੇਵਾਵਾਂ ਤੱਕ ਪਹੁੰਚ ਜੁੜੀ ਹੋ ਸਕਦੀ ਹੈ। ਅਕਾਊਂਟ ’ਤੇ ਕਬਜ਼ਾ ਹੋਣ ਦੀ ਸਥਿਤੀ ਵਿੱਚ ਨਿੱਜੀ ਜਾਣਕਾਰੀ ਅਤੇ ਮਹੱਤਵਪੂਰਨ ਫਾਈਲਾਂ ਵੀ ਖਤਰੇ ਵਿੱਚ ਪੈ ਸਕਦੀਆਂ ਹਨ।
ਸਾਈਬਰ ਅਪਰਾਧੀ ਯੂਜ਼ਰ ਨੂੰ ਉਲਝਾਉਣ ਲਈ ਵਾਰ-ਵਾਰ Authentication Request ਭੇਜ ਸਕਦੇ ਹਨ। ਜੇਕਰ ਯੂਜ਼ਰ ਨੇ ਖੁਦ ਕੋਈ ਲੌਗਇਨ ਸ਼ੁਰੂ ਨਹੀਂ ਕੀਤਾ ਅਤੇ ਫਿਰ ਵੀ ਲਗਾਤਾਰ ਅਣਅਪੇਖਿਤ Security Request ਮਿਲ ਰਹੀਆਂ ਹਨ, ਤਾਂ ਉਨ੍ਹਾਂ ਨੂੰ ਨਜ਼ਰਅੰਦਾਜ਼ ਕਰਨ ਦੀ ਬਜਾਏ ਅਕਾਊਂਟ ਦੀ Security Activity ਦੀ ਜਾਂਚ ਕਰਨੀ ਚਾਹੀਦੀ ਹੈ।
ਕਿਸੇ ਵੀ ਸ਼ੱਕੀ ਗਤੀਵਿਧੀ ਦੀ ਸਥਿਤੀ ਵਿੱਚ ਪਾਸਵਰਡ ਬਦਲਣਾ, ਅਣਜਾਣ ਡਿਵਾਈਸ ਤੋਂ Sign-out ਕਰਨਾ ਅਤੇ ਉਪਲਬਧ Security Options ਦੀ ਸਮੀਖਿਆ ਕਰਨਾ ਲਾਭਦਾਇਕ ਕਦਮ ਹੋ ਸਕਦਾ ਹੈ।
WhatsApp ਅਕਾਊਂਟ ਵੀ ਨਿਸ਼ਾਨੇ ’ਤੇ
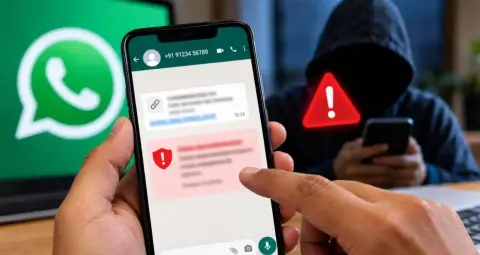
WhatsApp ਯੂਜ਼ਰ ਵੀ Social Engineering ਆਧਾਰਿਤ ਹਮਲਿਆਂ ਦਾ ਸਾਹਮਣਾ ਕਰ ਸਕਦੇ ਹਨ। ਸਾਈਬਰ ਅਪਰਾਧੀ ਅਕਸਰ ਯੂਜ਼ਰ ਨੂੰ ਇਹ ਵਿਸ਼ਵਾਸ ਦਿਵਾਉਣ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰਦੇ ਹਨ ਕਿ ਉਸਦੇ ਨੰਬਰ ਜਾਂ ਅਕਾਊਂਟ ਦੀ Verification ਕੀਤੀ ਜਾ ਰਹੀ ਹੈ। ਇਸ ਦੌਰਾਨ ਹਮਲਾਵਰ OTP, Verification Code ਜਾਂ ਕਿਸੇ Authentication Request ਨੂੰ ਸਵੀਕਾਰ ਕਰਨ ਲਈ ਕਹਿ ਸਕਦਾ ਹੈ।
ਜੇਕਰ ਯੂਜ਼ਰ ਨੇ ਸੰਵੇਦਨਸ਼ੀਲ ਕੋਡ ਕਿਸੇ ਹੋਰ ਵਿਅਕਤੀ ਨਾਲ ਸਾਂਝਾ ਕਰ ਦਿੱਤਾ ਜਾਂ ਅਣਜਾਣ Verification Process ਨੂੰ ਮਨਜ਼ੂਰੀ ਦੇ ਦਿੱਤੀ, ਤਾਂ ਅਕਾਊਂਟ ’ਤੇ ਕੰਟਰੋਲ ਗੁਆਉਣ ਦਾ ਖਤਰਾ ਵੱਧ ਸਕਦਾ ਹੈ।
ਅਜਿਹੇ ਮਾਮਲਿਆਂ ਵਿੱਚ ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ ਨਿਯਮ ਹੈ ਕਿ OTP ਜਾਂ Verification Code ਕਿਸੇ ਨਾਲ ਵੀ ਸਾਂਝਾ ਨਾ ਕੀਤਾ ਜਾਵੇ, ਭਾਵੇਂ ਸਾਹਮਣੇ ਵਾਲਾ ਵਿਅਕਤੀ ਖੁਦ ਨੂੰ ਕੰਪਨੀ ਦਾ ਕਰਮਚਾਰੀ, Support Agent ਜਾਂ ਜਾਣ-ਪਛਾਣ ਵਾਲਾ ਵਿਅਕਤੀ ਦੱਸੇ।
ਮਜ਼ਬੂਤ ਪਾਸਵਰਡ ਦੇ ਬਾਵਜੂਦ ਕਿਵੇਂ ਹੋ ਸਕਦਾ ਹੈ ਖਤਰਾ
ਫਰਜ਼ੀ ਲੌਗਇਨ ਰਿਕਵੈਸਟ ਵਾਲੇ ਹਮਲਿਆਂ ਦੀ ਖਾਸੀਅਤ ਇਹ ਹੈ ਕਿ ਇਨ੍ਹਾਂ ਵਿੱਚ ਹਰ ਵਾਰ ਪਾਸਵਰਡ ਚੋਰੀ ਕਰਨਾ ਜ਼ਰੂਰੀ ਨਹੀਂ ਹੁੰਦਾ। ਕਈ ਵਾਰ ਅਪਰਾਧੀ ਯੂਜ਼ਰ ਦੀ ਜਲਦਬਾਜ਼ੀ, ਡਰ ਜਾਂ ਭਰੋਸੇ ਦਾ ਫਾਇਦਾ ਚੁੱਕ ਕੇ ਉਸ ਤੋਂ ਖੁਦ Authentication Process ਪੂਰੀ ਕਰਵਾ ਲੈਂਦੇ ਹਨ।
ਇਸਦਾ ਮਤਲਬ ਹੈ ਕਿ ਮਜ਼ਬੂਤ ਪਾਸਵਰਡ ਹੋਣ ਦੇ ਬਾਵਜੂਦ ਜੇਕਰ ਕੋਈ ਵਿਅਕਤੀ ਸ਼ੱਕੀ Login Request ਨੂੰ ਮਨਜ਼ੂਰੀ ਦੇ ਦਿੰਦਾ ਹੈ, ਤਾਂ ਅਕਾਊਂਟ ਦੀ ਸੁਰੱਖਿਆ ਪ੍ਰਭਾਵਿਤ ਹੋ ਸਕਦੀ ਹੈ। ਇਸਨੂੰ Social Engineering ਦੀ ਇੱਕ ਉਦਾਹਰਨ ਮੰਨਿਆ ਜਾਂਦਾ ਹੈ, ਜਿੱਥੇ ਤਕਨੀਕੀ ਕਮਜ਼ੋਰੀ ਦੀ ਬਜਾਏ ਮਨੁੱਖੀ ਗਲਤੀ ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾਇਆ ਜਾਂਦਾ ਹੈ।
Google Threat Intelligence Group ਦੀ ਚੇਤਾਵਨੀ
Google ਲੰਬੇ ਸਮੇਂ ਤੋਂ ਯੂਜ਼ਰਾਂ ਨੂੰ Phishing ਅਤੇ Social Engineering ਵਰਗੇ ਸਾਈਬਰ ਖਤਰਿਆਂ ਬਾਰੇ ਜਾਗਰੂਕ ਕਰਦਾ ਆ ਰਿਹਾ ਹੈ। ਆਧੁਨਿਕ ਸਾਈਬਰ ਹਮਲਿਆਂ ਵਿੱਚ ਅਪਰਾਧੀ ਅਕਸਰ ਨਕਲੀ Alert, ਫਰਜ਼ੀ Message ਅਤੇ ਭਰੋਸੇਯੋਗ ਦਿਖਾਈ ਦੇਣ ਵਾਲੇ Notification ਦੀ ਵਰਤੋਂ ਕਰਦੇ ਹਨ।
ਇਸ ਲਈ ਕਿਸੇ ਵੀ Security Alert ’ਤੇ ਤੁਰੰਤ ਕਾਰਵਾਈ ਕਰਨ ਦੀ ਬਜਾਏ ਪਹਿਲਾਂ ਉਸਦੀ ਅਸਲਿਅਤ ਦੀ ਜਾਂਚ ਕਰਨੀ ਜ਼ਰੂਰੀ ਹੈ। ਜੇਕਰ ਯੂਜ਼ਰ ਨੇ ਖੁਦ ਕੋਈ ਲੌਗਇਨ ਸ਼ੁਰੂ ਨਹੀਂ ਕੀਤਾ ਹੈ, ਤਾਂ ਅਣਜਾਣ Authentication Request ਨੂੰ Approve ਨਹੀਂ ਕਰਨਾ ਚਾਹੀਦਾ।