டிஜிட்டல் தொழில்நுட்பத்தின் பயன்பாடு அதிகரித்து வரும் நிலையில், சைபர் குற்றவாளிகள் பயன்படுத்தும் முறைகளும் தொடர்ந்து மேம்பட்டு வருகின்றன. Google Threat Intelligence Group சமீபத்தில் இதுபோன்ற சைபர் பிரசாரங்கள் குறித்து எச்சரிக்கை விடுத்துள்ளது. இதில் தாக்குதலாளர்கள் முறையான Login மற்றும் Account Linking அம்சங்களைத் தவறாகப் பயன்படுத்தி பயனர்களின் கணக்குகளுக்குள் அணுகலைப் பெற முயற்சிப்பதாக தெரிவிக்கப்பட்டுள்ளது.
ஸ்மார்ட்போன், லேப்டாப் மற்றும் கிளவுட் சேவைகளின் பயன்பாடு அதிகரித்துள்ள நிலையில், சைபர் குற்றவாளிகள் பயனர்களை குறிவைக்க புதிய வழிகளை கண்டறிந்துள்ளனர். தற்போது, ஹேக்கர்கள் நேரடியாக Password-ஐ திருடுவதற்குப் பதிலாக போலியான Login அல்லது Authentication Request மூலம் பயனர்களிடமிருந்தே கணக்கிற்கான அணுகல் வழியைத் திறக்கச் செய்யும் சைபர் தாக்குதல்கள் குறித்து எச்சரிக்கை விடுக்கப்பட்டுள்ளது.
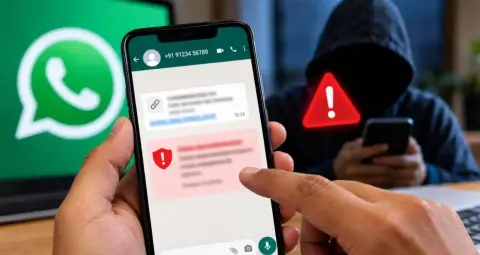
Microsoft Account மற்றும் WhatsApp போன்ற பிரபலமான தளங்களைப் பயன்படுத்தும் பயனர்களுக்கு இதுபோன்ற தாக்குதல்கள் கவலைக்குரியதாக இருக்கலாம். சைபர் குற்றவாளிகள் Social Engineering முறையைப் பயன்படுத்தி, பயனரின் கணக்கில் வழக்கமான Login அல்லது பாதுகாப்புச் சரிபார்ப்பு நடைபெறுவதாக நம்ப வைக்க முயற்சிக்கின்றனர். அவசரமாக எடுக்கப்படும் ஒரு தவறான முடிவு கணக்கின் பாதுகாப்பை ஆபத்தில் ஆழ்த்தக்கூடும்.
Fake Login Request மூலம் கணக்கிற்குள் நுழையும் முயற்சி
போலியான Login Request அடிப்படையிலான சைபர் தாக்குதலில், குற்றவாளிகள் முதலில் பயனரின் கணக்கில் Login அல்லது Authentication தொடர்பான Request-ஐ அனுப்ப முயற்சிக்கின்றனர். இந்த Request பல நேரங்களில் வழக்கமான Security Alert போலவே தோன்றலாம். பயனர் தானே வேறு ஒரு சாதனத்தில் Login செய்யத் தொடங்கியிருப்பதாக நினைக்கக்கூடும். தகவலைச் சரிபார்க்காமல் அந்த Request-ஐ Approve செய்தால், தாக்குதலாளிக்கு கணக்கிற்குள் நுழைவதற்கான வழி கிடைக்கக்கூடும்.
எனவே, எந்த Login Request அல்லது Authentication Prompt-ஐயும் அது அதிகாரப்பூர்வமானதாக அல்லது வழக்கமானதாகத் தோன்றுகிறது என்பதற்காக மட்டும் ஏற்கக் கூடாது. முதலில் அந்த Login-ஐ உண்மையில் பயனரே தொடங்கியுள்ளாரா என்பதைச் சரிபார்க்க வேண்டும்.
Microsoft Account பயனர்கள் எச்சரிக்கையாக இருக்க வேண்டும்
Microsoft Account என்பது பல பயனர்களுக்கு Email சேவையுடன் மட்டும் வரையறுக்கப்படுவதில்லை. OneDrive போன்ற Cloud Storage Services, ஆவணங்கள் மற்றும் பிற டிஜிட்டல் சேவைகளுக்கான அணுகலும் அதனுடன் இணைக்கப்பட்டிருக்கலாம். கணக்கு கைப்பற்றப்படும் நிலையில், தனிப்பட்ட தகவல்கள் மற்றும் முக்கியமான கோப்புகளும் ஆபத்தில் சிக்கக்கூடும்.
சைபர் குற்றவாளிகள் பயனரை குழப்புவதற்காக மீண்டும் மீண்டும் Authentication Request-களை அனுப்பலாம். பயனர் தானாக எந்த Login-ஐயும் தொடங்காத நிலையில் எதிர்பாராத Security Request-கள் தொடர்ந்து வந்தால், அவற்றை புறக்கணிப்பதற்குப் பதிலாக கணக்கின் Security Activity-ஐ சரிபார்க்க வேண்டும்.
சந்தேகத்திற்கிடமான செயல்பாடு ஏற்பட்டால் Password-ஐ மாற்றுவது, தெரியாத சாதனங்களில் இருந்து Sign-out செய்வது மற்றும் கிடைக்கக்கூடிய Security Options-ஐ மதிப்பாய்வு செய்வது பயனுள்ள நடவடிக்கைகளாக இருக்கலாம்.
WhatsApp கணக்கும் குறிவைக்கப்படலாம்
WhatsApp பயனர்களும் Social Engineering அடிப்படையிலான தாக்குதல்களை எதிர்கொள்ளக்கூடும். சைபர் குற்றவாளிகள் பயனரின் Number அல்லது Account Verification செய்யப்படுவதாக நம்ப வைக்க முயற்சிக்கின்றனர். இந்தச் செயல்முறையின் போது, தாக்குதலாளர் OTP, Verification Code அல்லது ஏதேனும் Authentication Request-ஐ ஏற்குமாறு கேட்கலாம்.
பயனர் முக்கியமான Code-ஐ வேறு ஒருவருடன் பகிர்ந்தால் அல்லது தெரியாத Verification Process-க்கு அனுமதி வழங்கினால், கணக்கின் மீதான கட்டுப்பாட்டை இழக்கும் அபாயம் அதிகரிக்கக்கூடும்.
இதுபோன்ற சூழல்களில் முக்கியமான விதி, OTP அல்லது Verification Code-ஐ யாருடனும் பகிரக்கூடாது என்பதாகும். எதிரில் இருப்பவர் தன்னை நிறுவன ஊழியர், Support Agent அல்லது அறிமுகமான நபர் என்று கூறினாலும் இதைச் செய்யக்கூடாது.
வலுவான Password இருந்தாலும் ஆபத்து ஏற்படலாம்
Fake Login Request அடிப்படையிலான தாக்குதல்களின் முக்கிய அம்சம், இதில் எப்போதும் Password-ஐ திருட வேண்டிய அவசியம் இல்லாததாகும். சில நேரங்களில் குற்றவாளிகள் பயனரின் அவசரம், அச்சம் அல்லது நம்பிக்கையைப் பயன்படுத்தி, அவரிடமிருந்தே Authentication Process-ஐ முடிக்கச் செய்யலாம்.
அதாவது, வலுவான Password இருந்தாலும் ஒருவர் சந்தேகத்திற்கிடமான Login Request-ஐ Approve செய்தால், கணக்கின் பாதுகாப்பு பாதிக்கப்படலாம். இது Social Engineering-ன் ஒரு எடுத்துக்காட்டாகக் கருதப்படுகிறது. இதில் தொழில்நுட்ப பலவீனத்திற்குப் பதிலாக மனிதத் தவறை குறிவைக்கின்றனர்.
Google Threat Intelligence Group-ன் எச்சரிக்கை
Google நீண்ட காலமாக Phishing மற்றும் Social Engineering போன்ற சைபர் அச்சுறுத்தல்கள் குறித்து பயனர்களுக்கு விழிப்புணர்வு ஏற்படுத்தி வருகிறது. நவீன சைபர் தாக்குதல்களில் குற்றவாளிகள் பெரும்பாலும் போலியான Alert, Fake Message மற்றும் நம்பகமானதாகத் தோன்றும் Notification ஆகியவற்றைப் பயன்படுத்துகின்றனர்.
எனவே, எந்த Security Alert-க்கும் உடனடியாக நடவடிக்கை எடுப்பதற்கு முன் அதன் உண்மைத்தன்மையைச் சரிபார்க்க வேண்டும். பயனர் தானாக எந்த Login-ஐயும் தொடங்கவில்லை என்றால், தெரியாத Authentication Request-ஐ Approve செய்யக்கூடாது.