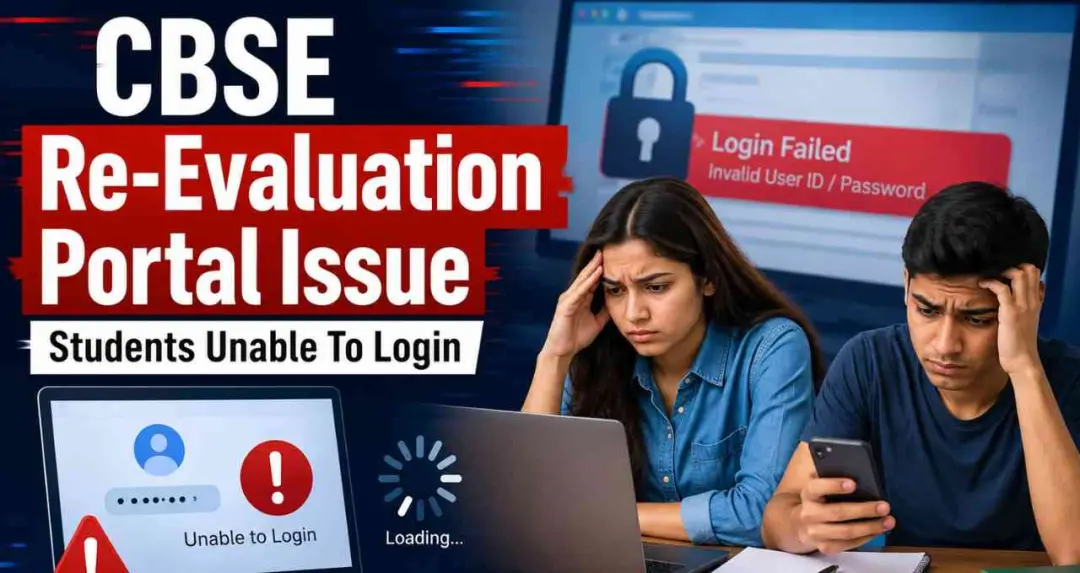
سی بی ایس ای کے ری-ایویلیوایشن پورٹل کے آغاز کے چند ہی منٹوں میں بھاری ٹریفک اور سائبر حملے کی کوششیں ریکارڈ کی گئیں۔ بورڈ کے مطابق سیکیورٹی نظام نے ان حملوں کو ناکام بنا دیا جبکہ ہزاروں طلبہ نے کامیابی کے ساتھ درخواستیں بھی جمع کر دیں۔
مرکزی بورڈ برائے ثانوی تعلیم (CBSE) نے 12ویں جماعت کے طلبہ کے لیے ری-ایویلیوایشن عمل شروع کرنے کے مقصد سے 2 جون کو آن لائن پورٹل کھولا۔ پورٹل کے آغاز کے فوراً بعد اس پر غیر معمولی ٹریفک ریکارڈ کی گئی۔ بورڈ کے مطابق ابتدائی دو منٹوں کے اندر تقریباً 15 لاکھ ہٹس ریکارڈ ہوئیں، جس کے بعد تکنیکی ٹیم کو الرٹ کر دیا گیا۔
سی بی ایس ای نے بتایا کہ اس دوران سائبر حملے کی کوششوں کے اشارے بھی ملے، تاہم بورڈ کا سیکیورٹی نظام پہلے سے ہی ایسے حملوں سے نمٹنے کے لیے تیار تھا۔ اسی وجہ سے پورٹل کی خدمات متاثر نہیں ہوئیں اور طلبہ کو درخواست کے عمل میں کسی بڑی دشواری کا سامنا نہیں کرنا پڑا۔
بورڈ نے طلبہ اور والدین کو یقین دہانی کرائی ہے کہ ری-ایویلیوایشن عمل مقررہ شیڈول کے مطابق جاری رہے گا اور تمام درخواستیں محفوظ طریقے سے قبول کی جا رہی ہیں۔
سی بی ایس ای کے مطابق دوپہر 3 بجے تک 16 ہزار سے زائد طلبہ نے ری-ایویلیوایشن کے لیے کامیابی کے ساتھ درخواستیں جمع کرا دی تھیں۔ بورڈ نے یہ بھی بتایا کہ ایک وقت میں پورٹل 8 ہزار سے زائد فعال صارفین کو سپورٹ کر رہا تھا۔
تکنیکی ٹیم مسلسل سرور اور نیٹ ورک سرگرمیوں پر نظر رکھے ہوئے ہے تاکہ کسی بھی مسئلے کا فوری حل نکالا جا سکے۔ بورڈ کے مطابق بھاری ٹریفک کے باوجود پورٹل کی کارکردگی معمول کے مطابق برقرار رہی۔
طلبہ 6 جون تک ری-ایویلیوایشن کے لیے درخواست دے سکتے ہیں۔ بورڈ نے تمام درخواست دہندگان سے صرف سرکاری پورٹل استعمال کرنے کی اپیل کی ہے۔
یہ پیش رفت ایسے وقت سامنے آئی ہے جب سی بی ایس ای پہلے ہی اپنے آن اسکرین مارکنگ (OSM) نظام کو لے کر تنقید کا سامنا کر رہا ہے۔ حالیہ دنوں میں جانچ کے عمل اور پورٹل سیکیورٹی سے متعلق متعدد شکایات سامنے آئی تھیں۔
بورڈ نے حال ہی میں تسلیم کیا تھا کہ بعض تکنیکی خامیوں کے باعث 12ویں جماعت کی جوابی کاپیوں سے متعلق ڈیٹا کے پبلک ڈومین تک پہنچنے کے دعووں کی جانچ کی گئی تھی۔ اس کے بعد سیکیورٹی ڈھانچے کو مضبوط بنانے اور ممکنہ کمزوریوں کو دور کرنے کا عمل شروع کیا گیا۔
سی بی ایس ای کا کہنا ہے کہ نشاندہی کی گئی خامیوں کو درست کر لیا گیا ہے اور مستقبل میں ایسے واقعات کی روک تھام کے لیے اضافی حفاظتی اقدامات نافذ کیے جا رہے ہیں۔
معاملے کی سنگینی کو دیکھتے ہوئے وزارتِ تعلیم نے جانچ کے عمل اور تکنیکی انتظامات کی اعلیٰ سطحی تحقیقات شروع کر دی ہیں۔ وزارت یہ جاننے کی کوشش کر رہی ہے کہ جانچ سے متعلق تکنیکی خدمات اور ٹھیکہ جاتی عمل میں تمام قواعد و ضوابط کی درست طریقے سے پابندی کی گئی تھی یا نہیں۔
ذرائع کے مطابق تحقیقات میں آن اسکرین مارکنگ نظام سے متعلق معاہدوں، تکنیکی معیارات اور خریداری کے عمل کا بھی جائزہ لیا جا رہا ہے۔ اگر کسی سطح پر غفلت یا قواعد کی خلاف ورزی کے شواہد ملتے ہیں تو متعلقہ فریقین کے خلاف کارروائی کی جا سکتی ہے۔
وزارت نے متاثرہ طلبہ کے مفادات کو مدنظر رکھتے ہوئے متبادل اقدامات پر بھی غور شروع کر دیا ہے۔ ان میں ری-ایویلیوایشن عمل کو تیز کرنا اور داخلہ مشاورت کی آخری تاریخ میں توسیع جیسے اقدامات شامل ہو سکتے ہیں۔
جانچ اور پورٹل سے متعلق بے ضابطگیوں کا معاملہ اب قومی سطح پر بحث کا موضوع بن گیا ہے۔ وزارتِ تعلیم سے متعلق پارلیمانی کمیٹی نے اس معاملے میں سی بی ایس ای اور وزارت کے سینئر حکام کو طلب کیا ہے۔
اجلاس کے دوران آن اسکرین مارکنگ نظام، ڈیٹا سیکیورٹی، جانچ کے عمل اور طلبہ پر پڑنے والے اثرات سے متعلق سوالات کیے جا سکتے ہیں۔ کمیٹی یہ بھی جاننا چاہتی ہے کہ مستقبل میں ایسے مسائل کی روک تھام کے لیے کیا اقدامات کیے جا رہے ہیں۔
ماہرین کے مطابق ڈیجیٹل جانچ اور آن لائن خدمات کے بڑھتے ہوئے استعمال کے درمیان سائبر سیکیورٹی اب تعلیمی شعبے کے لیے بھی ایک اہم ترجیح بن چکی ہے۔ ایسے میں سی بی ایس ای پورٹل پر سائبر حملے کی کوشش نے مضبوط ڈیجیٹل سیکیورٹی نظام کی ضرورت کو ایک بار پھر اجاگر کر دیا ہے۔