डिजिटल प्रविधिको बढ्दो प्रयोगसँगै साइबर अपराधीहरूले प्रयोग गर्ने तरिकाहरू पनि थप उन्नत हुँदै गएका छन्। Google Threat Intelligence Group ले हालै यस्ता साइबर अभियानबारे चेतावनी दिएको छ, जसमा आक्रमणकारीहरूले वैध लगइन तथा अकाउन्ट लिंकिङ सुविधाको दुरुपयोग गर्दै प्रयोगकर्ताको अकाउन्टमा पहुँच बनाउने प्रयास गरिरहेका छन्।
स्मार्टफोन, ल्यापटप र क्लाउड सेवाको प्रयोग बढेसँगै साइबर अपराधीहरूले प्रयोगकर्तालाई लक्षित गर्ने नयाँ तरिका अपनाइरहेका छन्। यस्ता साइबर आक्रमणमा ह्याकरहरूले सिधै पासवर्ड चोरी गर्नुको सट्टा नक्कली लगइन वा प्रमाणीकरण अनुरोधमार्फत प्रयोगकर्ताबाटै अकाउन्टमा पहुँच खुलाउने प्रयास गर्न सक्छन्।
यस्ता आक्रमण Microsoft Account र WhatsApp जस्ता लोकप्रिय प्लेटफर्म प्रयोग गर्नेहरूका लागि जोखिमको विषय हुन सक्छन्। साइबर अपराधीहरूले Social Engineering को प्रयोग गरेर प्रयोगकर्तालाई अकाउन्टमा सामान्य लगइन वा सुरक्षा जाँच भइरहेको विश्वास दिलाउने प्रयास गर्छन्। हतारमा गरिएको गलत निर्णयले अकाउन्टको सुरक्षामा जोखिम उत्पन्न गर्न सक्छ।
नक्कली लगइन अनुरोधमार्फत अकाउन्टमा पहुँचको प्रयास
नक्कली लगइन अनुरोधमा आधारित साइबर आक्रमणमा अपराधीहरूले सुरुमा प्रयोगकर्ताको अकाउन्टमा लगइन वा प्रमाणीकरणसँग सम्बन्धित अनुरोध पठाउने प्रयास गर्छन्। यस्तो अनुरोध धेरैपटक सामान्य सुरक्षा अलर्टजस्तै देखिन सक्छ। प्रयोगकर्तालाई आफूले नै अर्को डिभाइसबाट लगइन सुरु गरेको जस्तो लाग्न सक्छ। जानकारी पुष्टि नगरी त्यस्तो अनुरोध Approve गरेमा आक्रमणकारीलाई अकाउन्टमा प्रवेश गर्ने बाटो मिल्न सक्छ।
त्यसैले कुनै पनि Login Request वा Authentication Prompt आधिकारिक वा सामान्य देखिएको आधारमा मात्र स्वीकार गर्नु हुँदैन। पहिले उक्त लगइन वास्तवमै प्रयोगकर्ताले सुरु गरेको हो कि होइन भन्ने पुष्टि गर्न आवश्यक हुन्छ।
Microsoft Account प्रयोगकर्तालाई जोखिम
Microsoft Account धेरै प्रयोगकर्ताका लागि इमेलमा मात्र सीमित हुँदैन। यससँग OneDrive जस्ता क्लाउड स्टोरेज सेवा, दस्तावेज तथा अन्य डिजिटल सेवाहरूको पहुँच जोडिएको हुन सक्छ। अकाउन्टमा अनधिकृत नियन्त्रण कायम भएमा व्यक्तिगत जानकारी र महत्वपूर्ण फाइलहरू पनि जोखिममा पर्न सक्छन्।
साइबर अपराधीहरूले प्रयोगकर्तालाई भ्रमित गर्न पटक–पटक Authentication Request पठाउन सक्छन्। प्रयोगकर्ताले आफैं कुनै लगइन सुरु नगरेको अवस्थामा पनि अप्रत्याशित सुरक्षा अनुरोध लगातार प्राप्त भएमा त्यसलाई बेवास्ता गर्नुको सट्टा अकाउन्टको सुरक्षा गतिविधि जाँच गर्नुपर्छ।
सन्दिग्ध गतिविधि देखिएमा पासवर्ड परिवर्तन गर्ने, अपरिचित डिभाइसबाट साइन–आउट गर्ने र उपलब्ध सुरक्षा विकल्पहरूको समीक्षा गर्ने कदम उपयोगी हुन सक्छ।
WhatsApp अकाउन्ट पनि लक्षित हुन सक्छ
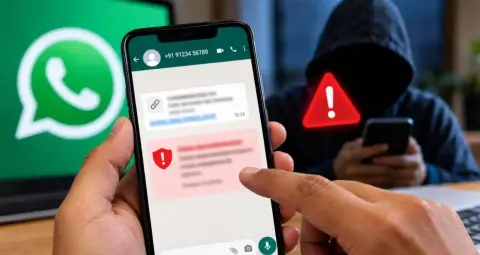
WhatsApp प्रयोगकर्ताहरूले पनि Social Engineering मा आधारित आक्रमण सामना गर्न सक्छन्। साइबर अपराधीहरूले प्रयोगकर्तालाई उनीहरूको नम्बर वा अकाउन्टको Verification भइरहेको विश्वास दिलाउने प्रयास गर्न सक्छन्। यस क्रममा आक्रमणकारीले OTP, Verification Code वा कुनै Authentication Request स्वीकार गर्न भन्न सक्छ।
प्रयोगकर्ताले संवेदनशील कोड अरू व्यक्तिसँग साझा गरेमा वा अपरिचित Verification प्रक्रियालाई स्वीकृति दिएमा अकाउन्टमाथिको नियन्त्रण गुम्ने जोखिम बढ्न सक्छ।
यस्ता अवस्थामा OTP वा Verification Code कसैसँग पनि साझा नगर्नु महत्वपूर्ण हुन्छ, चाहे सम्बन्धित व्यक्तिले आफूलाई कम्पनीको कर्मचारी, Support Agent वा परिचित व्यक्तिका रूपमा प्रस्तुत गरे पनि।
बलियो पासवर्ड हुँदाहुँदै पनि सुरक्षा जोखिम
नक्कली लगइन अनुरोधमा आधारित आक्रमणको विशेषता पासवर्ड चोरी सधैं आवश्यक नहुनु हो। अपराधीहरूले प्रयोगकर्ताको हतार, डर वा विश्वासको फाइदा उठाएर उनीहरूबाटै Authentication प्रक्रिया पूरा गराउन सक्छन्।
यसको अर्थ, बलियो पासवर्ड भए पनि संदिग्ध लगइन अनुरोध स्वीकृत गरेमा अकाउन्टको सुरक्षा प्रभावित हुन सक्छ। यसलाई Social Engineering को एउटा उदाहरण मानिन्छ, जहाँ प्राविधिक कमजोरीको सट्टा मानवीय गल्तीलाई लक्षित गरिन्छ।
Google Threat Intelligence Group को चेतावनी
Google ले लामो समयदेखि प्रयोगकर्ताहरूलाई Phishing र Social Engineering जस्ता साइबर जोखिमबारे सचेत गराउँदै आएको छ। आधुनिक साइबर आक्रमणमा अपराधीहरूले प्रायः नक्कली अलर्ट, फर्जी सन्देश र विश्वसनीय देखिने Notification प्रयोग गर्छन्।
त्यसैले कुनै पनि सुरक्षा अलर्टमा तत्काल प्रतिक्रिया दिनुअघि त्यसको वास्तविकता जाँच गर्न आवश्यक हुन्छ। प्रयोगकर्ताले आफैं कुनै लगइन सुरु नगरेको अवस्थामा अपरिचित Authentication Request लाई Approve गर्नु हुँदैन।