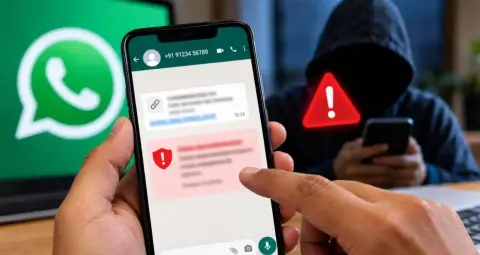
एक नयाँ एन्ड्रोइड बैंकिङ ट्रोजन स्टर्नस (Sturnus) ले WhatsApp, Signal र Telegram जस्ता इन्क्रिप्टेड मेसेजिङ एपहरूलाई छलेर प्रयोगकर्ताहरूको बैंकिङ विवरणहरू चोर्न सक्छ। यसले Accessibility Services को दुरुपयोग गरी नक्कली लगइन स्क्रिन र ब्ल्याक स्क्रिन आक्रमण मार्फत पैसा निकाल्छ। यो ट्रोजनले आफूलाई अनइन्स्टल हुनबाट बचाउँछ र लामो समयसम्म सक्रिय रहन्छ।
एन्ड्रोइड सुरक्षा अलर्ट: नयाँ बैंकिङ ट्रोजन स्टर्नस (Sturnus) ले प्रयोगकर्ताहरूको WhatsApp, Signal र Telegram खाताहरूको सुरक्षालाई छलेर उनीहरूको बैंकिङ डेटामा पहुँच बनाउन सक्छ। ThreatFabric का शोधकर्ताहरूका अनुसार, यो मालवेयरले नक्कली लगइन स्क्रिन र ब्ल्याक स्क्रिन प्रविधिबाट सिधै पैसा चोर्छ। स्टर्नस (Sturnus) अहिले दक्षिणी र मध्य युरोपमा परीक्षणको क्रममा देखिएको छ र यसले ठूला वित्तीय संस्थाहरूलाई लक्षित गर्ने क्षमता राख्छ। प्रयोगकर्ताहरूले अज्ञात एपहरू इन्स्टल गर्नबाट बच्नुपर्छ र भरपर्दो सुरक्षा उपकरणहरू प्रयोग गर्नुपर्छ।
स्टर्नस (Sturnus) ले कसरी आक्रमण गर्छ?
स्टर्नस (Sturnus) ले सिधै इन्क्रिप्शन तोड्दैन, बरु एन्ड्रोइडको Accessibility Services को दुरुपयोग गर्छ। प्रयोगकर्ताले WhatsApp, Signal वा Telegram खोल्ने बित्तिकै, यसले एपको UI-ट्री स्क्यान गरी च्याट, कन्ट्याक्ट लिस्ट र मेसेजहरूमा पहुँच बनाउँछ। यसलाई Google Chrome वा Preemix Box जस्ता भरपर्दो एपहरूको नाम दिएर इन्स्टल गर्न सकिन्छ।
यो मालवेयरको विशेषता यो हो कि यसले नक्कली लगइन स्क्रिन र ब्ल्याक स्क्रिन आक्रमण गरी बैंकिङ डेटा चोर्छ। नक्कली स्क्रिनमा लगइन गर्दा प्रयोगकर्ता नाम र पासवर्ड सिधै ह्याकरसम्म पुग्छन्। ब्ल्याक स्क्रिन प्रविधिले फोन बन्द भएको जस्तो देखाउँछ, तर पृष्ठभूमिमा लेनदेन हुन सक्छ।
हटाउन र सुरक्षित राख्न गाह्रो
स्टर्नस (Sturnus) ले आफूलाई डिभाइस एडमिनिस्ट्रेटर एक्सेस दिएर अनइन्स्टल हुनबाट बचाउँछ। यसले निरन्तर ब्याट्री, नेटवर्क र सेन्सर गतिविधिहरू निगरानी गर्छ। यदि प्रयोगकर्ताले यसलाई हटाउने प्रयास गर्छ भने, यसले सेटिङहरू बन्द गर्छ वा ब्याक बटन क्लिक गरेर आफूलाई सक्रिय राख्छ। शोधकर्ताहरूले यो ट्रोजन लामो समयसम्म सक्रिय रहन सक्ने र अत्यधिक उन्नत प्रविधि अपनाउने चेतावनी दिएका छन्।
एन्ड्रोइड प्रयोगकर्ताहरूका लागि यो सतर्क रहने समय हो। स्टर्नस (Sturnus) जस्ता मालवेयरले सुरक्षित मेसेजिङ एपहरूको इन्क्रिप्शनलाई छलेर गम्भीर वित्तीय क्षति पुर्याउन सक्छन्। प्रयोगकर्ताहरूले अज्ञात लिङ्क वा एपहरू इन्स्टल गर्नबाट बच्नुपर्छ र भरपर्दो सुरक्षा उपकरणहरू प्रयोग गर्नुपर्छ।