CERT-In ਨੇ Asus ਦੇ ਵੱਖ-ਵੱਖ DSL ਸੀਰੀਜ਼ ਦੇ Wi-Fi ਰਾਊਟਰਾਂ ਵਿੱਚ ਇੱਕ ਗੰਭੀਰ ਸੁਰੱਖਿਆ ਕਮਜ਼ੋਰੀ ਮਿਲਣ ਬਾਰੇ ਚੇਤਾਵਨੀ ਜਾਰੀ ਕੀਤੀ ਹੈ। ਪ੍ਰਮਾਣਿਕਤਾ ਬਾਈਪਾਸ ਬੱਗ ਕਾਰਨ ਹੈਕਰ ਰਾਊਟਰ ਤੱਕ ਅਣਅਧਿਕਾਰਤ ਪਹੁੰਚ ਪ੍ਰਾਪਤ ਕਰ ਸਕਦੇ ਹਨ, ਸੈਟਿੰਗਾਂ ਬਦਲ ਸਕਦੇ ਹਨ ਅਤੇ ਉਪਭੋਗਤਾ ਦਾ ਡੇਟਾ ਚੋਰੀ ਕਰ ਸਕਦੇ ਹਨ। ਏਜੰਸੀ ਨੇ ਉਪਭੋਗਤਾਵਾਂ ਨੂੰ ਤੁਰੰਤ ਫਰਮਵੇਅਰ ਅੱਪਡੇਟ ਕਰਨ ਦੀ ਸਲਾਹ ਦਿੱਤੀ ਹੈ।
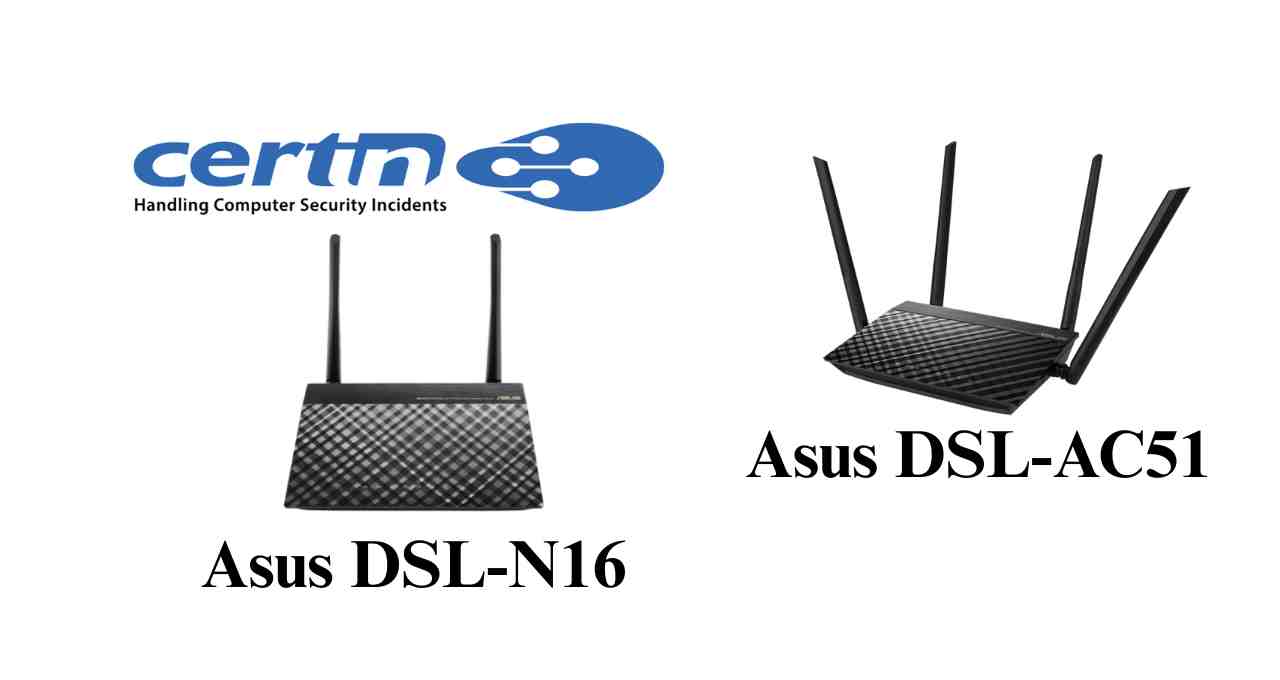
Asus ਰਾਊਟਰ ਸੁਰੱਖਿਆ ਚੇਤਾਵਨੀ: ਭਾਰਤ ਦੀ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਏਜੰਸੀ CERT-In ਨੇ ਜਾਣਕਾਰੀ ਦਿੱਤੀ ਹੈ ਕਿ Asus ਦੇ DSL-AC51, DSL-N16 ਅਤੇ DSL-AC750 ਰਾਊਟਰਾਂ ਵਿੱਚ ਇੱਕ ਖਤਰਨਾਕ ਸੁਰੱਖਿਆ ਕਮਜ਼ੋਰੀ ਲੱਭੀ ਗਈ ਹੈ। ਇਹ ਬੱਗ ਹੈਕਰਾਂ ਨੂੰ ਰਾਊਟਰ ਦੀ ਸੁਰੱਖਿਆ ਪ੍ਰਣਾਲੀ ਨੂੰ ਬਾਈਪਾਸ ਕਰਕੇ ਸਿੱਧਾ ਕੰਟਰੋਲ ਹਾਸਲ ਕਰਨ ਦੀ ਸਮਰੱਥਾ ਦਿੰਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਉਪਭੋਗਤਾ ਦੀ ਗੋਪਨੀਯਤਾ ਅਤੇ ਨੈੱਟਵਰਕ ਸੁਰੱਖਿਆ 'ਤੇ ਗੰਭੀਰ ਪ੍ਰਭਾਵ ਪੈ ਸਕਦਾ ਹੈ। ਚੇਤਾਵਨੀ ਜਾਰੀ ਹੋਣ ਤੋਂ ਬਾਅਦ, Asus ਨੇ ਫਰਮਵੇਅਰ ਪੈਚ ਉਪਲਬਧ ਕਰਵਾਇਆ ਹੈ ਅਤੇ ਉਪਭੋਗਤਾਵਾਂ ਨੂੰ ਅਜਿਹੇ ਸੰਭਾਵੀ ਸਾਈਬਰ ਹਮਲਿਆਂ ਨੂੰ ਰੋਕਣ ਲਈ ਤੁਰੰਤ ਅੱਪਡੇਟ ਇੰਸਟਾਲ ਕਰਨ ਲਈ ਕਿਹਾ ਗਿਆ ਹੈ।
ਕਿਹੜੇ ਮਾਡਲਾਂ ਵਿੱਚ ਕਮਜ਼ੋਰੀ ਪਾਈ ਗਈ
CERT-In ਦੇ ਅਨੁਸਾਰ, ਇਹ ਖਤਰਾ ਖਾਸ ਤੌਰ 'ਤੇ Asus DSL-AC51, DSL-N16 ਅਤੇ DSL-AC750 ਮਾਡਲਾਂ ਵਿੱਚ ਪਾਇਆ ਗਿਆ ਹੈ। ਇਸ ਬੱਗ ਕਾਰਨ, ਸਾਈਬਰ ਹਮਲਾਵਰ ਸੁਰੱਖਿਆ ਨਿਯੰਤਰਣਾਂ ਨੂੰ ਬਾਈਪਾਸ ਕਰਕੇ ਰਾਊਟਰ 'ਤੇ ਪੂਰਾ ਕੰਟਰੋਲ ਹਾਸਲ ਕਰ ਸਕਦੇ ਹਨ।
ਇੱਕ ਵਾਰ ਜਦੋਂ ਹਮਲਾਵਰ ਡਿਵਾਈਸ ਤੱਕ ਪਹੁੰਚ ਬਣਾ ਲੈਂਦਾ ਹੈ, ਤਾਂ ਉਹ ਨੈੱਟਵਰਕ ਟ੍ਰੈਫਿਕ ਦੀ ਨਿਗਰਾਨੀ ਕਰ ਸਕਦਾ ਹੈ ਅਤੇ ਕਨੈਕਟ ਕੀਤੇ ਡਿਵਾਈਸਾਂ ਨੂੰ ਹਾਈਜੈਕ ਕਰਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਵੀ ਕਰ ਸਕਦਾ ਹੈ। ਇਹ ਸਥਿਤੀ ਉਪਭੋਗਤਾ ਦੀ ਗੋਪਨੀਯਤਾ ਅਤੇ ਨੈੱਟਵਰਕ ਸੁਰੱਖਿਆ ਲਈ ਇੱਕ ਵੱਡਾ ਖਤਰਾ ਬਣ ਸਕਦੀ ਹੈ।
ਉਪਭੋਗਤਾਵਾਂ 'ਤੇ ਕਿਵੇਂ ਅਸਰ ਪੈ ਸਕਦਾ ਹੈ
ਇਨ੍ਹਾਂ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਫਾਇਦਾ ਉਠਾ ਕੇ ਹੈਕਰ ਤੁਹਾਡੀਆਂ ਇੰਟਰਨੈਟ ਗਤੀਵਿਧੀਆਂ 'ਤੇ ਨਜ਼ਰ ਰੱਖ ਸਕਦੇ ਹਨ। ਉਹ ਤੁਹਾਡੇ ਰਾਊਟਰ ਨੂੰ ਘੁਟਾਲਿਆਂ ਜਾਂ ਹੋਰ ਸਾਈਬਰ ਅਪਰਾਧਾਂ ਵਿੱਚ ਵੀ ਵਰਤ ਸਕਦੇ ਹਨ।
CERT-In ਨੇ ਇਹ ਵੀ ਚੇਤਾਵਨੀ ਦਿੱਤੀ ਹੈ ਕਿ ਕਈ ਵਾਰ ਉਪਭੋਗਤਾ ਦੀ ਜਾਣਕਾਰੀ ਤੋਂ ਬਿਨਾਂ ਹੀ ਇਨ੍ਹਾਂ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਫਾਇਦਾ ਉਠਾਇਆ ਜਾ ਸਕਦਾ ਹੈ। ਇਸ ਲਈ, ਪ੍ਰਭਾਵਿਤ ਮਾਡਲ ਦੀ ਵਰਤੋਂ ਕਰ ਰਹੇ ਉਪਭੋਗਤਾਵਾਂ ਲਈ ਤੁਰੰਤ ਕਦਮ ਚੁੱਕਣੇ ਜ਼ਰੂਰੀ ਹਨ।
Asus ਰਾਊਟਰ ਉਪਭੋਗਤਾ ਕੀ ਕਰਨ
CERT-In ਨੇ ਸਾਰੇ ਪ੍ਰਭਾਵਿਤ ਉਪਭੋਗਤਾਵਾਂ ਨੂੰ ਸਲਾਹ ਦਿੱਤੀ ਹੈ ਕਿ ਉਹ ਆਪਣੇ ਰਾਊਟਰ ਦਾ ਫਰਮਵੇਅਰ ਤੁਰੰਤ ਅੱਪਡੇਟ ਕਰਨ। Asus ਨੇ ਇਸ ਬੱਗ ਲਈ ਸੁਰੱਖਿਆ ਪੈਚ ਜਾਰੀ ਕਰ ਦਿੱਤਾ ਹੈ, ਜਿਸਨੂੰ ਕੰਪਨੀ ਦੀ ਅਧਿਕਾਰਤ ਵੈੱਬਸਾਈਟ ਤੋਂ ਡਾਊਨਲੋਡ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ।
ਫਰਮਵੇਅਰ ਅੱਪਡੇਟ ਕਰਨ ਤੋਂ ਬਾਅਦ, ਇਹ ਸੁਰੱਖਿਆ ਕਮਜ਼ੋਰੀ ਦੂਰ ਹੋ ਜਾਵੇਗੀ ਅਤੇ ਡਿਵਾਈਸ ਬਹੁਤ ਹੱਦ ਤੱਕ ਸੁਰੱਖਿਅਤ ਹੋ ਜਾਵੇਗੀ। ਉਪਭੋਗਤਾਵਾਂ ਨੂੰ ਅਜਿਹੀਆਂ ਸਮੱਸਿਆਵਾਂ ਤੋਂ ਬਚਣ ਲਈ ਸਮੇਂ-ਸਮੇਂ 'ਤੇ ਰਾਊਟਰ ਅੱਪਡੇਟਾਂ ਦੀ ਜਾਂਚ ਕਰਦੇ ਰਹਿਣਾ ਚਾਹੀਦਾ ਹੈ।