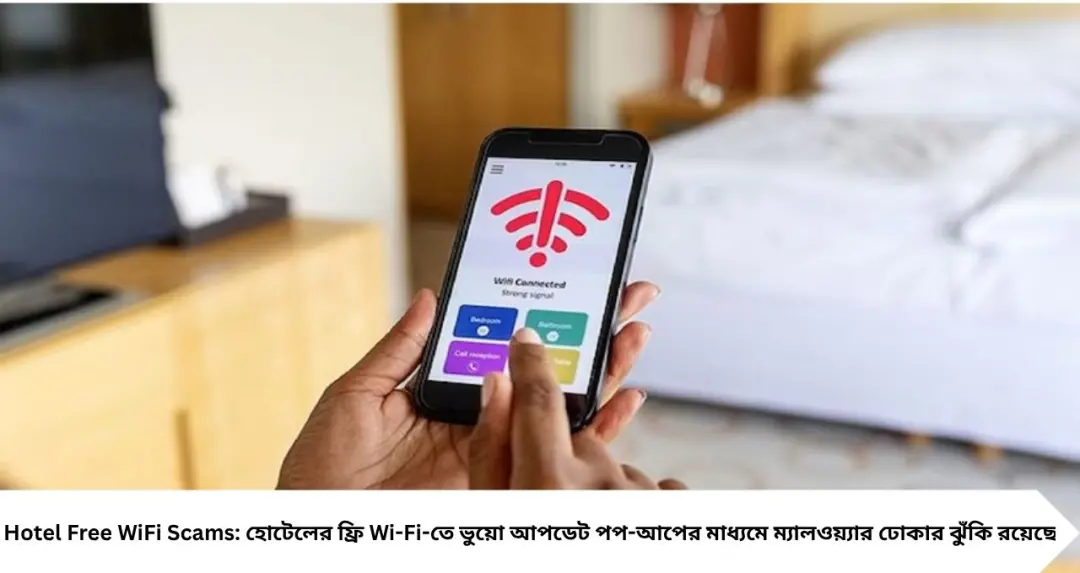
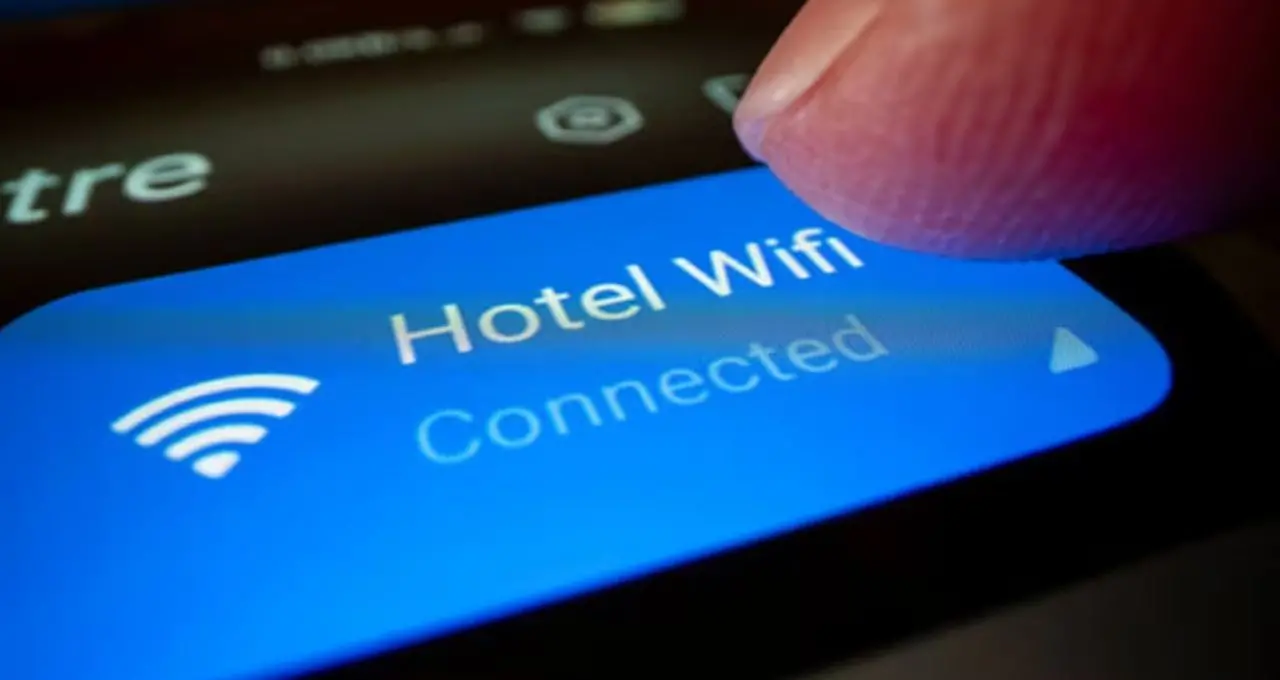
ছুটিতে গিয়ে হোটেলে উঠেছেন। ঘরের Wi-Fi-তে ফোন বা ল্যাপটপ কানেক্ট করেই নিশ্চিন্তে ইন্টারনেট ব্যবহার করছেন? সুবিধাজনক মনে হলেও এখানেই লুকিয়ে থাকতে পারে সাইবার বিপদের ফাঁদ। বিশেষ করে Wi-Fi-তে কানেক্ট করার পর যদি হঠাৎ Chrome, Windows বা অন্য কোনও সফটওয়্যার আপডেট করার পপ-আপ আসে, তাহলে এক ক্লিক করার আগেই সতর্ক হন। কারণ ভুয়ো আপডেটের আড়ালে ম্যালওয়্যার ঢুকে যেতে পারে ডিভাইসে।
 হোটেলের Wi-Fi-কে হাতিয়ার করছে সাইবার প্রতারকরা?
ভ্রমণের সময় মোবাইল ডেটা খরচ বাঁচাতে অনেকেই হোটেল, বিমানবন্দর, কনফারেন্স হল বা অন্যান্য পাবলিক প্লেসের ফ্রি Wi-Fi ব্যবহার করেন। কিন্তু কোনও নেটওয়ার্ক আসল না নকল, তা সবসময় বাইরে থেকে বোঝা যায় না।সাইবার অপরাধীরা এই অসতর্কতার সুযোগ নিয়ে ভুয়ো Wi-Fi নেটওয়ার্ক বা লগইন পেজ তৈরি করতে পারে। ফলে ব্যবহারকারী আসল হোটেল নেটওয়ার্ক ভেবেই সেখানে নিজের তথ্য দিয়ে ফেলতে পারেন।
কীভাবে কাজ করতে পারে এই Wi-Fi ফাঁদ?
Wi-Fi-তে কানেক্ট করার পর অনেক সময় একটি ওয়েবপেজ স্বয়ংক্রিয়ভাবে খুলে যায়। সেখানে নাম, রুম নম্বর, মোবাইল নম্বর বা অন্য কোনও তথ্য দিতে বলা হতে পারে। এই ধরনের পেজকে সাধারণত Captive Portal বলা হয়।Microsoft-এর প্রতিবেদনে CaptiveCrunch (Storm-2945) নামে একটি হামলার কথা উল্লেখ করা হয়েছে। এই ধরনের আক্রমণে Wi-Fi ব্যবহারের সময় ভুয়ো পেজ বা বার্তার মাধ্যমে ব্যবহারকারীকে প্রতারিত করার চেষ্টা হতে পারে।এরপর স্ক্রিনে এমন একটি মেসেজ দেখা যেতে পারে—আপনার Google Chrome বা Windows আপডেট করা প্রয়োজন। সঙ্গে থাকতে পারে Update বা Download বাটন।
‘Update’ বাটনে ক্লিক করলেই বিপদ!
অপরিচিত Wi-Fi-তে কানেক্ট থাকা অবস্থায় এমন কোনও আপডেটের পপ-আপ দেখলে সরাসরি ক্লিক করবেন না। কারণ ভুয়ো আপডেটের মাধ্যমে ক্ষতিকর সফটওয়্যার বা ম্যালওয়্যার ডাউনলোড করানোর চেষ্টা হতে পারে।একবার ডিভাইসে ম্যালওয়্যার ঢুকে গেলে ব্যক্তিগত তথ্যের নিরাপত্তা ঝুঁকির মধ্যে পড়তে পারে। তাই সফটওয়্যার আপডেট করার প্রয়োজন হলে নিজের পরিচিত ও অফিসিয়াল অ্যাপ স্টোর বা সফটওয়্যারের নিজস্ব আপডেট অপশন ব্যবহার করাই নিরাপদ।
 কী ধরনের তথ্য ঝুঁকিতে পড়তে পারে?
ডিভাইসে ক্ষতিকর সফটওয়্যার ঢুকে গেলে পরিস্থিতি গুরুতর হতে পারে। ম্যালওয়্যারের ধরন ও আক্রমণের পদ্ধতির উপর নির্ভর করে সাইবার অপরাধীরা—
লগইন তথ্য বা পাসওয়ার্ড হাতিয়ে নেওয়ার চেষ্টা করতে পারে;
ই-মেল ও সোশ্যাল মিডিয়া অ্যাকাউন্টকে টার্গেট করতে পারে;
ব্যাংকিং সংক্রান্ত তথ্য চুরির চেষ্টা করতে পারে;
ব্যক্তিগত ছবি, ভিডিও বা গুরুত্বপূর্ণ ফাইলের উপর নজরদারি চালাতে পারে;
ডিভাইসে থাকা অন্যান্য সংবেদনশীল তথ্য সংগ্রহের চেষ্টা করতে পারে।
তবে শুধু পাবলিক Wi-Fi ব্যবহার করলেই যে আপনার সমস্ত তথ্য চুরি হয়ে যাবে, এমন নয়। মূল ঝুঁকি তৈরি হয় ভুয়ো নেটওয়ার্ক, ফিশিং পেজ বা ক্ষতিকর ডাউনলোডে ভুল করে সাড়া দিলে।
 হোটেলের Wi-Fi ব্যবহার করলে কী কী সতর্কতা নেবেন?
সম্ভব হলে নিজের মোবাইল ডেটা ব্যবহার করুন
ব্যক্তিগত বা অত্যন্ত গুরুত্বপূর্ণ কাজের ক্ষেত্রে মোবাইল ডেটা বা নিজের বিশ্বস্ত নেটওয়ার্ক ব্যবহার করাই ভালো।
Wi-Fi-তে কানেক্ট হওয়ার আগে নাম যাচাই করুন
হোটেলের রিসেপশন থেকে নেটওয়ার্কের সঠিক নাম ও প্রয়োজনীয় লগইন পদ্ধতি জেনে নিন। কাছাকাছি নামের অন্য নেটওয়ার্কে ভুল করে কানেক্ট করবেন না।
হঠাৎ আসা Update পপ-আপে ক্লিক করবেন না
Wi-Fi কানেক্ট করার পর Chrome, Windows বা অন্য কোনও সফটওয়্যার আপডেট করতে বললে সরাসরি ডাউনলোড করবেন না।
সংবেদনশীল লেনদেন এড়িয়ে চলুন
অপরিচিত পাবলিক নেটওয়ার্কে যুক্ত থাকা অবস্থায় অত্যন্ত সংবেদনশীল ব্যাংকিং বা অন্যান্য গুরুত্বপূর্ণ কাজ না করাই ভালো।
VPN ব্যবহার করতে পারেন
বিশ্বস্ত VPN ব্যবহার করলে আপনার ইন্টারনেট ট্রাফিকের সুরক্ষা বাড়তে পারে। তবে VPN থাকলেই ভুয়ো ওয়েবসাইট বা ম্যালওয়্যার থেকে সম্পূর্ণ নিরাপত্তা নিশ্চিত হয় না।
সফটওয়্যার আপডেট সবসময় অফিসিয়াল জায়গা থেকে করুন
কোনও পপ-আপের লিঙ্কে ক্লিক না করে ফোন বা কম্পিউটারের নিজস্ব আপডেট সিস্টেম ব্যবহার করুন।
 ভ্রমণের সময় হোটেলের ফ্রি Wi-Fi ব্যবহার করা সুবিধাজনক হলেও, অপরিচিত নেটওয়ার্কে কানেক্ট করার ক্ষেত্রে সতর্ক থাকা জরুরি। মাইক্রোসফটের প্রকাশিত তথ্য অনুযায়ী, CaptiveCrunch (Storm-2945) নামে চিহ্নিত একটি সাইবার হামলার মাধ্যমে ভুয়ো Wi-Fi পোর্টাল বা পপ-আপ ব্যবহার করে ব্যবহারকারীকে ক্ষতিকর সফটওয়্যার ডাউনলোড করানোর চেষ্টা করা হতে পারে। তাই হোটেলের Wi-Fi ব্যবহার করার সময় ভুয়ো আপডেট বার্তায় ক্লিক না করা এবং সংবেদনশীল কাজ এড়িয়ে চলাই নিরাপদ।