AI બ્રાઉઝર એલર્ટ: Perplexity AIથી વધી શકે છે તમારા ડેટા હેક થવાનો ખતરો
Perplexity AIના Comet બ્રાઉઝરમાં એક ગંભીર સુરક્ષા ખામી સામે આવી છે, જેનાથી હેકર્સ સરળતાથી યુઝર્સના ઈમેઈલ અને લોગિન ડેટા ચોરી શકે છે. Braveના રિપોર્ટ મુજબ આ નબળાઈ સંપૂર્ણપણે ઠીક થઈ નથી. આ ઘટના બતાવે છે કે વધતી લોકપ્રિયતા વચ્ચે AI બ્રાઉઝર્સની સુરક્ષાને વધુ મજબૂત કરવી અત્યંત જરૂરી છે.
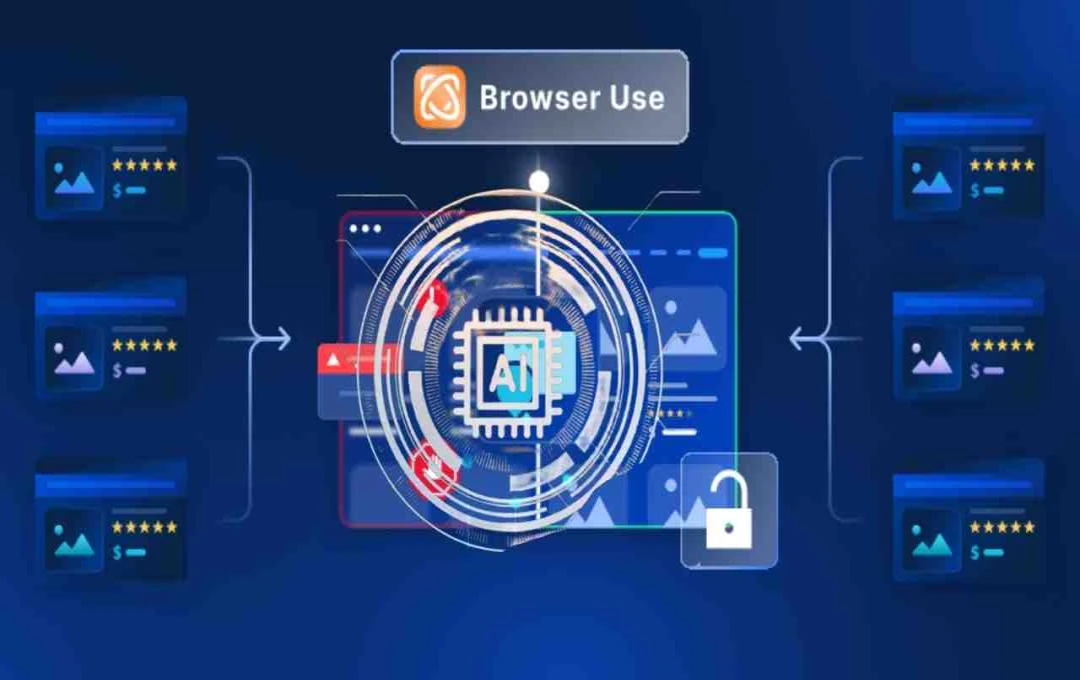
AI Browser Security Risk: આર્ટિફિશિયલ ઇન્ટેલિજન્સના ઝડપથી વધતા દોરમાં જ્યાં AI બ્રાઉઝર્સ લોકપ્રિય થઈ રહ્યા છે, ત્યાં જ તેમની સુરક્ષા પર સવાલ ઉભા થઈ ગયા છે. હાલમાં જ Perplexity AIના Comet બ્રાઉઝરમાં એક ખતરનાક સુરક્ષા ખામીનો ખુલાસો થયો છે, જેનાથી હેકર્સ યુઝર્સની ખાનગી માહિતી જેમ કે ઈમેઈલ અને લોગિન ક્રેડેન્શિયલ્સ ચોરી શકે છે. આ ખામી બ્રાઉઝરના AI આસિસ્ટન્ટ સાથે જોડાયેલી છે, જે વેબપેજનું કન્ટેન્ટ સમરાઇઝ કરે છે. Braveના તાજા રિપોર્ટ અનુસાર, કંપનીએ ભલે સમાધાનનો દાવો કર્યો હોય, પરંતુ સમસ્યા હજુ પણ અધૂરી બનેલી છે.
AI બ્રાઉઝરમાં મોટું સુરક્ષા જોખમ
આર્ટિફિશિયલ ઇન્ટેલિજન્સના દોરમાં જ્યાં AI બ્રાઉઝર્સ ઝડપથી લોકપ્રિય થઈ રહ્યા છે, ત્યાં સાયબર સિક્યુરિટીને લઈને મોટી ચિંતા સામે આવી છે. Perplexity AIના Comet બ્રાઉઝરમાં એક ગંભીર સુરક્ષા ખામી જોવા મળી છે. સાયબર એક્સપર્ટ્સનું કહેવું છે કે આ ખામીનો ફાયદો ઉઠાવીને હેકર્સ સરળતાથી યુઝર્સની સંવેદનશીલ માહિતી જેમ કે ઈમેઈલ એડ્રેસ અને લોગિન ક્રેડેન્શિયલ્સ ચોરી શકે છે.
કેવી રીતે કામ કરે છે આ એટેક
સિક્યુરિટી રિપોર્ટ્સ અનુસાર, આ નબળાઈ Comet બ્રાઉઝરના AI આસિસ્ટન્ટ સાથે જોડાયેલી છે, જે વેબપેજનું કન્ટેન્ટ સમરાઇઝ કરવાની સુવિધા આપે છે. જો કોઈ યુઝર કોઈ એવા વેબપેજ પર જાય છે, જેમાં પહેલાંથી હેકર્સે છૂપા નિર્દેશ નાખ્યા હોય અને પછી કન્ટેન્ટ સમરાઇઝ કરવા માટે આસિસ્ટન્ટનો ઉપયોગ કરે છે, તો યુઝર સીધો હેકિંગના જાળમાં ફસાઈ શકે છે. સૌથી ખતરનાક પાસું એ છે કે આ હુમલો સામાન્ય વેબ પેજ સિક્યુરિટીને પણ બેઅસર કરી દે છે.
હેકિંગ હવે આસાન, ફક્ત ભાષાથી થઈ શકે છે હુમલો
Braveના એક બ્લોગ પોસ્ટમાં દાવો કરવામાં આવ્યો છે કે આ પ્રકારનો હુમલો અત્યંત સરળ છે. હેકર્સને એડવાન્સ કોડિંગની જરૂર નથી હોતી, તેઓ માત્ર નેચરલ લેંગ્વેજ કમાન્ડ્સનો ઉપયોગ કરીને પણ સંવેદનશીલ ડેટા હાસિલ કરી શકે છે. એ જ કારણે સાયબર એક્સપર્ટ્સ તેને અત્યંત ચિંતાજનક માની રહ્યા છે. વિશેષજ્ઞોનું કહેવું છે કે આ ઘટના AI ટૂલ્સની સિક્યુરિટી પર ગંભીર સવાલ ઉઠાવે છે, કારણ કે બિના સહમતી કોઈના બેંક એકાઉન્ટ, ઈમેઈલ અથવા અન્ય પ્રાઇવેટ ડેટા સુધી સરળતાથી પહોંચી શકાય છે.
Perplexityનો દાવો અને Braveની ચેતવણી
Perplexityએ દાવો કર્યો છે કે તેના બ્રાઉઝરમાં મળેલી સુરક્ષા ખામીને ઠીક કરી દેવામાં આવી છે, પરંતુ Braveનો હાલનો રિપોર્ટ તેનાથી વિપરીત તસવીર રજૂ કરે છે. રિપોર્ટ મુજબ, હજી પણ સમાધાન અધૂરું છે અને એ જ કારણ છે કે આ મુદ્દાને ફરીથી રિપોર્ટ કરવામાં આવ્યો છે. આ સ્પષ્ટ દર્શાવે છે કે AI બ્રાઉઝર્સની સુરક્ષાને મજબૂત કરવી હવે પહેલાંથી ક્યાંય વધુ જરૂરી થઈ ગયું છે.