धनबाद के चिरकुंडा में पुलिस ने फर्जी सिम कार्ड के जरिए साइबर ठगी करने वाले कथित गिरोह का पर्दाफाश किया। पुलिस ने चार आरोपियों को गिरफ्तार और एक नाबालिग को हिरासत में लिया। जांच में 64 संदिग्ध सिम कार्ड का कनेक्शन सामने आया।
धनबाद: झारखंड के धनबाद जिले में पुलिस ने फर्जी सिम कार्ड के जरिए साइबर ठगी करने वाले एक कथित गिरोह का खुलासा किया है। चिरकुंडा थाना क्षेत्र में हुई इस कार्रवाई में पुलिस ने चार लोगों को गिरफ्तार किया है, जबकि एक नाबालिग को हिरासत में लिया गया है। पुलिस के अनुसार, गिरोह के नौ अन्य संदिग्ध सदस्य अभी फरार हैं और उनकी तलाश में छापेमारी की जा रही है। जांच के दौरान पुलिस को पता चला कि एक स्थानीय मोबाइल सिम बिक्री केंद्र से बड़ी संख्या में संदिग्ध सिम कार्ड जारी किए गए थे। इनमें से कई नंबरों के खिलाफ राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल यानी NCRP पर साइबर धोखाधड़ी से संबंधित शिकायतें दर्ज थीं। पुलिस का कहना है कि इन्हीं सिम कार्ड का इस्तेमाल कथित तौर पर लोगों को बैंकिंग धोखाधड़ी का शिकार बनाने के लिए किया गया।
दूरसंचार विभाग की सूचना से शुरू हुई जांच
पुलिस को दूरसंचार विभाग से मिली जानकारी के बाद मामले की जांच शुरू हुई। विभाग की सूचना के अनुसार, 1 जनवरी से 29 मई 2026 के बीच चिरकुंडा थाना क्षेत्र में स्थित मुकेश स्टोर के पॉइंट ऑफ सेल यानी POS केंद्र से 64 संदिग्ध सिम कार्ड जारी किए गए थे।
इन 64 नंबरों में से 27 सिम कार्ड ऐसे पाए गए, जिनके खिलाफ NCRP पोर्टल पर साइबर ठगी से जुड़ी शिकायतें दर्ज थीं। बड़ी संख्या में संदिग्ध नंबरों के एक ही बिक्री केंद्र से जारी होने की जानकारी ने पुलिस का ध्यान आकर्षित किया।
इसके बाद निरसा के अनुमंडल पुलिस पदाधिकारी लिलेश्वर महतो के नेतृत्व में विशेष जांच टीम गठित की गई। टीम ने सिम कार्ड जारी करने की प्रक्रिया और उससे जुड़े लोगों की गतिविधियों की जांच शुरू की।
सिम बिक्री केंद्र पर पुलिस ने की छापेमारी
जांच टीम ने चिरकुंडा स्थित मुकेश स्टोर पर छापेमारी की, लेकिन पुलिस के पहुंचने से पहले दुकान बंद मिली। इसके बाद पुलिस ने सिम कार्ड जारी किए जाने और खरीदने वालों से संबंधित जानकारी जुटानी शुरू की।
जांच में पुलिस को कथित तौर पर आयुष सिंह की भूमिका का पता चला। पुलिस के मुताबिक, आयुष अपने पहचान पत्र का इस्तेमाल करके दुकान से कई सिम कार्ड खरीदता था और बाद में उन्हें साइबर ठगी करने वाले लोगों को अधिक कीमत पर बेच देता था।
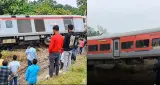
पूछताछ के दौरान पुलिस को अन्य संदिग्धों के नाम भी मिले। इसके आधार पर जांच टीम ने निरसा के मुगमा इलाके में कार्रवाई की और प्रेम रविदास, बिनोद रविदास, गुलाब रविदास और मोहन रविदास को गिरफ्तार किया।
एक नाबालिग को भी इस मामले में हिरासत में लिए जाने की जानकारी पुलिस ने दी है।
बैंक ग्राहकों को KYC अपडेट के नाम पर बनाते थे निशाना
पुलिस के अनुसार, पूछताछ में आरोपियों ने कथित साइबर ठगी की कार्यप्रणाली के बारे में जानकारी दी। जांच एजेंसी का दावा है कि आरोपी बैंक ग्राहकों को KYC अपडेट, बैंक खाता बंद होने या बैंकिंग सेवाओं में समस्या का झांसा देकर संपर्क करते थे।
इसके बाद ग्राहकों से संवेदनशील बैंकिंग जानकारी हासिल करने की कोशिश की जाती थी। पुलिस के मुताबिक, आरोपियों ने UCO Bank से जुड़े डिजिटल बैंकिंग प्लेटफॉर्म और ऐप्स का इस्तेमाल करके ग्राहकों को निशाना बनाने की बात कबूल की है।
जांच के अनुसार, ठग बैंक में पंजीकृत मोबाइल नंबर पर भेजे गए OTP को हासिल करने की कोशिश करते थे। OTP मिलने के बाद बैंक खाते से रकम निकालकर उसे डिजिटल वॉलेट या अन्य माध्यमों में स्थानांतरित किया जाता था।
इसके बाद कथित तौर पर ठगी की रकम को गिरोह के सदस्यों के बीच बांट दिया जाता था।
64 संदिग्ध सिम कार्ड से जुड़ा नेटवर्क
इस मामले में सबसे महत्वपूर्ण कड़ी 64 संदिग्ध सिम कार्ड बताए जा रहे हैं। पुलिस के अनुसार, ये सभी सिम एक ही POS केंद्र से एक निश्चित अवधि के दौरान जारी हुए थे।
इनमें से 27 सिम के खिलाफ पहले से साइबर अपराध संबंधी शिकायतें दर्ज होना जांच के लिए महत्वपूर्ण सुराग बना। पुलिस अब यह पता लगाने की कोशिश कर रही है कि बाकी संदिग्ध सिम कार्ड का इस्तेमाल किस तरह और किन लोगों द्वारा किया गया।
जांच एजेंसियां यह भी पता लगाने में जुटी हैं कि सिम कार्ड हासिल करने के लिए किन दस्तावेजों का इस्तेमाल किया गया था और क्या इस प्रक्रिया में किसी अन्य व्यक्ति या संस्थान की भूमिका थी।
पुलिस ने मोबाइल फोन और डिजिटल डेटा किया बरामद
पुलिस ने गिरफ्तार आरोपियों के पास से पांच मोबाइल फोन और कई सिम कार्ड बरामद किए हैं। इसके अलावा जांच टीम को Google Sheets में कथित तौर पर दर्ज बैंक खातों और मोबाइल नंबरों का डेटा भी मिला है।
पुलिस अब इस डिजिटल डेटा की जांच कर रही है। माना जा रहा है कि इससे गिरोह के संभावित सदस्यों, कथित पीड़ितों, बैंक खातों और लेनदेन के नेटवर्क का पता लगाने में मदद मिल सकती है।
डिजिटल उपकरणों की फोरेंसिक जांच के जरिए पुलिस यह पता लगाने की कोशिश कर सकती है कि किन नंबरों से संपर्क किया गया, किन खातों में रकम भेजी गई और साइबर ठगी से जुड़े संभावित लेनदेन कैसे किए गए।
UCO Bank ग्राहकों को बनाया गया कथित निशाना
पुलिस की प्रारंभिक जांच में UCO Bank के ग्राहकों से जुड़ी कथित धोखाधड़ी सामने आई है। आरोपियों ने कथित तौर पर बैंकिंग ऐप और KYC प्रक्रिया का नाम लेकर ग्राहकों को विश्वास में लेने की कोशिश की।
साइबर अपराधी अक्सर बैंक अधिकारी, KYC एजेंट या ग्राहक सेवा प्रतिनिधि बनकर लोगों से संपर्क करते हैं। ऐसे मामलों में OTP, PIN, पासवर्ड या अन्य संवेदनशील जानकारी साझा करने के बाद बैंक खातों से अनधिकृत लेनदेन का खतरा बढ़ जाता है।
हालांकि, पुलिस ने इस मामले में कितनी रकम की ठगी हुई और कितने बैंक ग्राहक प्रभावित हुए, इसकी पूरी जानकारी अभी सार्वजनिक नहीं की है। जांच पूरी होने के बाद वित्तीय नुकसान की वास्तविक तस्वीर सामने आने की संभावना है।
BNS, IT Act और Telecom Act के तहत मामला दर्ज
इस मामले में चिरकुंडा थाना में केस नंबर 159/2026 दर्ज किया गया है। पुलिस ने भारतीय न्याय संहिता (BNS), सूचना प्रौद्योगिकी अधिनियम और टेलीकॉम कानून की संबंधित धाराओं के तहत जांच शुरू की है।
जांच एजेंसी अब गिरफ्तार आरोपियों से पूछताछ के आधार पर गिरोह के अन्य सदस्यों तक पहुंचने की कोशिश कर रही है। पुलिस के अनुसार, नौ अन्य संदिग्ध अभी फरार हैं।
फरार आरोपियों की गिरफ्तारी के लिए संभावित ठिकानों पर लगातार छापेमारी की जा रही है। पुलिस यह भी जांच कर रही है कि कथित गिरोह का नेटवर्क धनबाद के बाहर अन्य जिलों या राज्यों तक फैला हुआ था या नहीं।
सिम कार्ड की निगरानी क्यों महत्वपूर्ण है?
साइबर अपराध में मोबाइल सिम कार्ड की भूमिका लगातार महत्वपूर्ण होती जा रही है। फर्जी या गलत पहचान पर जारी किए गए सिम कार्ड का इस्तेमाल ठग फोन कॉल, OTP आधारित धोखाधड़ी और डिजिटल बैंकिंग अपराधों में कर सकते हैं।
ऐसे मामलों में दूरसंचार विभाग और साइबर अपराध जांच एजेंसियों के बीच डेटा साझा करना महत्वपूर्ण होता है। किसी विशेष नंबर के खिलाफ लगातार शिकायतें सामने आने पर उसकी जांच से बड़े साइबर अपराध नेटवर्क तक पहुंचने में मदद मिल सकती है।
धनबाद का यह मामला भी इसी तरह की जांच का उदाहरण है, जहां कई संदिग्ध सिम कार्ड के एक ही POS केंद्र से जारी होने की जानकारी ने पुलिस को कथित साइबर ठगी के नेटवर्क तक पहुंचने में मदद की।