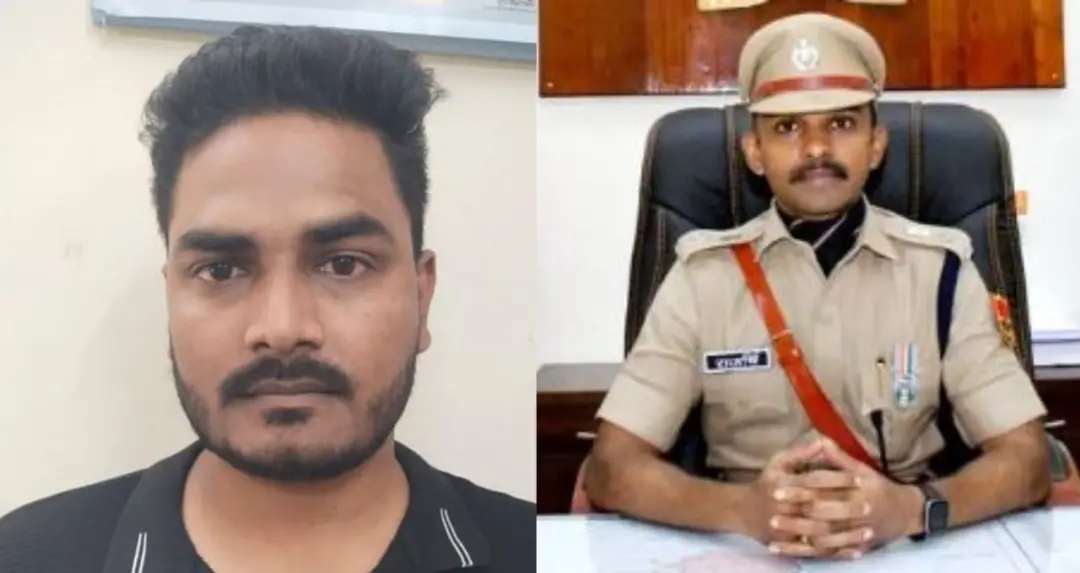
राजधानी जयपुर पुलिस ने ऑपरेशन “म्यूल हंटर” के तहत साइबर ठगी में बैंक खाता किराए पर देने वाले आरोपी को गिरफ्तार किया है। आरोपी के खाते में चार दिनों में 1.17 करोड़ रुपए का लेनदेन हुआ और कई राज्यों से साइबर शिकायतें दर्ज मिलीं।
जयपुर: राजस्थान की राजधानी जयपुर में साइबर अपराध के खिलाफ चलाए जा रहे विशेष अभियान के तहत पुलिस ने एक बड़े साइबर फ्रॉड नेटवर्क का पर्दाफाश किया है। श्याम नगर थाना पुलिस और साइबर सेल की संयुक्त कार्रवाई में एक ऐसे आरोपी को गिरफ्तार किया गया है, जिसने अपनी फर्म के नाम पर बैंक खाता खुलवाकर उसे साइबर ठगों को किराए पर दे दिया था। इस खाते का इस्तेमाल देशभर में ऑनलाइन धोखाधड़ी और अवैध लेनदेन के लिए किया जा रहा था।
पुलिस जांच में सामने आया है कि आरोपी के खाते में केवल चार दिनों के भीतर करीब 1.17 करोड़ रुपए का लेनदेन हुआ। प्रारंभिक जांच में इस खाते से जुड़े लगभग 4.20 करोड़ रुपए के संदिग्ध साइबर फ्रॉड का खुलासा हुआ है।
“ऑपरेशन म्यूल हंटर” के तहत कार्रवाई
जयपुर पुलिस ने यह कार्रवाई “ऑपरेशन म्यूल हंटर” के तहत की है। यह अभियान उन बैंक खातों की पहचान और कार्रवाई के लिए चलाया जा रहा है, जिन्हें साइबर अपराधी अवैध ऑनलाइन लेनदेन के लिए इस्तेमाल करते हैं।
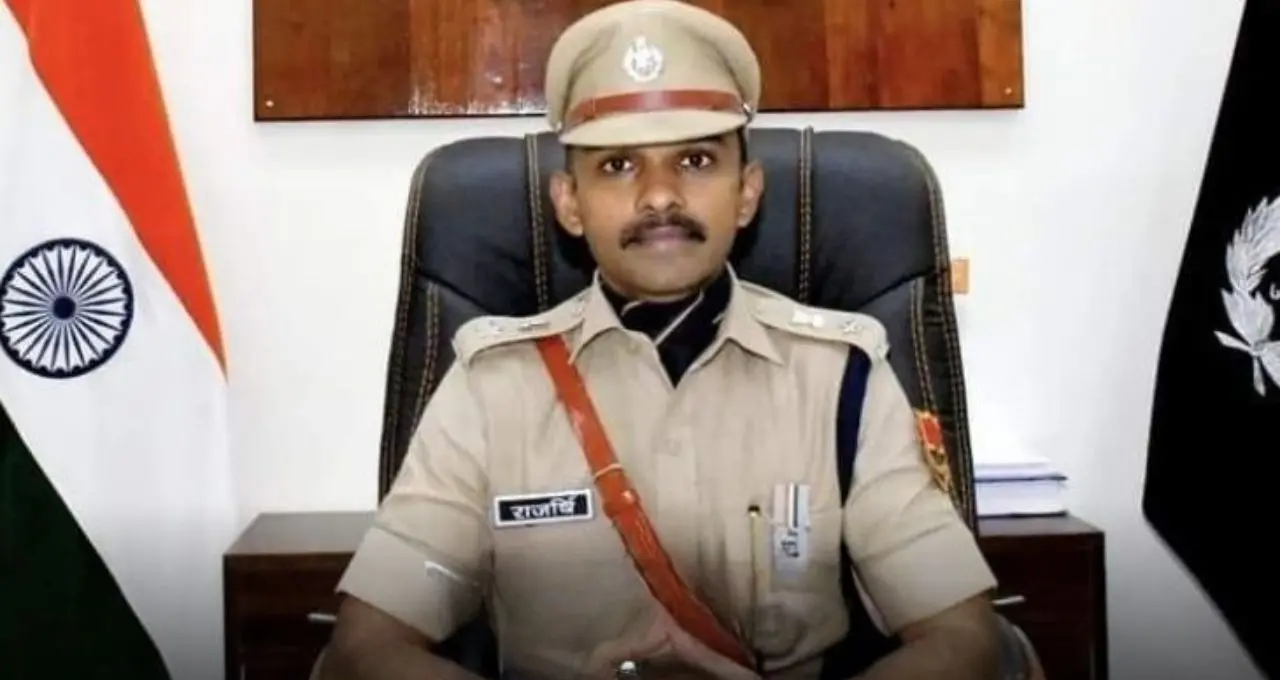
डीसीपी साउथ राजर्षि राज के अनुसार गिरफ्तार आरोपी की पहचान ईश्वर शर्मा के रूप में हुई है। आरोपी ने “वीर स्पोर्ट्स शूटिंग एकेडमी” नाम से फर्म बनाकर चालू बैंक खाता खुलवाया और बाद में उसे साइबर अपराधियों को किराए पर उपलब्ध करा दिया।
पुलिस के अनुसार यह खाता देशभर में डिजिटल फ्रॉड और ऑनलाइन ठगी के लिए उपयोग किया जा रहा था।
4 दिनों में 1.17 करोड़ रुपए का ट्रांजैक्शन
जांच एजेंसियों के मुताबिक आरोपी के बैंक खाते में केवल चार दिनों के भीतर लगभग 1 करोड़ 17 लाख रुपए का लेनदेन हुआ। इतनी बड़ी रकम का कम समय में ट्रांसफर होना पुलिस के लिए संदेह का कारण बना।
साइबर सेल की तकनीकी जांच में पता चला कि खाते का इस्तेमाल विभिन्न राज्यों में ऑनलाइन धोखाधड़ी के जरिए प्राप्त धनराशि को ट्रांसफर करने में किया जा रहा था।
प्रारंभिक जांच में सामने आया है कि इस खाते के माध्यम से कुल करीब 4.20 करोड़ रुपए के साइबर फ्रॉड ट्रांजैक्शन जुड़े हो सकते हैं। पुलिस अब इस नेटवर्क से जुड़े अन्य लोगों की तलाश कर रही है।
पहले भी किराए पर दे चुका था बैंक खाता
पुलिस जांच में यह भी सामने आया कि आरोपी पहले भी इसी तरह का अपराध कर चुका था। उसने यस बैंक में अपनी फर्म के नाम से एक अन्य खाता खुलवाया था, जिसे कथित रूप से साइबर ठगों को किराए पर दिया गया था।
जब उस खाते में संदिग्ध लेनदेन सामने आए, तो आरोपी ने नया खाता एक्सिस बैंक में खुलवाया और उसे लगभग 50 हजार रुपए में किराए पर उपलब्ध करा दिया।
जांच अधिकारियों का कहना है कि साइबर अपराधी अक्सर ऐसे बैंक खातों का इस्तेमाल करते हैं ताकि धोखाधड़ी की रकम को तेजी से अलग-अलग खातों में ट्रांसफर किया जा सके और जांच एजेंसियों से बचा जा सके।
9 राज्यों से जुड़ी साइबर शिकायतें
पुलिस के अनुसार आरोपी के बैंक खाते से जुड़े साइबर फ्रॉड मामलों की शिकायतें देश के कई राज्यों से सामने आई हैं।
साइबर क्राइम हेल्पलाइन 1930 और “प्रतिबिंब” पोर्टल पर की गई जांच में पता चला कि आरोपी के खाते से जुड़ी कम से कम 9 शिकायतें दर्ज हैं। इनमें उत्तर प्रदेश, ओडिशा, जम्मू-कश्मीर, राजस्थान, गुजरात और महाराष्ट्र जैसे राज्य शामिल हैं।
यह तथ्य इस बात की ओर इशारा करता है कि यह मामला केवल स्थानीय स्तर तक सीमित नहीं था, बल्कि एक व्यापक अंतरराज्यीय साइबर फ्रॉड नेटवर्क से जुड़ा हो सकता है।
क्या होते हैं “म्यूल अकाउंट”?
साइबर अपराध की दुनिया में “म्यूल अकाउंट” उन बैंक खातों को कहा जाता है जिन्हें असली अपराधी अपने अवैध लेनदेन के लिए इस्तेमाल करते हैं। कई बार लोग लालच या कमीशन के बदले अपना बैंक खाता दूसरों को इस्तेमाल करने के लिए दे देते हैं।
विशेषज्ञों के अनुसार, ऐसे खाते साइबर अपराधियों के लिए बेहद उपयोगी होते हैं क्योंकि इनके जरिए ठगी की रकम को अलग-अलग खातों में ट्रांसफर कर ट्रैकिंग मुश्किल बना दी जाती है।
भारत समेत दुनिया के कई देशों में साइबर पुलिस एजेंसियां अब “म्यूल अकाउंट” नेटवर्क पर विशेष निगरानी रख रही हैं।
साइबर अपराध के बदलते तरीके
डिजिटल बैंकिंग और ऑनलाइन पेमेंट सिस्टम के तेजी से बढ़ने के साथ साइबर अपराधियों के तरीके भी बदल रहे हैं। पहले जहां साइबर ठगी केवल फर्जी कॉल या लिंक तक सीमित थी, वहीं अब संगठित नेटवर्क बैंक खातों, फर्जी कंपनियों और डिजिटल ट्रांजैक्शन चैनलों का इस्तेमाल कर रहे हैं।
विशेषज्ञों का कहना है कि साइबर अपराधी ऐसे लोगों को निशाना बनाते हैं जो जल्दी पैसा कमाने के लालच में अपने बैंक खाते किराए पर देने को तैयार हो जाते हैं।
ऐसे मामलों में खाता धारक भी कानूनी कार्रवाई के दायरे में आ जाते हैं क्योंकि उनके खाते का इस्तेमाल अवैध गतिविधियों के लिए किया जाता है।
पुलिस ने लोगों को किया सतर्क
जयपुर पुलिस ने इस कार्रवाई के बाद लोगों से अपील की है कि वे किसी भी व्यक्ति को अपना बैंक खाता, एटीएम कार्ड, नेट बैंकिंग या यूपीआई एक्सेस इस्तेमाल करने के लिए न दें।
पुलिस अधिकारियों ने कहा कि किसी भी बैंक खाते का दुरुपयोग होने पर संबंधित खाता धारक के खिलाफ भी कानूनी कार्रवाई की जा सकती है।
इसके अलावा नागरिकों को साइबर फ्रॉड की शिकायत तुरंत हेल्पलाइन नंबर 1930 या राष्ट्रीय साइबर अपराध पोर्टल पर दर्ज कराने की सलाह दी गई है।
डिजिटल फ्रॉड नेटवर्क तोड़ने की कोशिश
पुलिस का कहना है कि “ऑपरेशन म्यूल हंटर” का मुख्य उद्देश्य साइबर अपराधियों के आर्थिक नेटवर्क को तोड़ना है। इसके तहत उन खातों की पहचान की जा रही है जिनका इस्तेमाल ऑनलाइन ठगी के लिए किया जा रहा है।
जांच एजेंसियां अब आरोपी से पूछताछ कर रही हैं ताकि यह पता लगाया जा सके कि वह किन साइबर गिरोहों के संपर्क में था और इस नेटवर्क में और कौन-कौन लोग शामिल हैं।
विशेषज्ञों का मानना है कि साइबर अपराध के बढ़ते मामलों को रोकने के लिए केवल तकनीकी निगरानी ही नहीं, बल्कि आम लोगों में डिजिटल जागरूकता बढ़ाना भी बेहद जरूरी है।