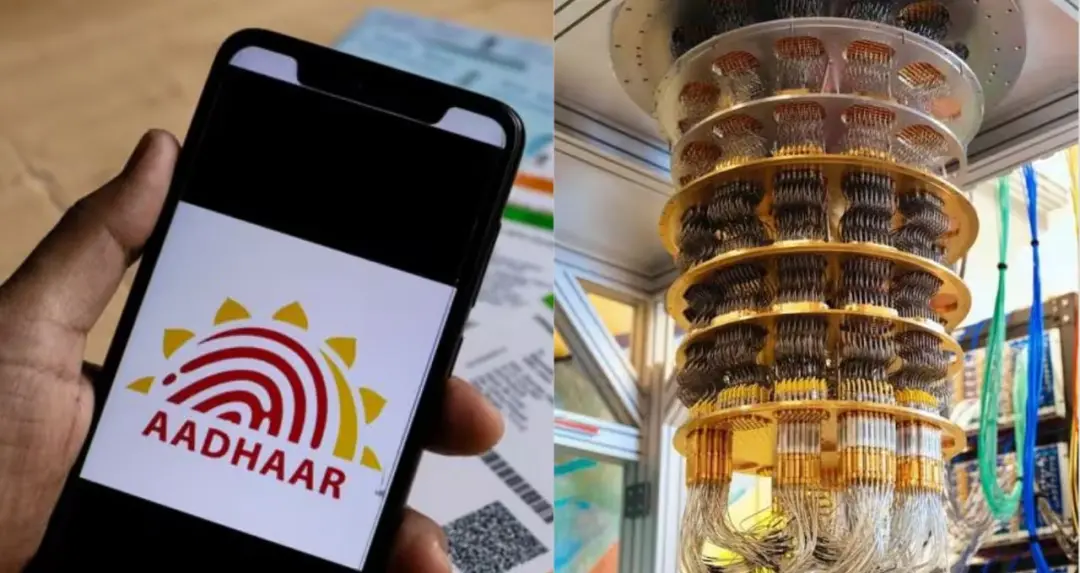
2030 तक क्वांटम कंप्यूटिंग मौजूदा एन्क्रिप्शन सिस्टम के लिए बड़ा खतरा बन सकती है। विशेषज्ञों के मुताबिक भारत में कंपनियों की Post-Quantum Security तैयारी अभी धीमी है, जिससे Aadhaar, ऑनलाइन बैंकिंग और संवेदनशील डिजिटल सिस्टम प्रभावित हो सकते हैं।
Tech: भारत की डिजिटल सिक्योरिटी को लेकर क्वांटम कंप्यूटिंग से जुड़ा खतरा तेजी से बढ़ रहा है। विशेषज्ञों के अनुसार 2030 तक मौजूदा असिमेट्रिक एन्क्रिप्शन तकनीक कमजोर पड़ सकती है, जिससे Aadhaar ऑथेंटिकेशन, ऑनलाइन बैंकिंग और अन्य संवेदनशील डिजिटल सेवाओं पर साइबर हमलों का जोखिम बढ़ेगा। भारत में कई कंपनियां अभी Post-Quantum Security की शुरुआती तैयारी में ही हैं।
2030 तक मौजूदा एन्क्रिप्शन के सामने चुनौती
क्वांटम कंप्यूटर की क्षमता बढ़ने के साथ मौजूदा डिजिटल सिक्योरिटी सिस्टम पर दबाव बढ़ सकता है। आज ऑनलाइन बैंकिंग, डिजिटल पेमेंट्स, सरकारी सेवाओं और Aadhaar ऑथेंटिकेशन में इस्तेमाल होने वाली कई सुरक्षा तकनीकें क्रिप्टोग्राफी पर निर्भर हैं। क्वांटम कंप्यूटिंग के विकसित होने पर इन तकनीकों को तोड़ना वर्तमान कंप्यूटरों की तुलना में काफी आसान हो सकता है।
Gartner की रिपोर्ट के मुताबिक, ऑनलाइन बैंकिंग, Aadhaar ऑथेंटिकेशन और डेटा सुरक्षा में इस्तेमाल होने वाली असिमेट्रिक क्रिप्टोग्राफी 2030 तक असुरक्षित हो सकती है। ऐसे में संस्थानों के पास अपने डिजिटल इंफ्रास्ट्रक्चर को Post-Quantum Cryptography के लिए तैयार करने का सीमित समय बचा है।
भारतीय कंपनियों की तैयारी अभी धीमी
भारत में क्वांटम सिक्योरिटी को लेकर तैयारी की स्थिति भी चिंता बढ़ाती है। Deloitte India के अनुसार, देश की केवल करीब 10-15 प्रतिशत कंपनियां ही इस संभावित खतरे से निपटने के लिए सक्रिय कदम उठा रही हैं। वहीं लगभग 25-30 प्रतिशत कंपनियां अभी शुरुआती assessment और testing के चरण में हैं।
Post-Quantum Security लागू करने में सबसे बड़ी चुनौती सिर्फ नए encryption algorithms अपनाना नहीं है। कंपनियों को पहले यह पता लगाना होगा कि उनके ऐप्स, सर्वर, क्लाउड प्लेटफॉर्म और अन्य डिजिटल सिस्टम में कहां-कहां पुरानी क्रिप्टोग्राफी इस्तेमाल हो रही है। बड़े संगठनों में हजारों सिस्टम की पहचान और audit करना लंबी प्रक्रिया हो सकती है।
Aadhaar समेत अहम सिस्टम को करना होगा Quantum-Safe
भारत में रक्षा, टेलीकॉम, पावर, स्पेस और एनर्जी जैसे महत्वपूर्ण क्षेत्रों को क्वांटम-सेफ बनाने पर प्राथमिकता दी जा रही है। इसके साथ Aadhaar जैसे बड़े डिजिटल प्लेटफॉर्म की सुरक्षा को भी भविष्य की क्वांटम क्षमता को ध्यान में रखकर अपग्रेड करना जरूरी होगा।
तय रोडमैप के मुताबिक 2027 तक पायलट प्रोजेक्ट्स, 2028 तक हाई-प्रायोरिटी सिस्टम का माइग्रेशन और 2029 तक व्यापक स्तर पर क्वांटम-सेफ सिक्योरिटी लागू करने का लक्ष्य रखा गया है।
क्वांटम खतरे की तैयारी अब केवल IT टीम की जिम्मेदारी नहीं रह गई है। कंपनियों के लिए यह एक व्यापक साइबर सिक्योरिटी और business continuity issue बनता जा रहा है। समय रहते पुराने encryption infrastructure की पहचान और migration नहीं किया गया, तो भविष्य में Aadhaar, बैंकिंग और अन्य संवेदनशील डिजिटल सेवाओं की सुरक्षा पर गंभीर असर पड़ सकता है।