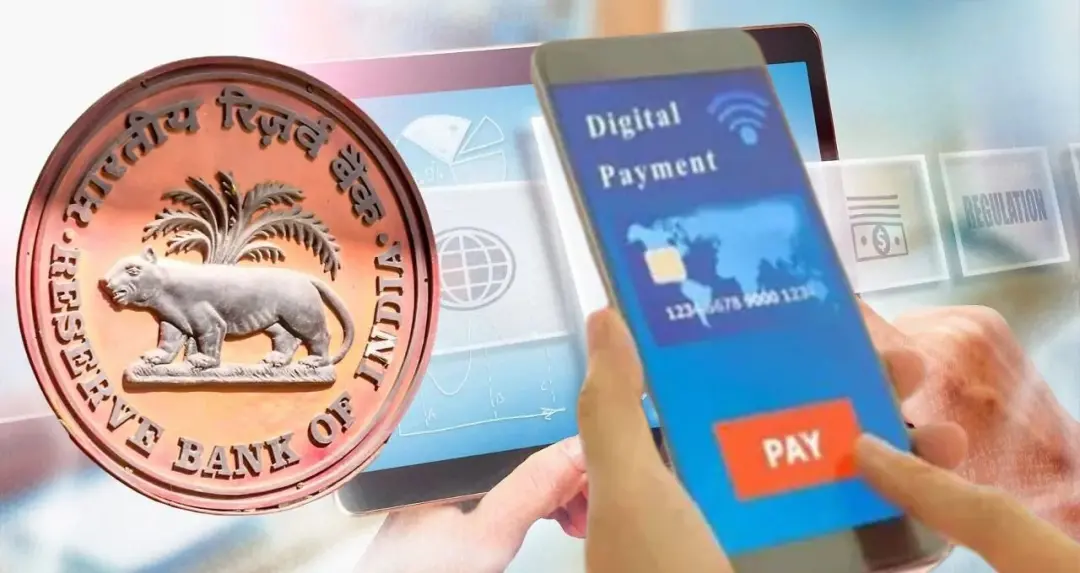
ऑनलाइन पैसे भेजने और डिजिटल भुगतान करने वालों की सुरक्षा को लेकर रिजर्व बैंक ने नए निर्देश जारी किए हैं। अब पेमेंट कंपनियों को साइबर हमले या किसी बड़ी तकनीकी गड़बड़ी का पता चलने पर छह घंटे के भीतर आरबीआई को बताना होगा।
बिजनेस डेस्क: आजकल छोटी दुकान से लेकर बड़े शोरूम तक ऑनलाइन पेमेंट हो रहा है। लोग मोबाइल से पैसे भेजते हैं, बिल भरते हैं और खरीदारी करते हैं। लेकिन कई बार सर्वर खराब होने से पेमेंट अटक जाता है तो कभी साइबर ठगी की शिकायतें सामने आती हैं। इसी को देखते हुए भारतीय रिजर्व बैंक ने भुगतान सेवाएं देने वाली गैर-बैंकिंग कंपनियों के लिए 5 नवंबर 2026 को मास्टर डायरेक्शन जारी किए हैं। इसमें कंपनियों को अपने तकनीकी सिस्टम की सुरक्षा बढ़ाने और किसी बड़ी गड़बड़ी की तुरंत जानकारी देने को कहा गया है।
साइबर हमला हुआ तो 6 घंटे में RBI को बताना होगा
आरबीआई ने पेमेंट कंपनियों के लिए साइबर घटनाओं की सूचना देने की समय सीमा तय कर दी है। अगर किसी कंपनी के सिस्टम पर साइबर हमला होता है या उसका जरूरी सर्वर अचानक बंद हो जाता है तो घटना का पता चलने के छह घंटे के भीतर रिजर्व बैंक को रिपोर्ट भेजनी होगी। यह नियम केवल हैकिंग तक सीमित नहीं है। कंपनी के भीतर धोखाधड़ी होने, भुगतान के निपटान में देरी या किसी महत्वपूर्ण तकनीकी सिस्टम के ठप होने पर भी सूचना देनी होगी।
कंपनियों को बताना होगा कि क्या गड़बड़ी हुई है और उससे भुगतान व्यवस्था पर क्या असर पड़ा है। साइबर सुरक्षा से जुड़ी घटनाओं की जानकारी CERT-In को भी देनी होगी। आरबीआई का जोर इस बात पर है कि गड़बड़ी सामने आने के बाद कंपनी उसे छिपाने या रिपोर्ट करने में देर न करे। समय रहते सूचना मिलने से समस्या की जांच और जरूरी कदम उठाने में मदद मिल सकेगी।
किन कंपनियों को मानने होंगे ये नियम?
रिजर्व बैंक के निर्देश अधिकृत गैर-बैंकिंग पेमेंट सिस्टम ऑपरेटरों पर लागू होंगे। इनमें नेशनल पेमेंट्स कॉरपोरेशन ऑफ इंडिया यानी NPCI, कार्ड पेमेंट नेटवर्क, पेमेंट एग्रीगेटर, प्रीपेड पेमेंट सेवाएं देने वाली कंपनियां और व्हाइट लेबल एटीएम ऑपरेटर जैसी संस्थाएं आती हैं। आरबीआई ने उन बाहरी कंपनियों की सुरक्षा पर भी ध्यान देने को कहा है, जिनकी तकनीक का इस्तेमाल भुगतान सेवाओं में किया जाता है।
मसलन, कोई पेमेंट कंपनी अपना सॉफ्टवेयर या दूसरी तकनीकी सेवाएं किसी बाहरी वेंडर से लेती है तो उससे जुड़े जोखिमों की निगरानी भी करनी होगी। कंपनियों को ऐसी व्यवस्था बनानी होगी, जिससे सुरक्षा में आई कमी की समय रहते पहचान की जा सके।
मोबाइल नंबर बदलने पर 12 घंटे तक नहीं कर सकेंगे ऑनलाइन पेमेंट
आरबीआई ने ग्राहकों के रजिस्टर्ड मोबाइल नंबर और ईमेल आईडी बदलने को लेकर भी एक जरूरी शर्त रखी है। अगर किसी भुगतान साधन से जुड़ा मोबाइल नंबर या ईमेल आईडी बदला जाता है तो उसके बाद कम से कम 12 घंटे का कूलिंग पीरियड रखना होगा। इस दौरान संबंधित भुगतान साधन से ऑनलाइन लेनदेन की अनुमति नहीं होगी।
इस नियम के पीछे धोखाधड़ी का खतरा कम करने की सोच है। कई बार ठग किसी तरह ग्राहक की जानकारी बदलकर खाते या पेमेंट सेवा तक पहुंचने की कोशिश करते हैं। ऐसे मामलों में यह समय सुरक्षा की एक अतिरिक्त परत का काम कर सकता है। कंपनियों को अपने मोबाइल ऐप में भी सुरक्षा के इंतजाम रखने होंगे। अगर किसी फोन में रिमोट एक्सेस ऐप सक्रिय है तो जहां तक संभव हो, उसकी पहचान करके पेमेंट ऐप का इस्तेमाल रोकने की व्यवस्था करनी होगी।
हर साल होगी सुरक्षा जांच, कमियां दूर करने के लिए मिलेगा समय
अब पेमेंट कंपनियों को अपने तकनीकी सिस्टम की सालाना जांच भी करानी होगी। वित्त वर्ष खत्म होने के दो महीने के भीतर सिस्टम ऑडिट रिपोर्ट जमा करना जरूरी होगा। इस जांच में देखा जाएगा कि कंपनी के सर्वर और नेटवर्क कितने सुरक्षित हैं। ग्राहकों की जानकारी कहां रखी जा रही है और उसे अनधिकृत लोगों की पहुंच से बचाने के लिए क्या इंतजाम किए गए हैं।
ऑडिट में कोई कमी मिलती है तो उसे दूर करने के लिए अधिकतम तीन महीने का समय तय किया गया है। कंपनियों को यह भी सुनिश्चित करना होगा कि बाहर से खरीदे गए महत्वपूर्ण सॉफ्टवेयर का सोर्स कोड उपलब्ध हो। अगर ऐसा संभव नहीं है तो उसे सुरक्षित एस्क्रो व्यवस्था में रखना होगा। इससे जरूरत पड़ने पर तकनीकी सेवाओं को जारी रखने और सुरक्षा से जुड़ी समस्याओं को दूर करने में मदद मिल सकती है।
मुख्य सर्वर बंद होने पर भी पेमेंट सेवा चलाने की तैयारी
ऑनलाइन पेमेंट करने वालों को कई बार सर्वर डाउन होने की परेशानी झेलनी पड़ती है। ऐसी स्थिति से निपटने के लिए आरबीआई ने कंपनियों को डिजास्टर रिकवरी सेंटर तैयार रखने का निर्देश दिया है। यह सेंटर मुख्य डाटा सेंटर से अलग भूकंपीय क्षेत्र में होना चाहिए। अगर किसी आपदा या बड़ी तकनीकी खराबी के कारण मुख्य सिस्टम बंद हो जाए तो दूसरे सेंटर की मदद से सेवाएं बहाल की जा सकेंगी।
कंपनियों को साल में कम से कम दो बार इसकी जांच भी करनी होगी। इस दौरान देखा जाएगा कि आपात स्थिति में भुगतान सेवा कितनी जल्दी शुरू हो सकती है और लेनदेन का रिकॉर्ड सुरक्षित रहता है या नहीं।
छोटे पेमेंट ऑपरेटरों को अप्रैल 2028 तक की मोहलत
आरबीआई ने इन निर्देशों को लागू करने के लिए कंपनियों के आकार के अनुसार समय दिया है। बड़ी और मध्यम श्रेणी की गैर-बैंकिंग भुगतान कंपनियों पर नियम 5 नवंबर 2026 से लागू हो गए हैं। छोटी श्रेणी के पेमेंट ऑपरेटरों को तैयारी के लिए 1 अप्रैल 2028 तक का समय मिलेगा। इस दौरान उन्हें अपनी तकनीकी व्यवस्था और सुरक्षा उपायों को निर्धारित मानकों के अनुरूप बनाना होगा।
आम लोगों के लिए इन नियमों का फायदा यह हो सकता है कि पेमेंट कंपनियां तकनीकी गड़बड़ियों और साइबर हमलों से निपटने के लिए बेहतर तैयारी रखेंगी। हालांकि, लोगों को भी सावधानी बरतनी होगी। किसी अनजान व्यक्ति को ओटीपी, यूपीआई पिन या बैंक खाते से जुड़ी गोपनीय जानकारी नहीं देनी चाहिए।