Android God Mode नाम का खतरनाक मालवेयर फर्जी ऐप्स के जरिए स्मार्टफोन में घुसकर पूरा कंट्रोल हासिल कर सकता है। यह यूजर की एक्टिविटी, मैसेज और OTP तक पढ़ सकता है। समय पर पहचान और सुरक्षा उपाय अपनाकर इससे बचाव संभव है।
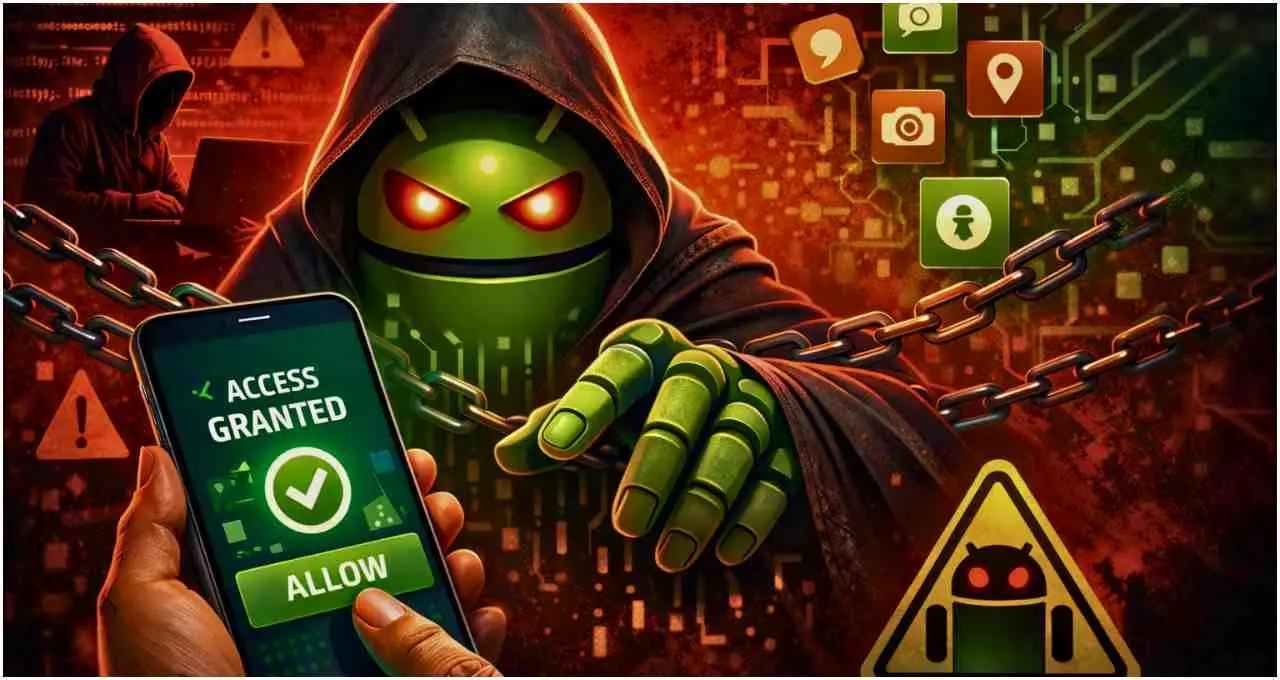
Android Malware Warning: एंड्रॉयड स्मार्टफोन यूजर्स के लिए Android God Mode नाम का नया मालवेयर गंभीर खतरा बनकर सामने आया है, जो फर्जी बैंकिंग और यूटिलिटी ऐप्स के जरिए डिवाइस में इंस्टॉल हो सकता है। यह मालवेयर एंड्रॉयड की एक्सेसिबिलिटी सर्विस का दुरुपयोग कर यूजर की स्क्रीन एक्टिविटी, मैसेज और इनपुट डेटा तक पहुंच बना लेता है। यहां तक कि यह OTP पढ़ने, कॉल मॉनिटर करने और बैकग्राउंड में कैमरा एक्सेस करने में भी सक्षम है, जिससे यूजर की प्राइवेसी और सिक्योरिटी को बड़ा खतरा पैदा हो सकता है।
कैसे फोन पर कब्जा कर रहा है Android God Mode?
यह मालवेयर एंड्रॉयड की एक्सेसिबिलिटी सर्विस का दुरुपयोग करता है, जिससे यह यूजर की स्क्रीन एक्टिविटी, मैसेज और इनपुट तक पहुंच बना लेता है। यह अक्सर बैंकिंग या यूटिलिटी ऐप्स के नाम पर फर्जी एप्लिकेशन के जरिए इंस्टॉल होता है।
एक बार परमिशन मिलने के बाद यह बिना यूजर की जानकारी के OTP पढ़ सकता है, कॉल्स और मैसेज मॉनिटर कर सकता है और बैकग्राउंड में कैमरा तक एक्सेस कर सकता है।
फोन में मालवेयर के संकेत कैसे पहचानें?
अगर कोई ऐप बार-बार एक्सेसिबिलिटी परमिशन मांग रहा है या खुद को डिफॉल्ट लॉन्चर बनाने की कोशिश कर रहा है, तो यह खतरे का संकेत हो सकता है। इसके अलावा अनजान कॉल फॉरवर्डिंग या असामान्य मैसेज एक्टिविटी भी अलर्ट देती है।
अगर कोई ऐप अनइंस्टॉल नहीं हो रहा है या फोन का व्यवहार अचानक बदल गया है, तो यह संकेत हो सकता है कि डिवाइस में मालवेयर मौजूद है।
Android God Mode से बचाव और हटाने के तरीके
इस मालवेयर से छुटकारा पाने के लिए सबसे पहले फोन को सेफ मोड में बूट करना जरूरी है, जिससे थर्ड पार्टी ऐप्स का कंट्रोल सीमित हो जाता है। इसके बाद संदिग्ध ऐप्स को अनइंस्टॉल करना चाहिए और सभी अनजान परमिशन को बंद करना चाहिए।
साथ ही कॉल फॉरवर्डिंग को ##002# डायल करके डिसेबल किया जा सकता है। अंत में डिवाइस को रीस्टार्ट कर सिस्टम सेटिंग्स की जांच करना जरूरी है, ताकि किसी भी बैकग्राउंड एक्सेस को पूरी तरह रोका जा सके।