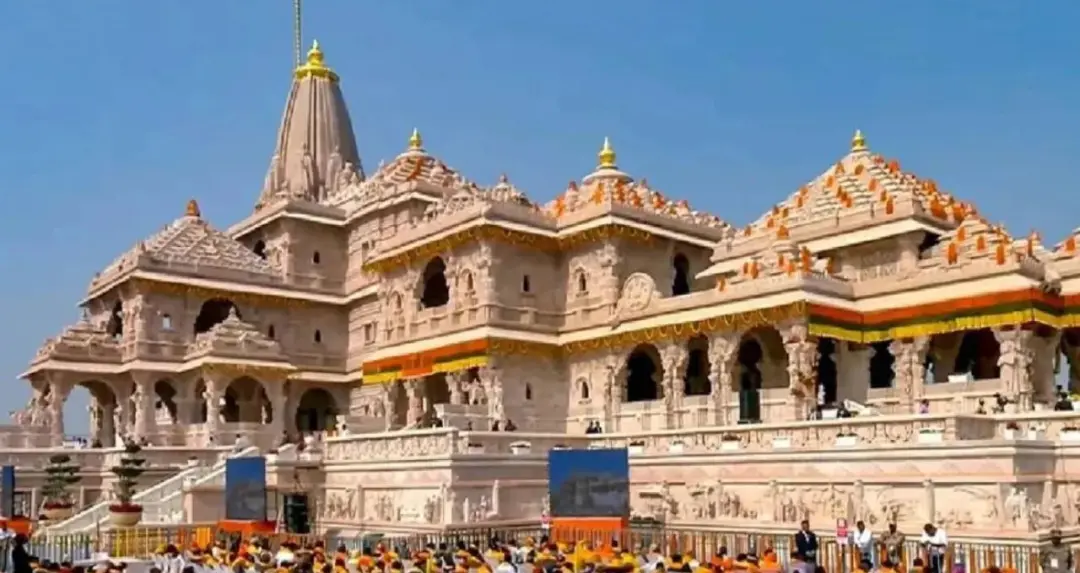
অযোধ্যা: রাম মন্দির ট্রাস্টের ওয়েবসাইটে কর্মীদের লগইনের জন্য এখন দ্বিস্তরীয় নিরাপত্তা ব্যবস্থা চালু করা হয়েছে। পাসওয়ার্ড দেওয়ার পর টু-ফ্যাক্টর অথেন্টিকেশন অ্যাপ থেকে পাওয়া OTP প্রবেশ করানো বাধ্যতামূলক করা হয়েছে। OTP যাচাই হওয়ার পরই পোর্টাল খোলা যাবে। এর মাধ্যমে রামললার দর্শন পাস তৈরি এবং অনলাইনে দানের সঙ্গে সম্পর্কিত প্রক্রিয়াগুলি পরিচালনা করা যাবে।
আগে রাম মন্দির ট্রাস্টের ওয়েবসাইটে শুধু পাসওয়ার্ডের মাধ্যমে লগইন করা যেত। এখন সেখানে নিরাপত্তার দ্বিতীয় স্তর যুক্ত করা হয়েছে। কর্মীদের পাসওয়ার্ড দেওয়ার পর টু-ফ্যাক্টর অথেন্টিকেশন অ্যাপ থেকে পাওয়া OTP প্রবেশ করাতে হবে। OTP যাচাই হওয়ার পরই ওয়েবসাইটের পোর্টাল খোলা যাবে।
নতুন ব্যবস্থায় রামললার দর্শন পাস তৈরির ক্ষেত্রেও একই প্রক্রিয়া অনুসরণ করতে হবে। পাস কাউন্টারগুলিতে কর্মীরা এর ট্রায়াল শুরু করেছেন এবং এই ব্যবস্থার মাধ্যমেই পাস তৈরি করা হচ্ছে।
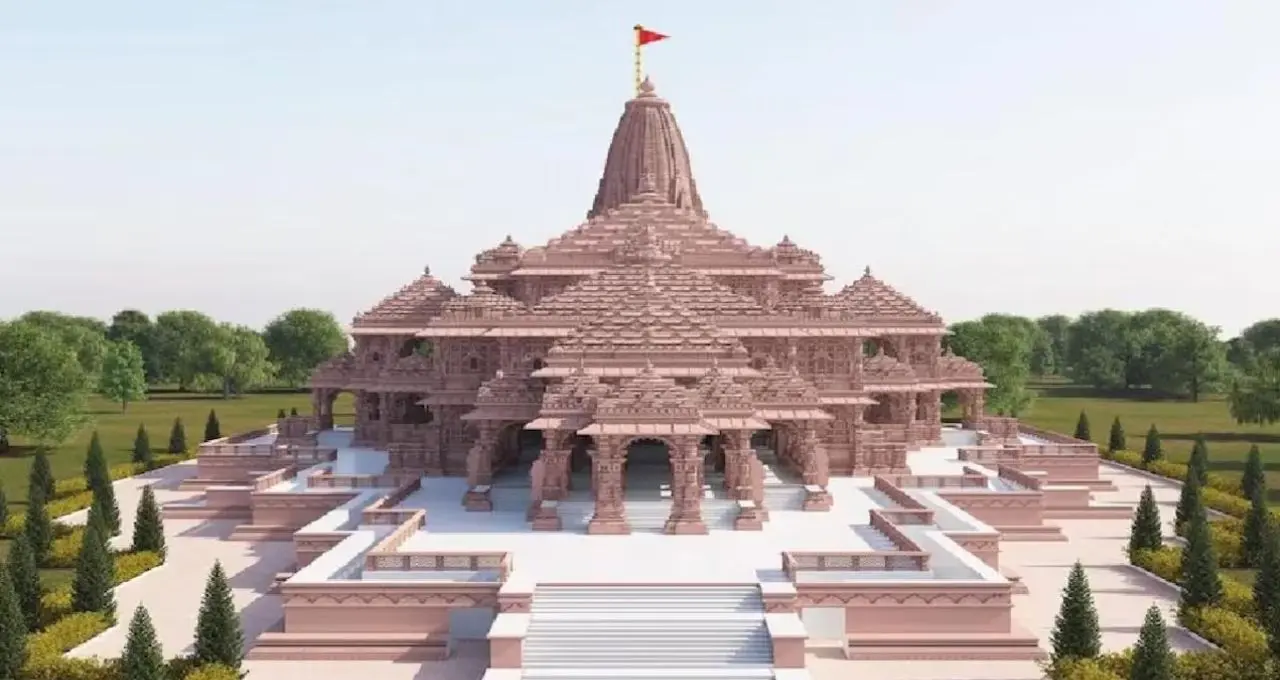
গত কয়েক দিনে রাম মন্দিরের ওয়েবসাইট হ্যাক হওয়ার ঘটনা সামনে এসেছিল। এর পর চুরি করে দর্শন পাস তৈরি এবং সেগুলি বিক্রির সঙ্গে যুক্ত বিষয় নিয়েও আলোচনা শুরু হয়। এরপর ট্রাস্ট ওয়েবসাইটের নিরাপত্তা ব্যবস্থায় পরিবর্তন শুরু করে।
ট্রাস্টের ইঞ্জিনিয়ারিং বিভাগের আধিকারিকরা ওয়েবসাইট হ্যাক হওয়ার বিষয়টি ট্রাস্টিদের জানান। এরপর নিরাপত্তা ফিচার বাড়ানোর প্রক্রিয়া শুরু হয়। প্রায় চার থেকে পাঁচ দিনের মধ্যে এই পরিবর্তন করা হয়েছে।
সফটওয়্যার বিশেষজ্ঞ গৌরব সাক্সেনার মতে, লগইনে টু-ফ্যাক্টর অথেন্টিকেশনের মতো অতিরিক্ত নিরাপত্তা ব্যবস্থা সাইবার অনুপ্রবেশ ঠেকাতে সাহায্য করে। রাম মন্দিরের ওয়েবসাইটের সঙ্গে যুক্ত প্রযুক্তিগত কাজের দায়িত্ব TCS কোম্পানির কাছে রয়েছে।
এই সফটওয়্যারের মাধ্যমেই নিত্য দর্শন পাস এবং আরতি দর্শন পাস তৈরি করা হয়। এছাড়া প্রায় এক ডজন পয়েন্টে থাকা ডোনেশন কাউন্টারগুলিতে অনলাইনে দানের প্রক্রিয়াও এই সিস্টেমের মাধ্যমে পরিচালিত হয়। ট্রাস্টের সঙ্গে যুক্ত এক আধিকারিক নিরাপত্তা ব্যবস্থায় পরিবর্তনের বিষয়টি নিশ্চিত করে জানিয়েছেন, ভক্তদের সুবিধার জন্য আরও কিছু উন্নতি করা হবে।