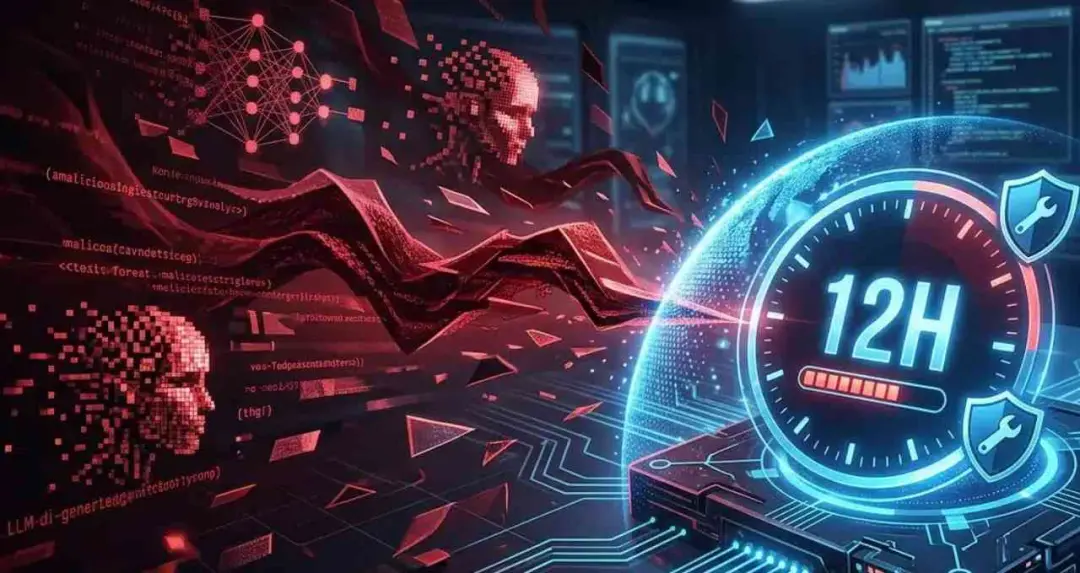
CERT-In ने AI आधारित साइबर हमलों से बचाव के लिए नया फ्रेमवर्क जारी किया है। एजेंसी ने संगठनों को 12 घंटे के भीतर क्रिटिकल कमजोरियां ठीक करने, Zero Trust सिक्योरिटी अपनाने और AI-सक्षम सुरक्षा सिस्टम लागू करने की सलाह दी है।
Tech: CERT-In ने AI-आधारित साइबर खतरों को देखते हुए नई साइबर सिक्योरिटी गाइडलाइन जारी की है। इस फ्रेमवर्क में संस्थानों को तेजी से पैचिंग, AI-सक्षम सुरक्षा सिस्टम, Zero Trust मॉडल और मजबूत मॉनिटरिंग सिस्टम अपनाने की सलाह दी गई है। एजेंसी का कहना है कि AI टूल्स की वजह से साइबर हमलों की गति और जटिलता पहले के मुकाबले काफी बढ़ गई है।
AI की वजह से तेजी से बढ़ रहे साइबर हमले
भारत की साइबर सुरक्षा एजेंसी CERT-In ने AI आधारित साइबर खतरों से निपटने के लिए 38 पेज का नया ब्लूप्रिंट जारी किया है। एजेंसी के मुताबिक, आर्टिफिशियल इंटेलिजेंस और जनरेटिव AI टूल्स की बढ़ती क्षमता के कारण साइबर अपराधी अब पहले से ज्यादा तेजी से कमजोर सिस्टम की पहचान कर हमले कर सकते हैं।
CERT-In ने कहा कि AI टूल्स की मदद से हैकर्स रिकॉनिसेंस, फिशिंग, मैलवेयर डेवलपमेंट और डेटा चोरी जैसे हमलों को ऑटोमेट कर रहे हैं। एजेंसी का मानना है कि पारंपरिक साइबर सुरक्षा मॉडल अब इन नए खतरों के लिए पर्याप्त नहीं हैं।
12 घंटे में पैचिंग और Zero Trust मॉडल की सिफारिश
नई गाइडलाइन में CERT-In ने इंटरनेट से जुड़े और संवेदनशील सिस्टम में पाई जाने वाली कमजोरियों को 12 घंटे के भीतर ठीक करने की सलाह दी है। वहीं, गंभीर एक्सपोज्ड कमजोरियों को 24 घंटे के अंदर पैच या मिटिगेट करने की बात कही गई है।
एजेंसी ने संस्थानों को Zero Trust Security मॉडल अपनाने की सिफारिश की है। इसके तहत मल्टी-फैक्टर ऑथेंटिकेशन (MFA), प्रिविलेज्ड एक्सेस मैनेजमेंट (PAM), माइक्रो-सेगमेंटेशन और लगातार सेशन मॉनिटरिंग जैसे उपाय लागू करने पर जोर दिया गया है।
CERT-In ने यह भी कहा कि संस्थानों को “Assume Breach” रणनीति अपनानी चाहिए, यानी यह मानकर तैयारी करनी चाहिए कि किसी भी समय सिस्टम से समझौता हो सकता है। इससे हमले की स्थिति में तेजी से रिस्पॉन्स और रिकवरी संभव हो सकेगी।
Deepfake, AI Malware और Supply Chain हमलों पर चिंता
ब्लूप्रिंट में Deepfake आधारित फ्रॉड, AI-जनरेटेड मैलवेयर, एडवांस्ड फिशिंग और ऑटोमेटेड साइबर अटैक को प्रमुख खतरे बताया गया है। एजेंसी ने चेतावनी दी कि AI-सक्षम हमले कम तकनीकी जानकारी रखने वाले अपराधियों को भी बड़े स्तर पर साइबर हमले करने में सक्षम बना सकते हैं।
CERT-In ने Software Bill of Materials (SBOM), AI Bill of Materials (AIBOM) और अन्य ट्रैकिंग सिस्टम अपनाने की सलाह दी है, ताकि सॉफ्टवेयर सप्लाई चेन में मौजूद जोखिमों की बेहतर निगरानी की जा सके।
इसके अलावा, एजेंसी ने नियमित साइबर ऑडिट, रेड टीमिंग एक्सरसाइज और एडवर्सरियल सिमुलेशन कराने पर भी जोर दिया है। CERT-In के मुताबिक, AI आधारित खतरों से बचाव के लिए संस्थानों को केवल रिएक्टिव नहीं बल्कि लगातार एडैप्ट होने वाली सुरक्षा रणनीति अपनानी होगी।