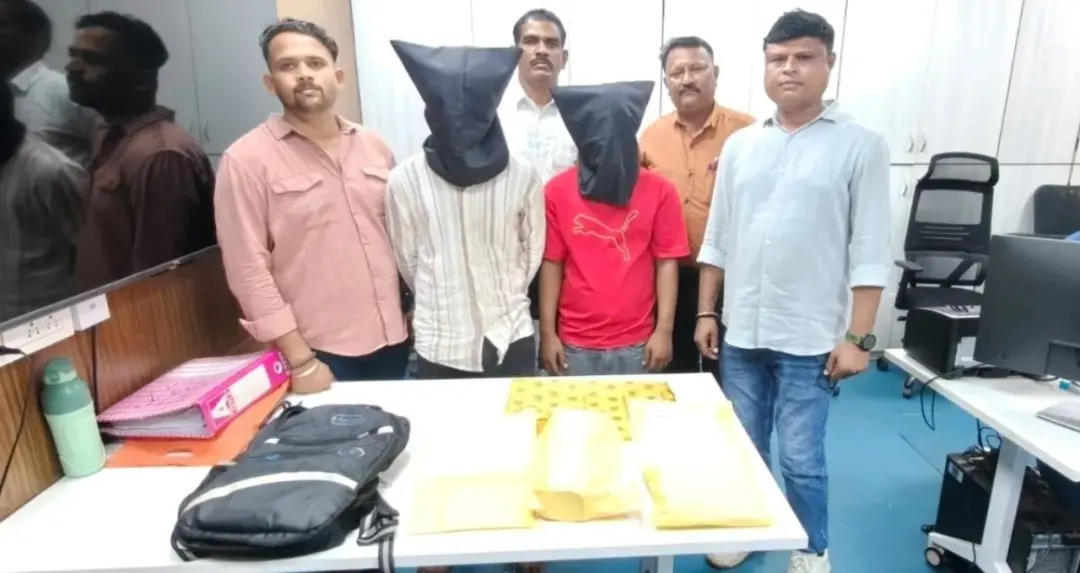
मुंबई पुलिस ने CEO/BOSS स्कैम नेटवर्क का खुलासा करते हुए बिहार और झारखंड से दो आरोपियों को गिरफ्तार किया है। पुलिस के मुताबिक फर्जी KYC से सिम लेकर ठग वरिष्ठ अधिकारियों की फोटो लगाकर WhatsApp पर कर्मचारियों से लाखों रुपये ऐंठते थे।
मुंबई: महाराष्ट्र की राजधानी मुंबई पुलिस ने CEO/BOSS स्कैम से जुड़े एक साइबर ठगी नेटवर्क का पर्दाफाश करते हुए बिहार और झारखंड से दो आरोपियों को गिरफ्तार किया है। पुलिस की जांच में सामने आया कि आरोपी फर्जी दस्तावेजों और गलत KYC के जरिए मोबाइल सिम कार्ड हासिल कर उन्हें साइबर ठगों तक पहुंचाते थे। इन सिम कार्ड का इस्तेमाल कंपनी के वरिष्ठ अधिकारियों की पहचान बनाकर कर्मचारियों से पैसे ऐंठने के लिए किया जाता था।
मुंबई के दक्षिण साइबर पुलिस थाने ने इस मामले की जांच के दौरान आरोपियों के पास से 161 एयरटेल सिम कार्ड, मोबाइल फोन, मेगाफोन और सिम एक्टिवेशन के लिए इस्तेमाल किया गया POCO मोबाइल फोन बरामद किया है। जांच में यह भी सामने आया है कि आरोपियों द्वारा उपलब्ध कराए गए सिम कार्ड का इस्तेमाल देश के कई राज्यों में दर्ज साइबर अपराधों में किया गया।
83 वर्षीय व्यक्ति से 48.60 लाख रुपये की ठगी
पुलिस के मुताबिक, इस मामले की शुरुआत 26 फरवरी 2026 को हुई, जब 83 वर्षीय शिकायतकर्ता को WhatsApp कॉल के जरिए संपर्क किया गया। कॉल करने वाले व्यक्ति ने खुद को उनकी कंपनी का डायरेक्टर बताया और बातचीत के दौरान ऐसा माहौल बनाया कि शिकायतकर्ता को सामने वाले की पहचान पर शक नहीं हुआ।
आरोपी ने कंपनी के नाम पर सिम कार्ड उपलब्ध कराने के बहाने शिकायतकर्ता को विश्वास में लिया। इसके बाद अलग-अलग निर्देश देकर उनसे करीब 48.60 लाख रुपये ट्रांसफर करा लिए गए। ठगी का पता चलने के बाद दक्षिण साइबर पुलिस थाने में भारतीय न्याय संहिता और सूचना प्रौद्योगिकी अधिनियम की संबंधित धाराओं के तहत मामला दर्ज किया गया।
पुलिस ने जब मामले की तकनीकी जांच शुरू की तो ठगी में इस्तेमाल मोबाइल नंबर की लोकेशन और सिम जारी होने की जानकारी ने जांच को बिहार तक पहुंचा दिया।
सिम नंबर महाराष्ट्र का नहीं, बिहार के सिवान से हुआ था एक्टिवेट
जांच के दौरान पुलिस को पता चला कि शिकायतकर्ता से संपर्क करने के लिए इस्तेमाल किया गया मोबाइल नंबर महाराष्ट्र में जारी नहीं हुआ था। यह नंबर बिहार के सिवान से एक्टिवेट कराया गया था।
रिकॉर्ड में यह सिम एक आर्मी पर्सनल के नाम पर दर्ज था। पुलिस ने जब संबंधित व्यक्ति से संपर्क किया तो उसने साइबर ठगी से किसी भी तरह का संबंध होने से इनकार किया। जांच में पता चला कि वह खुद सिम से जुड़े फर्जीवाड़े का शिकार हुआ था।
पुलिस के अनुसार, आर्मी पर्सनल अपना मोबाइल नंबर पोर्ट कराने के लिए आरोपी की सिम की दुकान पर गया था। नंबर पोर्ट करने के लिए उसने KYC दस्तावेज दिए। आरोपी ने बाद में दावा किया कि KYC में तकनीकी समस्या होने के कारण पोर्टिंग नहीं हो पा रही है। इसी प्रक्रिया के दौरान उसके दस्तावेजों का कथित रूप से दुरुपयोग कर उसके नाम पर एक अतिरिक्त सिम कार्ड जारी कर दिया गया।
यही सिम बाद में साइबर अपराधियों तक पहुंचा और उसका इस्तेमाल ठगी के लिए किया गया। इस घटनाक्रम ने पुलिस के सामने फर्जी KYC और सिम कार्ड के दुरुपयोग का पूरा नेटवर्क उजागर किया।
ऐसे काम करता था CEO/BOSS स्कैम
पुलिस की जांच में सामने आया कि इस गिरोह का तरीका केवल फर्जी सिम हासिल करने तक सीमित नहीं था। साइबर ठग सोशल मीडिया और दूसरे खुले ऑनलाइन प्लेटफॉर्म से कंपनी के मालिक, डायरेक्टर, CEO या किसी वरिष्ठ अधिकारी की तस्वीर हासिल करते थे।
इसके बाद उस तस्वीर को नए सिम नंबर से बनाए गए WhatsApp अकाउंट की प्रोफाइल फोटो यानी DP के रूप में इस्तेमाल किया जाता था। जब कंपनी के किसी कर्मचारी को उस नंबर से WhatsApp मैसेज या कॉल मिलता, तो सामने वाला खुद को कंपनी का वरिष्ठ अधिकारी बताता था।
विश्वास कायम होने के बाद ठग कर्मचारी को तत्काल भुगतान, कंपनी के खाते में रकम भेजने, किसी कारोबारी काम के लिए पैसे ट्रांसफर करने या किसी अन्य बहाने से वित्तीय लेन-देन करने के लिए कहते थे। वरिष्ठ अधिकारी की फोटो और पद का इस्तेमाल होने की वजह से कर्मचारी कई बार बिना अतिरिक्त पुष्टि किए निर्देश मान लेते थे।
मुंबई पुलिस के मुताबिक, फरवरी में दर्ज 48.60 लाख रुपये की ठगी के मामले में भी इसी तरह की पहचान का इस्तेमाल किया गया था।
सिम डिस्ट्रीब्यूटर से लेकर साइबर ठगों तक पहुंचता था नेटवर्क
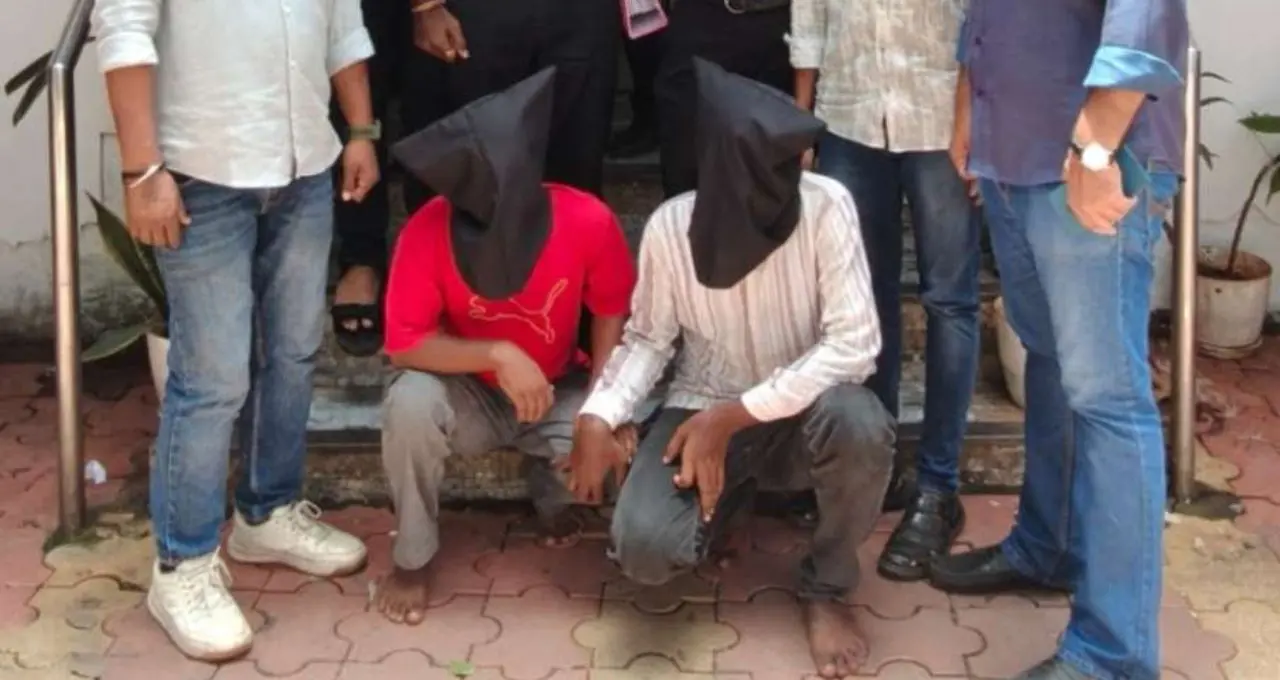
तकनीकी जांच के आधार पर पुलिस ने पहले आमिर चांद मोहम्मद खान को गिरफ्तार किया। 22 वर्षीय आरोपी बिहार के सिवान जिले के रघुनाथपुर का रहने वाला है और एयरटेल सिम डिस्ट्रीब्यूटर के रूप में काम करता था।
पूछताछ के दौरान पुलिस को कथित तौर पर पता चला कि आमिर ने कई सिम कार्ड दूसरे आरोपी सूरज कुमार प्रदीप कुमार साव उर्फ विशाल को उपलब्ध कराए थे। सूरज झारखंड के धनबाद जिले के कुम्हारधुबी का निवासी बताया गया है।
पुलिस ने सूरज को भी गिरफ्तार कर लिया। जांच के मुताबिक, वह इन सिम कार्ड को आगे साइबर अपराधियों तक पहुंचाता था। पुलिस ने उसके कब्जे से बड़ी संख्या में सिम कार्ड बरामद किए हैं।
जांच एजेंसियां अब यह पता लगाने की कोशिश कर रही हैं कि सिम कार्ड की सप्लाई करने वाले इन आरोपियों और अंतिम रूप से ठगी करने वाले साइबर अपराधियों के बीच कितने स्तर के लोग जुड़े हुए थे।
9 साइबर अपराधों से जुड़े मिले सिम कार्ड
मुंबई पुलिस के अनुसार, दोनों आरोपियों द्वारा उपलब्ध कराए गए सिम कार्ड का इस्तेमाल कम से कम नौ साइबर अपराधों में किया गया है। इन मामलों की जानकारी राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल यानी NCRP पर दर्ज है।
इन साइबर अपराधों के तार महाराष्ट्र, मुंबई, पंजाब, हरियाणा, दिल्ली, पश्चिम बंगाल और तमिलनाडु समेत कई राज्यों से जुड़े पाए गए हैं। इससे संकेत मिलता है कि यह नेटवर्क केवल एक शहर या राज्य तक सीमित नहीं था।
पुलिस अब उन सभी मामलों की कड़ियां जोड़ने में जुटी है, जिनमें बरामद या उपलब्ध कराए गए सिम कार्ड का इस्तेमाल हुआ। जांच आगे बढ़ने पर नेटवर्क से जुड़े अन्य संदिग्धों और साइबर अपराधों की जानकारी सामने आने की संभावना है।
ठगी की रकम वाले बैंक खाते की भी जांच
पुलिस की जांच में सामने आया कि 48.60 लाख रुपये की ठगी के दौरान रकम जिस बैंक खाते में भेजी गई, वह कोलकाता, पश्चिम बंगाल के एक व्यक्ति के नाम पर दर्ज था।
अब पुलिस यह पता लगाने की कोशिश कर रही है कि बैंक खाते का वास्तविक इस्तेमाल किसने किया और खाते के पीछे कौन-सा साइबर नेटवर्क काम कर रहा था। साइबर ठगी के मामलों में अक्सर बैंक खाते, मोबाइल नंबर, फर्जी KYC और मनी ट्रांसफर के अलग-अलग स्तरों पर अलग-अलग लोगों की भूमिका सामने आती है।
इसलिए जांचकर्ता यह पता लगाने में जुटे हैं कि गिरफ्तार किए गए दोनों आरोपी केवल सिम उपलब्ध कराने तक सीमित थे या ठगी से होने वाली रकम के नेटवर्क में भी उनकी कोई भूमिका थी।
10 करोड़ रुपये की पुरानी ठगी से भी जुड़ रहे तार
मुंबई पुलिस ने बताया कि कुछ समय पहले इसी तरह के CEO/BOSS फ्रॉड मॉडल से जुड़े एक बड़े मामले की जांच की गई थी। उस मामले में एक बड़ी कंपनी के फाइनेंस मैनेजर से करीब 10 करोड़ रुपये की ठगी की गई थी।
उस मामले में भी फर्जी सिम कार्ड का इस्तेमाल किया गया था। जांच के दौरान कथित तौर पर पता चला था कि गिरफ्तार आरोपियों में से एक ने उस मामले में भी साइबर ठगों को सिम कार्ड उपलब्ध कराए थे।
अब पुलिस दोनों मामलों के बीच संभावित संबंधों की जांच कर रही है। एजेंसी यह पता लगाने की कोशिश कर रही है कि क्या एक ही नेटवर्क अलग-अलग राज्यों में कंपनियों और उनके कर्मचारियों को निशाना बना रहा था।
कई राज्यों तक फैले नेटवर्क पर पुलिस की नजर
मामले में बिहार, झारखंड, महाराष्ट्र, पश्चिम बंगाल, तमिलनाडु, दिल्ली, पंजाब और हरियाणा से जुड़े साइबर अपराधों की जानकारी सामने आने के बाद पुलिस को नेटवर्क के व्यापक होने का संदेह है।
फर्जी KYC से सिम हासिल करना, वरिष्ठ अधिकारियों की तस्वीरों का इस्तेमाल करना और WhatsApp के जरिए कर्मचारियों को निशाना बनाना इस तरह की ठगी को खतरनाक बनाता है। इसमें तकनीकी धोखाधड़ी के साथ सोशल इंजीनियरिंग का भी इस्तेमाल किया जाता है।
पुलिस अब गिरफ्तार आरोपियों से पूछताछ के आधार पर सिम सप्लाई करने वाले अन्य लोगों, साइबर ठगों और ठगी की रकम को आगे ट्रांसफर करने वाले नेटवर्क की पहचान करने में जुटी है।
लोगों से पुलिस की अपील
मुंबई पुलिस ने नागरिकों और कंपनियों के कर्मचारियों से सावधानी बरतने की अपील की है। पुलिस के मुताबिक, किसी अनजान नंबर से WhatsApp कॉल या मैसेज आने पर केवल प्रोफाइल फोटो देखकर व्यक्ति की पहचान पर भरोसा नहीं करना चाहिए।
यदि कोई व्यक्ति खुद को CEO, डायरेक्टर या वरिष्ठ अधिकारी बताकर पैसे ट्रांसफर करने के लिए कहता है तो कर्मचारी को कंपनी के आधिकारिक संपर्क माध्यम से उसकी पहचान की पुष्टि करनी चाहिए। अचानक मिले वित्तीय निर्देशों पर तुरंत कार्रवाई करने से बचना भी जरूरी है।
पुलिस ने साइबर फ्रॉड का शिकार होने पर तुरंत 1930 हेल्पलाइन से संपर्क करने की सलाह दी है। साथ ही Sanchar Saathi पोर्टल के माध्यम से यह जांचने की अपील की गई है कि किसी व्यक्ति के नाम पर कितने मोबाइल सिम कार्ड जारी हैं।
यह मामला बताता है कि साइबर ठगी में केवल बैंकिंग जानकारी ही नहीं, बल्कि मोबाइल नंबर, KYC दस्तावेज और सोशल मीडिया पर उपलब्ध तस्वीरों का भी दुरुपयोग किया जा सकता है। इसलिए डिजिटल पहचान और वित्तीय लेन-देन दोनों को लेकर सतर्क रहना जरूरी है।