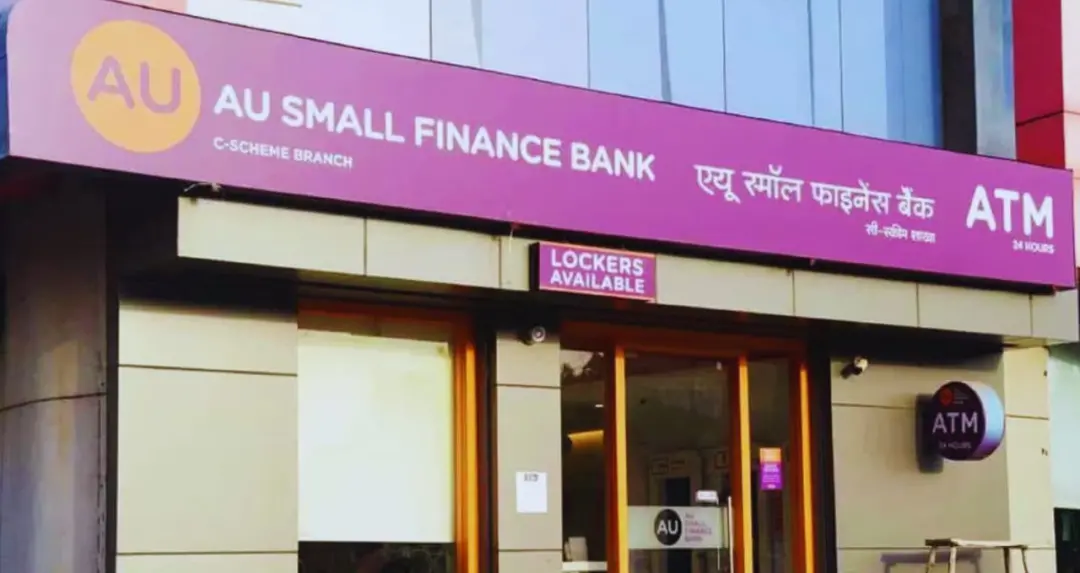
भारत की दो बड़ी कंपनियों AU स्मॉल फाइनेंस बैंक और विजय सेल्स से जुड़े डेटा चोरी के दावे सामने आए हैं। हैकर्स ने बैंक के KYC और वित्तीय रिकॉर्ड हासिल करने का दावा किया है। वहीं, विजय सेल्स का एडमिन एक्सेस डार्क वेब पर बेचने की पेशकश की गई है।
टेक: भारतीय बैंकिंग और रिटेल सेक्टर से जुड़ी दो कंपनियों की साइबर सुरक्षा पर सवाल उठे हैं। 29 अक्टूबर को सामने आई जानकारी के मुताबिक, हैकिंग ग्रुप ScarlettGroup ने AU स्मॉल फाइनेंस बैंक के ग्राहकों और कर्मचारियों का संवेदनशील डेटा हासिल करने का दावा किया है। दूसरी ओर, विजय सेल्स के लाखों ऑर्डर रिकॉर्ड और कंपनी के एडमिन एक्सेस को डार्क वेब पर बेचने की पेशकश की गई है। हालांकि, दोनों मामलों में डेटा चोरी की स्वतंत्र पुष्टि अभी नहीं हुई है।
AU बैंक के KYC और लोन रिकॉर्ड चोरी करने का दावा
साइबर सिक्योरिटी से जुड़ी जानकारी साझा करने वाले प्लेटफॉर्म Hackmanac के मुताबिक, ScarlettGroup नाम के हैकिंग ग्रुप ने AU स्मॉल फाइनेंस बैंक के सिस्टम में सेंध लगाने का दावा किया है। ग्रुप ने बैंक से जुड़ी संवेदनशील जानकारी सार्वजनिक करने की धमकी भी दी है।
हैकर्स का कहना है कि उनके पास ग्राहकों के KYC दस्तावेज, पैन और आधार की जानकारी, क्रेडिट रिपोर्ट, बैंक स्टेटमेंट और लोन आवेदन से जुड़े रिकॉर्ड मौजूद हैं। इसके अलावा, ग्राहकों के हस्ताक्षर वाले समझौते और बीमा से संबंधित दस्तावेज भी हासिल करने का दावा किया गया है।
मामला केवल ग्राहकों की निजी जानकारी तक सीमित नहीं है। हैकिंग ग्रुप का दावा है कि उसके पास बैंक के कर्मचारियों की जानकारी, CRM रिकॉर्ड, लॉगिन हिस्ट्री और ऑडिट लॉग्स भी हैं। ये दस्तावेज बैंक के आंतरिक कामकाज से जुड़े होते हैं।
Hackmanac ने इस मामले को 29 अक्टूबर को दर्ज किया था और इसकी पुष्टि लंबित बताई थी। साइबर थ्रेट ट्रैकिंग प्लेटफॉर्म पर भी AU बैंक का नाम ScarlettGroup की कथित पीड़ित कंपनियों की सूची में सामने आया है। हालांकि, इससे यह साबित नहीं होता कि बैंक का डेटा वास्तव में चोरी हुआ है।
विजय सेल्स का एडमिन एक्सेस 25 हजार डॉलर में बेचने का ऑफर
इलेक्ट्रॉनिक्स रिटेल कंपनी विजय सेल्स से जुड़ा दूसरा मामला डार्क वेब पर सामने आया है। रिपोर्ट के अनुसार, shinymontanna नाम के अकाउंट से कंपनी के सुपर एडमिनिस्ट्रेटर एक्सेस को बेचने की पेशकश की गई है।
इस एक्सेस की कीमत 25,000 डॉलर बताई गई है। हैकर का दावा है कि इसके जरिए कंपनी के बड़े डेटाबेस और अंदरूनी सिस्टम तक पहुंच बनाई जा सकती है।
दावे के अनुसार, उपलब्ध रिकॉर्ड में 30 लाख से ज्यादा ऑर्डर की जानकारी, करीब 15 हजार कर्मचारियों का डेटा और लगभग 1.4 लाख वेंडरों के बिलिंग रिकॉर्ड शामिल हैं।
इसके अलावा, ग्राहकों की खरीदारी से जुड़ी जानकारी, पेमेंट हिस्ट्री, बैंक ट्रांसफर रिकॉर्ड, इन्वेंट्री और कंपनी की वित्तीय रिपोर्ट तक पहुंच होने का भी दावा किया गया है।
हैकर ने अपनी बात के समर्थन में कथित एडमिन डैशबोर्ड के स्क्रीनशॉट भी साझा किए हैं। दावा है कि इस एक्सेस के जरिए कंपनी के कुछ रिकॉर्ड में बदलाव करना भी संभव है।
हालांकि, इन स्क्रीनशॉट की प्रामाणिकता और कथित एडमिन एक्सेस की वास्तविक स्थिति की स्वतंत्र पुष्टि नहीं हुई है। ऐसे में अभी यह कहना सही नहीं होगा कि विजय सेल्स का पूरा सिस्टम हैक हो चुका है।
ग्राहकों को फर्जी लोन और बैंकिंग फ्रॉड का खतरा
इन दोनों मामलों में सबसे बड़ी चिंता ग्राहकों की निजी और वित्तीय जानकारी की सुरक्षा है। अगर हैकर्स के दावे सही साबित होते हैं, तो चोरी हुए दस्तावेजों का गलत इस्तेमाल किया जा सकता है।
KYC दस्तावेज, पहचान पत्र और बैंकिंग रिकॉर्ड साइबर अपराधियों के लिए संवेदनशील जानकारी होते हैं। इनके जरिए फर्जी पहचान बनाने, धोखाधड़ी वाले लोन आवेदन करने और लोगों को निशाना बनाकर ठगी करने की कोशिश की जा सकती है।
इसी तरह, खरीदारी और पेमेंट हिस्ट्री से जुड़ी जानकारी का इस्तेमाल फर्जी कस्टमर केयर कॉल, रिफंड के नाम पर ठगी और नकली पेमेंट लिंक भेजने में किया जा सकता है।
ऐसे मामलों में अपराधी ग्राहक का नाम, पिछली खरीदारी या बैंक से जुड़ी कुछ जानकारी बताकर उसका भरोसा जीतने की कोशिश कर सकते हैं। इसके बाद OTP, पासवर्ड या दूसरी संवेदनशील जानकारी मांगी जा सकती है।
फिलहाल दोनों कंपनियों से जुड़े कथित साइबर हमलों के वास्तविक दायरे और प्रभावित ग्राहकों की संख्या की पुष्टि नहीं हुई है।
ग्राहकों के लिए जरूरी है कि वे अपने बैंक खातों और लेनदेन पर नजर रखें। किसी अनजान व्यक्ति के साथ OTP, UPI PIN या पासवर्ड साझा न करें। संदिग्ध लिंक खोलने से बचें और बैंक या कंपनी से जुड़ी जानकारी केवल आधिकारिक वेबसाइट या ऐप से ही प्राप्त करें।