क्रिप्टो एक्सचेंज Binance में 6.34 अरब डॉलर की चोरी की जांच में बड़ा खुलासा हुआ है। हैकर्स ने फर्जी नौकरी के इंटरव्यू और खतरनाक सॉफ्टवेयर का इस्तेमाल किया। कंपनी ने अब तक 2.85 अरब डॉलर की चोरी हुई रकम फ्रीज कर दी है।
टेक: दुनिया के बड़े क्रिप्टो एक्सचेंज Binance में हुई अरबों डॉलर की चोरी का तरीका सामने आया है। कंपनी ने मंगलवार, 3 नवंबर को अपनी जांच रिपोर्ट में बताया कि हैकर्स ने कर्मचारियों के कंप्यूटर तक पहुंचने के लिए फर्जी नौकरी के इंटरव्यू और नुकसान पहुंचाने वाले कोड का सहारा लिया था। इसके बाद 29 अक्टूबर को करीब चार घंटे तक क्रिप्टोकरेंसी की चोरी होती रही। अमेरिकी जांच एजेंसी FBI ने इस हमले के पीछे उत्तर कोरिया से जुड़े हैकर्स का हाथ बताया है।
फर्जी नौकरी के इंटरव्यू से शुरू हुआ हैकिंग का खेल
Binance में हुई इतनी बड़ी चोरी के पीछे हैकर्स ने काफी पहले से तैयारी कर रखी थी। कंपनी की जांच में पता चला कि हमलावर कई महीनों से उसके कर्मचारियों के कंप्यूटर सिस्टम में घुसने की कोशिश कर रहे थे। इसके लिए उन्होंने किसी सीधे साइबर हमले के बजाय कर्मचारियों को अपने जाल में फंसाने का रास्ता चुना।
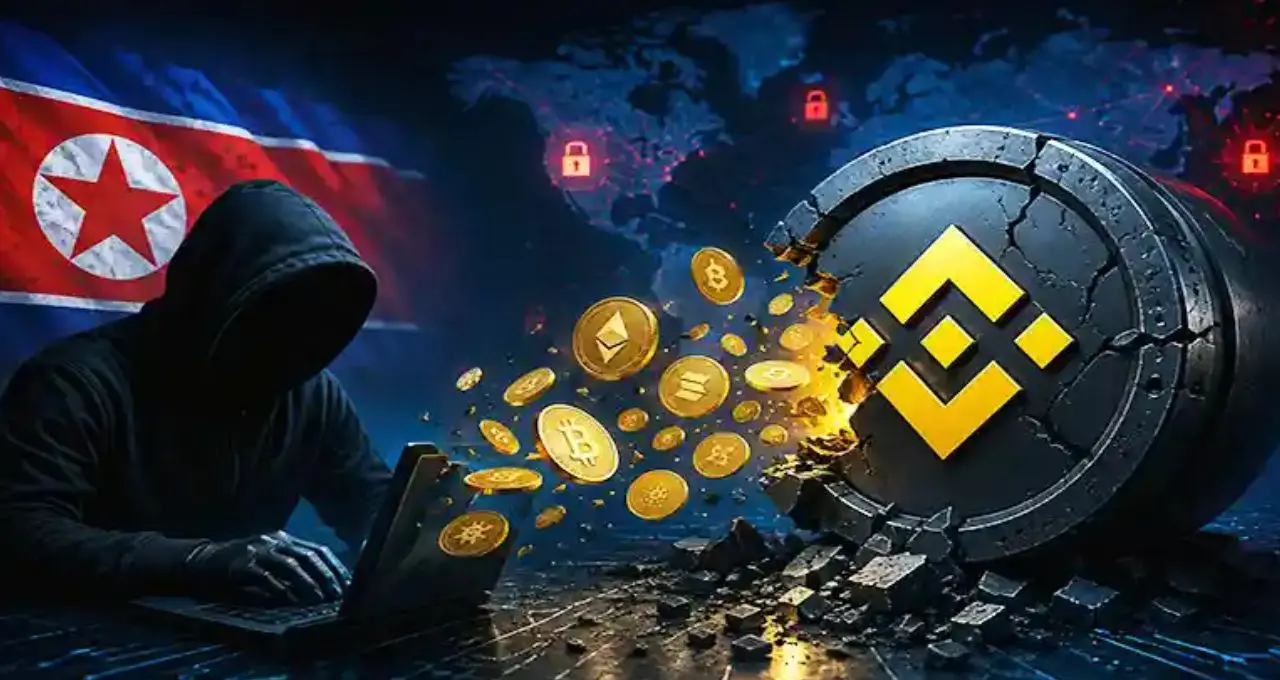
जून 2026 में Binance की वॉलेट टीम के एक कर्मचारी ने ऑनलाइन विज्ञापन में दिखाया गया एक सॉफ्टवेयर डाउनलोड किया था। जांच में सामने आया कि उस सॉफ्टवेयर के साथ छेड़छाड़ की गई थी और उसमें नुकसान पहुंचाने वाला कोड मौजूद था।
इसके बाद सितंबर में एक दूसरे इंजीनियर को फर्जी कंपनी की ओर से नौकरी के इंटरव्यू में शामिल किया गया। इस दौरान उससे ऐसा कोड डाउनलोड कराया गया, जिसकी मदद से हैकर्स उसके कंप्यूटर तक पहुंच गए।
कर्मचारियों को उस समय इस बात का अंदाजा नहीं था कि डाउनलोड किए गए सॉफ्टवेयर के जरिए उनके कंप्यूटर की सुरक्षा खतरे में पड़ चुकी है।
29 अक्टूबर को चार घंटे तक होती रही चोरी
हैकर्स ने कर्मचारियों के कंप्यूटर तक पहुंच बनाने के बाद तुरंत चोरी नहीं की। जांच के मुताबिक, 20 अक्टूबर को उन्होंने पहले से प्रभावित कंप्यूटरों और कंपनी के अंदर इस्तेमाल होने वाले एक AI टूल की मदद से वॉलेट डेवलपर्स के सिस्टम तक पहुंच बनाई।
इसके नौ दिन बाद यानी 29 अक्टूबर को चोरी की वारदात को अंजाम दिया गया। हैकर्स ने चुराई गई लॉगिन जानकारी का इस्तेमाल कर सिस्टम में एक खतरनाक स्क्रिप्ट चलाई। इसके बाद कंपनी के क्रिप्टो वॉलेट से बड़ी मात्रा में डिजिटल करेंसी दूसरे खातों में भेजी जाने लगी।
शुरुआती चार मिनट में ही पांच ऑनलाइन वॉलेट से 23.346 करोड़ XRP टोकन ट्रांसफर कर दिए गए। इसके बाद दूसरी क्रिप्टोकरेंसी भी निकाली गईं। पूरी घटना में लगभग 6.34 अरब डॉलर की डिजिटल संपत्ति चोरी हुई।
कंपनी को संदिग्ध ट्रांजैक्शन का पता चल गया था, लेकिन हैकर्स की पहुंच पूरी तरह रोकने में समय लगा। इस दौरान करीब चार घंटे तक बिना अनुमति वाले ट्रांसफर होते रहे।
2.85 अरब डॉलर की रकम फ्रीज, 98 प्रतिशत संपत्ति की भरपाई
Binance के मुताबिक, चोरी की गई कुल रकम में से लगभग 2.85 अरब डॉलर की डिजिटल संपत्ति फ्रीज कर दी गई है। इसका मतलब है कि हैकर्स फिलहाल उस हिस्से को इस्तेमाल नहीं कर सकते और न ही दूसरी क्रिप्टोकरेंसी में बदल सकते हैं।
कंपनी ने यह भी बताया कि प्रभावित डिजिटल संपत्ति में से करीब 98 प्रतिशत की भरपाई अपने पैसों से कर दी गई है। बाकी बची संपत्ति में ऐसी क्रिप्टोकरेंसी शामिल हैं, जिनकी बाजार में खरीद-बिक्री कम होती है। इस वजह से उन्हें दोबारा खरीदना मुश्किल हो रहा है।
Binance ने प्रभावित ग्राहकों को नुकसान की भरपाई करने का भरोसा दिया है। कंपनी का कहना है कि वह सुरक्षा व्यवस्था को बेहतर बनाने के लिए अतिरिक्त कदम उठा रही है।
FBI ने उत्तर कोरियाई हैकर्स पर लगाया आरोप
अमेरिका की जांच एजेंसी FBI ने 31 अक्टूबर को जारी अपनी चेतावनी में इस साइबर हमले के लिए उत्तर कोरिया से जुड़े हैकर समूह TraderTraitor को जिम्मेदार बताया था।
FBI के अनुसार, हैकर्स चोरी किए गए डिजिटल फंड को मुख्य रूप से Ethereum में बदल रहे हैं। एजेंसी को आशंका है कि आगे इस रकम को अलग-अलग क्रिप्टो प्लेटफॉर्म के जरिए ट्रांसफर किया जा सकता है, जिससे पैसे का पता लगाना मुश्किल हो जाएगा।
हालांकि, उत्तर कोरिया ने इन आरोपों को खारिज किया है। उसने इस साइबर हमले में किसी भी तरह की भूमिका होने से इनकार किया है।